Los investigadores detectan un paquete npm malicioso dirigido a repositorios propiedad de GitHub
11 de noviembre de 2025Ravi LakshmananCadena de suministro de software/malware Investigadores de ciberseguridad han descubierto un paquete npm malicioso llamado «@acitons/artifact» que escribe el paquete legítimo «@actions/artifact» para apuntar a repositorios propiedad de GitHub. «Creemos que el propósito era ejecutar este script durante la construcción de un repositorio propiedad de GitHub, extraer tokens disponibles en […]
El servicio de malware troyano de Android ‘Fantasy Hub’ convierte a Telegram en un centro de hackers
Investigadores de ciberseguridad han revelado detalles de un nuevo troyano de acceso remoto (RAT) para Android llamado Fantasy Hub que se comercializa en los canales de Telegram de habla rusa basándose en un modelo de malware como servicio (MaaS). Según el vendedor, el malware permite controlar y espiar el dispositivo, permitiendo a los atacantes recopilar […]
Los piratas informáticos aprovechan la falla de Triofox para instalar herramientas de acceso remoto a través de un antivirus

10 de noviembre de 2025Ravi LakshmananVulnerabilidad/Respuesta a incidentes Mandiant Threat Defense de Google anunció el lunes que descubrió un exploit de n días de una falla de seguridad ahora parcheada en la plataforma de acceso remoto y uso compartido de archivos Triofox de Gladinet. Esta vulnerabilidad crítica, registrada como CVE-2025-12480 (puntaje CVSS: 9.1), permite a […]
El hacker de Konni convierte el Find Hub de Google en un arma de borrado remoto de datos
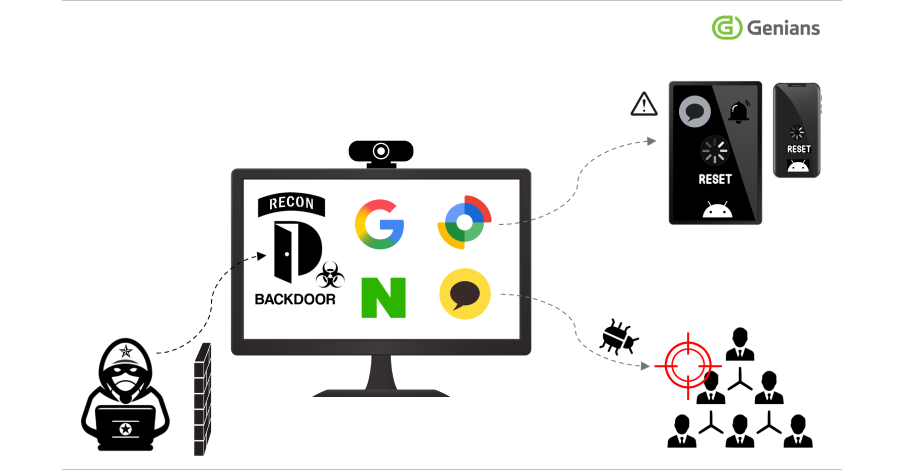
Se cree que un actor vinculado a Corea del Norte conocido como Konni (también conocido como Earth Imp, Opal Sleet, Osmium, TA406 y Vedalia) es responsable de una nueva serie de robo de datos y ataques de control remoto dirigidos a dispositivos Android y Windows. «Los atacantes se hicieron pasar por consejeros psicológicos y activistas […]
Hyper-V Malware, Malicious AI Bots, RDP Exploits, WhatsApp Lockdown and More

Cyber threats didn’t slow down last week—and attackers are getting smarter. We’re seeing malware hidden in virtual machines, side-channel leaks exposing AI chats, and spyware quietly targeting Android devices in the wild. But that’s just the surface. From sleeper logic bombs to a fresh alliance between major threat groups, this week’s roundup highlights a clear […]
Un nuevo informe sobre seguridad del navegador revela nuevas amenazas para las empresas
Según el nuevo Informe de seguridad del navegador 2025, los líderes de seguridad se están dando cuenta de que la mayoría de los riesgos relacionados con la identidad, SaaS y la IA se concentran en un solo lugar: el navegador del usuario. Sin embargo, los controles tradicionales como DLP, EDR y SSE todavía operan en […]
El ataque masivo de phishing ClickFix que utiliza el malware PureRAT se dirige a los sistemas hoteleros
Los investigadores de ciberseguridad han llamado la atención sobre una campaña de phishing a gran escala dirigida a la industria hotelera que atrae a los gerentes de hoteles a páginas estilo ClickFix y recopila credenciales mediante la implementación de malware como PureRAT. «El modus operandi del atacante incluía el uso de cuentas de correo electrónico […]
Malware GlassWorm encontrado en tres extensiones de VS Code que se instalaron miles de veces
10 de noviembre de 2025Ravi LakshmananInteligencia de amenazas/malware Los investigadores de ciberseguridad han publicado un nuevo conjunto de tres extensiones relacionadas con la campaña GlassWorm. Esto marca un intento continuo por parte de algunos actores de amenazas de atacar el ecosistema de Visual Studio Code (VS Code). La extensión en cuestión todavía está disponible para […]
Microsoft descubre un ataque de ‘fuga de susurros’ que identifica temas de chat de IA en tráfico cifrado
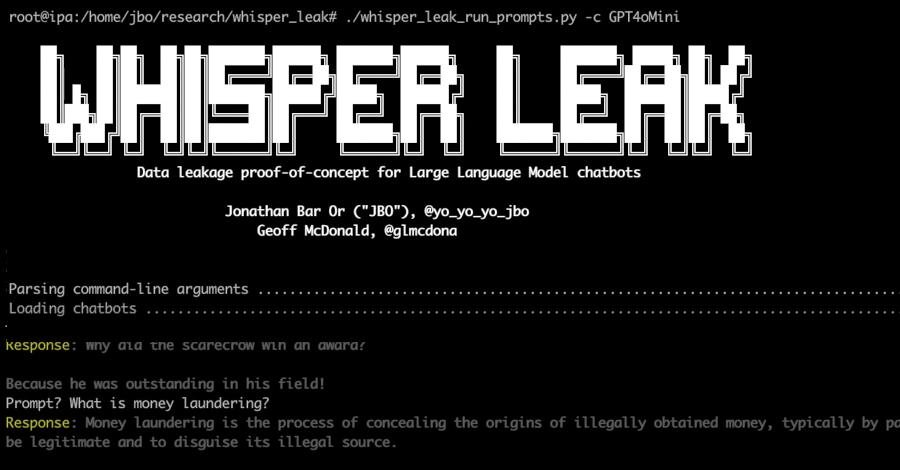
Microsoft ha revelado detalles de un nuevo ataque de canal lateral dirigido a modelos de lenguaje remotos. En determinadas circunstancias, este ataque podría permitir que un atacante pasivo con la capacidad de observar el tráfico de la red recopile detalles sobre los temas de conversación de un modelo a pesar de la protección criptográfica. La […]
La falla de Samsung sin hacer clic se aprovecha para implementar software espía LANDFALL para Android a través de WhatsApp
7 de noviembre de 2025Ravi LakshmananSeguridad/vulnerabilidad móvil Una falla de seguridad parcheada en los dispositivos Android Samsung Galaxy fue explotada como día cero en un ataque dirigido en el Medio Oriente para entregar software espía de Android de «grado comercial» llamado LANDFALL. Según la Unidad 42 de Palo Alto Networks, esta actividad implica la explotación […]
Desde Log4j hasta IIS, los piratas informáticos chinos convierten errores heredados en herramientas de espionaje global
Se cree que actores afiliados a China han participado en ataques cibernéticos dirigidos a organizaciones sin fines de lucro estadounidenses con el objetivo de establecer una sostenibilidad a largo plazo como parte de una campaña más amplia dirigida a organizaciones estadounidenses relacionadas o involucradas en cuestiones políticas. La organización «busca activamente influir en la política […]
La bomba lógica oculta en el paquete NuGet cargado de malware explotará varios años después de la instalación

7 de noviembre de 2025Ravi LakshmananAtaques/malware a la cadena de suministro Se identificó un conjunto de nueve paquetes NuGet maliciosos que pueden alterar los sistemas de control industrial al eliminar cargas útiles retardadas e interferir con las operaciones de la base de datos. Según la empresa de seguridad de la cadena de suministro de software […]