Fiscales estadounidenses acusan a un experto en ciberseguridad acusado de ataque de ransomware BlackCat

4 de noviembre de 2025Ravi LakshmananRansomware/Cibercrimen Los fiscales federales de EE. UU. han acusado al trío de piratear las redes de cinco empresas estadounidenses con el ransomware BlackCat (también conocido como ALPHV) y de extorsionarlas entre mayo y noviembre de 2023. Ryan Clifford Goldberg, Kevin Tyler Martin y un co-conspirador anónimo con sede en Florida […]
Microsoft detecta la puerta trasera ‘SesameOp’ que utiliza la API OpenAI como canal de comando sigiloso

4 de noviembre de 2025Ravi LakshmananInteligencia artificial/malware Microsoft ha revelado detalles de una nueva puerta trasera llamada SesameOp que utiliza la interfaz de programación de aplicaciones (API) de OpenAI Assistants para comunicaciones de comando y control (C2). «En lugar de confiar en técnicas tradicionales, los atacantes detrás de esta puerta trasera están explotando OpenAI como […]
La extensión maliciosa VSX ‘SleepyDuck’ usa Ethereum para mantener vivo el servidor de comandos

3 de noviembre de 2025Ravi LakshmananInteligencia sobre criptomonedas/amenazas Los investigadores de ciberseguridad han detectado una nueva extensión maliciosa en el registro Open VSX que alberga un troyano de acceso remoto llamado SleepyDuck. Según John Tuckner de Secure Anexo, la extensión en cuestión, juan-bianco.solidity-vlang (versión 0.0.7), se publicó por primera vez como una biblioteca completamente benigna […]
Los ciberdelincuentes aprovechan las herramientas de monitoreo remoto para infiltrarse en las redes de logística y carga

3 de noviembre de 2025Ravi LakshmananCibercrimen/ataque a la cadena de suministro Los delincuentes practican cada vez más la práctica de atacar a empresas de transporte y logística para infectar software de gestión y monitoreo remoto (RMM) y, en última instancia, robar carga para obtener ganancias financieras. Según Proofpoint, se cree que este grupo de amenazas […]
Lazarus Hits Web3, Intel/AMD TEEs Cracked, Dark Web Leak Tool & More

Nov 03, 2025Ravie LakshmananCybersecurity / Hacking News Cyberattacks are getting smarter and harder to stop. This week, hackers used sneaky tools, tricked trusted systems, and quickly took advantage of new security problems—some just hours after being found. No system was fully safe. From spying and fake job scams to strong ransomware and tricky phishing, the […]
Cómo la gestión de la exposición continua transforma las operaciones de seguridad
3 de noviembre de 2025noticias de piratas informáticosOperación SOC/control de exposición Los centros de operaciones de seguridad (SOC) están actualmente abrumados. Los analistas procesan miles de alertas todos los días y dedican gran parte de su tiempo a rastrear falsos positivos y ajustar las reglas de detección de manera reactiva. Los SOC a menudo carecen […]
Los investigadores descubren los troyanos de Android BankBot-YNRK y DeliveryRAT que roban datos financieros

Los investigadores de ciberseguridad han descubierto dos troyanos de Android diferentes llamados BankBot-YNRK y DeliveryRAT que pueden recopilar datos confidenciales de dispositivos comprometidos. Según CYFIRMA, que analizó tres muestras diferentes de BankBot-YNRK, el malware tiene una funcionalidad incorporada para evadir los esfuerzos de análisis al verificar primero la ejecución dentro de un entorno virtualizado o […]
La nueva puerta trasera HttpTroy se disfraza de factura de VPN en un ciberataque dirigido en Corea del Sur

3 de noviembre de 2025Ravi LakshmananCiberseguridad/Malware Un actor vinculado a Corea del Norte conocido como Kimsuky distribuyó una puerta trasera previamente indocumentada con nombre en código HttpTroy como parte de un ataque de phishing dirigido a una víctima en Corea del Sur. Gen Digital, que reveló los detalles de la actividad, no dijo cuándo ocurrió […]
ASD advierte sobre un ataque BADCANDY en curso que explota la vulnerabilidad de Cisco IOS XE
1 de noviembre de 2025Ravi LakshmananInteligencia artificial/vulnerabilidades La Dirección de Señales de Australia (ASD) ha publicado información sobre un ciberataque en curso dirigido a dispositivos Cisco IOS XE sin parches en el país y a un implante previamente indocumentado conocido como BADCANDY. Según la comunidad de inteligencia, esta actividad incluyó la explotación de CVE-2023-20198 (puntaje […]
Agente GPT-5 que detecta y corrige automáticamente defectos de código
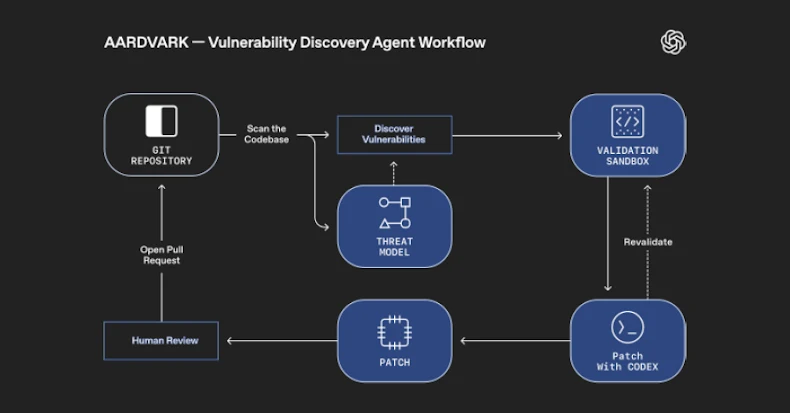
31 de octubre de 2025Ravi LakshmananInteligencia artificial/seguridad del código OpenAI ha anunciado el lanzamiento de un «Agente investigador de seguridad» que aprovecha el modelo de lenguaje a gran escala (LLM) GPT-5 y está programado para emular a expertos humanos que pueden escanear, comprender y parchear códigos. La empresa de inteligencia artificial (IA), llamada Aardvark, dijo […]
Los piratas informáticos de los estados-nación implementan el nuevo malware Airstalk en un presunto ataque a la cadena de suministro

31 de octubre de 2025Ravi LakshmananMalware/Seguridad del navegador Se cree que un presunto actor de amenazas de un estado nación está involucrado en la distribución de un nuevo malware llamado Airstalk como parte de un ataque a la cadena de suministro. La Unidad 42 de Palo Alto Networks dijo que está rastreando el grupo, designado […]
Hackers vinculados a China aprovechan fallo de acceso directo de Windows para atacar a diplomáticos europeos

31 de octubre de 2025Ravi LakshmananInteligencia de amenazas/malware Se dice que un actor de amenazas vinculado a China conocido como UNC6384 es responsable de nuevos ataques dirigidos a organizaciones diplomáticas y gubernamentales en Europa al explotar vulnerabilidades de accesos directos de Windows sin parches entre septiembre y octubre de 2025. Arctic Wolf dijo en un […]