Badiis Malware se extiende a través de la adicción al SEO: redirige el tráfico y la web de planta web
23 de septiembre de 2025Ravi LakshmananAdicción a SEO/malware Los investigadores de ciberseguridad se están centrando en Vietnam en particular, y están centrando su atención en las campañas de adicción de optimización de motores de búsqueda (SEO) que probablemente realizan actores de amenazas de habla china, utilizando malware llamados Badiis en ataques dirigidos al este y […]
Comicform y SectorJ149 Hacker implementa malware de libros en ciberataque euroasiático
Las organizaciones en Bielorrusia, Kazajstán y Rusia han surgido desde al menos abril de 2025 como objetivos para las campañas de phishing llevados a cabo por grupos de piratería previamente indocumentados llamados Comicform. La compañía de ciberseguridad F6 se centra principalmente en actividades dirigidas a la industria, finanzas, turismo, biotecnología, investigación y sectores comerciales. La […]
Chrome 0-Day, AI Hacking Tools, DDR5 Bit-Flips, npm Worm & More

Sep 22, 2025Ravie Lakshmanan The security landscape now moves at a pace no patch cycle can match. Attackers aren’t waiting for quarterly updates or monthly fixes—they adapt within hours, blending fresh techniques with old, forgotten flaws to create new openings. A vulnerability closed yesterday can become the blueprint for tomorrow’s breach. This week’s recap explores […]
Cómo controlar a los agentes de IA y la identidad no humana
Escuchamos mucho esto: «Ejecutamos cientos de cuentas de servicio y agentes de IA en el fondo. No creamos la mayoría de ellas. No sabemos quién las posee. ¿Cómo se supone que las asegura?» Todas las empresas hoy funcionan más que los usuarios. Detrás de escena hay miles de identidades no humanas que pasan de cuentas […]
Microsoft Patch Essential Enlaid Fault permite el problema del administrador global para inquilinos a los administradores globales enteros
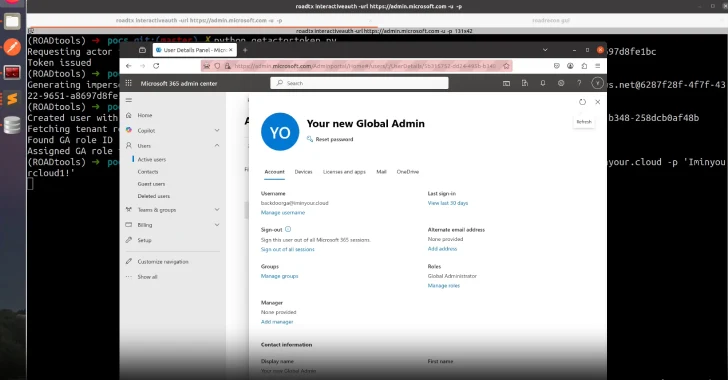
Una falla de validación de token crítico en Microsoft Entra ID (anteriormente Azure Active Directory) podría haber permitido que un atacante tenga usuarios, incluidos los administradores globales, se haga pasar por un inquilino. A la vulnerabilidad rastreada como CVE-2025-55241 se le ha asignado una puntuación CVSS máxima de 10.0. Microsoft lo describe como una falla […]
Los piratas informáticos de DPRK usan ClickFix para entregar malware Beavertail con estafas de trabajo criptográficos
Se ha observado que los actores de amenaza con lazos con la República Democrática de Corea (también conocida como DPRK o Corea del Norte) aprovechan los señuelos al estilo de ClickFix para proporcionar malware conocido llamado Beaverail e Invisibleterret. «Los actores de amenazas utilizaron señuelos de ClickFix para apuntar a los roles de marketing y […]
LastPass advierte sobre repositorios falsos que infectan macOS con Atomic InfenteSer

20 de septiembre de 2025Ravi LakshmananSeguridad de software/malware LastPass advierte sobre una campaña de información de información continua y generalizada dirigida a usuarios de Apple MacOS a través de repositorios falsos de GitHub que distribuyen programas cubiertos de malware se plantean como herramientas legítimas. «En el caso de LastPass, el repositorio fraudulento redirigió a las […]
Los investigadores descubren malware mal terminal impulsado por GPT-4 y crean ransomware, Shell inverso

Los investigadores de ciberseguridad han descubierto que lo que dicen es el primer ejemplo conocido de malware que tiene las funciones de modelado de lenguaje a gran escala (LLM) hasta la fecha. El malware tiene el nombre de Malterinal de Malterinal por el equipo de investigación Sentinelone Sentinelabs. Los hallazgos se presentaron en la Conferencia […]
Shadowleak cero fallas de falla de clics Gmail Datos OpenAi Chatgpt Deep Search Agent
20 de septiembre de 2025Ravi LakshmananInteligencia artificial/seguridad en la nube Los investigadores de ciberseguridad revelaron un defecto de clic cero en el agente de búsqueda profundo de Operai Chatgpt. Esto permite a un atacante filtrar datos confidenciales de la bandeja de entrada de Gmail en un correo electrónico creado sin acciones del usuario. La nueva […]
UNC1549 Hacking 34 dispositivos de 11 compañías de telecomunicaciones a través de LinkedIn Job Lures y Minibike Malware
El grupo cibernético iraní-Nexus, conocido como UNC1549, se ha infiltrado en 34 dispositivos en 11 organizaciones como parte de sus esfuerzos de reclutamiento en LinkedIn, lo que resulta en una nueva campaña dirigida a compañías de telecomunicaciones europeas. La compañía suiza de ciberseguridad, ProDaft, rastrea a los grupos bajo el nombre de sutiles caracoles. Se […]
1.500 vps víctimas diariamente a través de SystemBC POWERS REM Proxy 80 C2 Servidores

19 de septiembre de 2025Ravi LakshmananSeguridad de botnet/red La red proxy, conocida como LEM proxy, funciona con malware conocido como SystemBC, que proporciona a los usuarios alrededor del 80% de la botnet, según una nueva encuesta del equipo de Black Lotus Labs en Lumen Technologies. «REM Proxy es una red considerable, que vende un grupo […]
Fortra libera parches críticos para CVSS 10.0 Goany donde MFT Vulnerabilidad
19 de septiembre de 2025Ravi LakshmananVulnerabilidad/inteligencia de amenazas Fortra ha revelado detalles de fallas de seguridad clave en Goany, donde el software de transferencia de archivos administrado (MFT) que puede resultar en la ejecución de cualquier comando. La vulnerabilidad rastreada como CVE-2025-10035 tiene una puntuación CVSS de 10.0, lo que indica la mayor gravedad. «Una […]