Mustang Panda despliega los gusanos USB de Snakedisk para entregar una puerta trasera de Yukkuri en IPS tailandeses
15 de septiembre de 2025Ravi LakshmananSeguridad de malware/red Se ha observado que el actor de amenaza china conocido como Mustang Pandas ha llamado versiones actualizadas de la puerta trasera llamada Toneshell y Worms USB previamente indocumentados SNAKINDISK. «El gusano se ejecuta solo en dispositivos con direcciones IP con sede en Tailandia y deja caer en […]
Seis equipos de seguridad de ataque basados en el navegador deben prepararse ahora

En los últimos años, los ataques dirigidos a los usuarios del navegador web han visto un aumento sin precedentes. En este artículo, exploramos cuáles son los «ataques basados en el navegador» y por qué se ha demostrado que son extremadamente efectivos. ¿Qué es un ataque basado en el navegador? Primero, es importante establecer qué es […]
Bootkit Malware, AI-Powered Attacks, Supply Chain Breaches, Zero-Days & More

Sep 15, 2025Ravie LakshmananCybersecurity / Hacking News In a world where threats are persistent, the modern CISO’s real job isn’t just to secure technology—it’s to preserve institutional trust and ensure business continuity. This week, we saw a clear pattern: adversaries are targeting the complex relationships that hold businesses together, from supply chains to strategic partnerships. […]
La herramienta de prueba de pluma de aldeanos con IA llega a 11,000 descargas de PYPI en medio de preocupaciones de abuso
La nueva herramienta de prueba de penetración de inteligencia artificial (AI) vinculada a la compañía con sede en China ha recopilado casi 11,000 descargas en el repositorio de Python Package Index (PYPI), lo que plantea las preocupaciones de que el ciberdinito podría reutilizarlo con fines maliciosos. El marco, llamado aldeano, está calificado como el trabajo […]
La herramienta de prueba de pluma de aldeanos con IA llega a 11,000 descargas de PYPI en medio de preocupaciones de abuso
La nueva herramienta de prueba de penetración de inteligencia artificial (AI) vinculada a la compañía con sede en China ha recopilado casi 11,000 descargas en el repositorio de Python Package Index (PYPI), lo que plantea las preocupaciones de que el ciberdinito podría reutilizarlo con fines maliciosos. El marco, llamado aldeano, está calificado como el trabajo […]
Hiddengh0st, Winos y Kkrat Exploit SEO, página de Github para ataques de malware chino
Los usuarios de habla china son el objetivo de las campañas de adicción de Optimización de motores de búsqueda (SEO) que utilizan sitios de software falsos para distribuir malware. «Los atacantes manipularon las clasificaciones de búsqueda con dominios para la apariencia registrada que imitan de cerca los complementos de SEO y los sitios de software […]
El FBI advierte UNC6040 y UNC6395 dirigidos a las plataformas de Salesforce en ataques de robo de datos
La Oficina Federal de Investigación de los Estados Unidos (FBI) ha emitido una alerta flash para publicar indicadores de compromiso (COI) relacionados con dos grupos de delitos cibernéticos rastreados como UNC6040 y UNC6395 debido a una serie de ataques de robo de datos y TOR. «Se ha observado que ambos grupos han estado apuntando recientemente […]
Samsung corrige CVE-2025-21043 de día cero crítico utilizado en ataques de Android

12 de septiembre de 2025Ravi LakshmananVulnerabilidad/seguridad móvil Samsung ha lanzado actualizaciones de seguridad mensuales para Android. Esto incluye arreglar una vulnerabilidad de seguridad que, según él, fue explotada en un ataque de día cero. La vulnerabilidad, CVE-2025-21043 (puntaje CVSS: 8.8) se refiere a las escrituras fuera de los límites que pueden dar lugar a una […]
Apple advierte a los usuarios de Frent de la cuarta campaña de spyware en 2025, confirma CERT-FR

12 de septiembre de 2025Ravi Lakshmanan Según el Equipo de Respuesta a Emergencias de la Computación Francesa (CERT-FR), Apple ha notificado a los usuarios franceses de campañas de spyware de focalización de dispositivos. La agencia dijo que se envió una alerta el 3 de septiembre de 2025, cuando Apple notificó a los ciudadanos del condado […]
Nuevo híbrido petia ransomware bypass eufi secure arranque CVE-2024-7344 Explotación
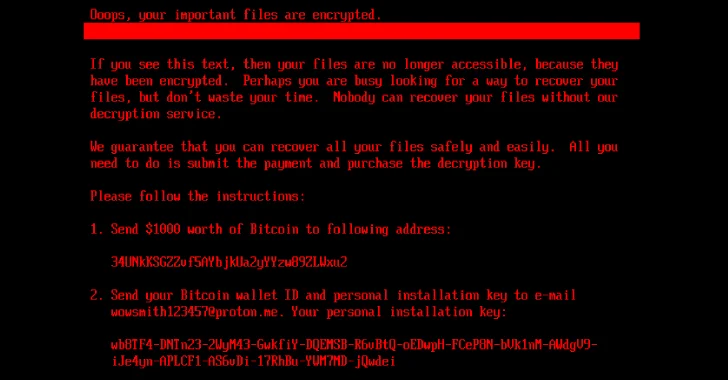
Los investigadores de ciberseguridad han descubierto un nuevo stock de ransomware llamado HybridPetya, similar al infame malware Petya/Notpetya, pero también incorpora la capacidad de omitir el mecanismo de arranque seguro de un sistema de interfaz de firmware extendido unificado (UEFI) utilizando las posibilidades de divulgación de vulnerabilidades descritas este año. La compañía de ciberseguridad eslovaca […]
CVER-2025-5086 CRÍTICO El uso activo de la advertencia de CISA de Delmia Apriso

12 de septiembre de 2025Ravi LakshmananVulnerabilidad/cyberspy La Agencia de Seguridad de Ciberseguridad e Infraestructura de EE. UU. (CISA) agregó el jueves una falla crítica de seguridad que afecta el software Dassault Systèmes Delmia Apriso Manufacturing Operations Management (MOM), basado en evidencia de explotación activa en su conocido catalógeno de vulnerabilidades de explotación (KEV). La vulnerabilidad […]
Por qué la visibilidad del tiempo de ejecución debe subir el centro del escenario
El panorama de seguridad para aplicaciones nativas de la nube está experimentando una importante transformación. Los contenedores, los kubernetes y las tecnologías sin servidor son los valores predeterminados en las empresas modernas y aceleran la entrega, pero expanden la superficie de ataque de una manera que los modelos de seguridad tradicionales no pueden mantenerse al […]