El compromiso de las cuentas de GitHub dio como resultado violaciones de deriva de SalesLoft que afectan a 22 compañías

8 de septiembre de 2025Ravi LakshmananAtaques de la cadena de suministro/seguridad API Salesloft ha revelado que una violación de datos vinculada a la aplicación Drift se inició con un compromiso en las cuentas de GitHub. Mandiant, propiedad de Google, que comenzó a investigar el incidente, dijo que el actor de amenazas, rastreado como UNC6395, accedió […]
Gpugate Malware utiliza anuncios de Google y compromisos falsos de Github para dirigirse a compañías de TI
8 de septiembre de 2025Ravi LakshmananAgravado/encriptado Los investigadores de ciberseguridad detallan nuevas campañas de malware sofisticadas que aprovechan la publicidad pagada en motores de búsqueda como Google para proporcionar malware a usuarios desprevenidos que buscan herramientas populares como escritorios Github. Las campañas de malvertimiento se han vuelto comunes en los últimos años, pero las últimas […]
Drift Breach Chaos, Zero-Days Active, Patch Warnings, Smarter Threats & More

Cybersecurity never slows down. Every week brings new threats, new vulnerabilities, and new lessons for defenders. For security and IT teams, the challenge is not just keeping up with the news—it’s knowing which risks matter most right now. That’s what this digest is here for: a clear, simple briefing to help you focus where it […]
No estabas pheshished – llevaste a un atacante
Cuando se contrata a los atacantes: la nueva crisis de identidad de hoy ¿Qué pasa si el ingeniero estrella que acabas de contratar es en realidad un atacante disfrazado, no un empleado? Esto no es phishing. Es la penetración a través de la incorporación. Conozca a «Jordan, Colorado» con un currículum fuerte, referencias persuasivas, una […]
El oso ruidoso se dirige al sector energético de Kazajstán con su campaña de phishing Barrelfire
La amenaza de los actores de origen ruso probablemente se derivan de un nuevo conjunto de ataques dirigidos al sector energético de Kazajstán. La actividad, conocida como nombre en código de la Operación Barrelfire, está vinculada a un nuevo grupo de amenazas que SEQITE Labs rastrea como un oso ruidoso. Los actores de amenaza han […]
Los paquetes de NPM maliciosos son la parodia como flashbots y robo de llaves de la billetera Ethereum
6 de septiembre de 2025Ravi LakshmananSeguridad de software/criptomoneda En el registro de paquetes de NPM, se ha descubierto un nuevo conjunto de cuatro paquetes maliciosos con la capacidad de robar credenciales de billetera de criptomonedas de los desarrolladores de Ethereum. «El paquete elimina en secreto las claves privadas y las semillas mnemónicas para los bots […]
CISA ordena parches inmediatos de vulnerabilidades críticas de Sitecore bajo explotación agresiva

Se aconseja a la Agencia Federal de División de Control Civil (FCEB) que actualice sus instancias de Sitecore para el 25 de septiembre de 2025. La vulnerabilidad rastreada como CVE-2025-53690 presenta una puntuación CVSS de hasta 9.0 de 10.0, lo que indica una gravedad crítica. «Sitecore Experience Manager (XM), Experience Platform (XP), Experience Commerce (XC) […]
TAG-150 desarrolla ratas Castle en Python y C, en expansión de las operaciones de malware del cargador de castillos
El marco de malware como servicio (MAAS) y el actor de amenaza detrás del cargador conocido como Castleloader también han desarrollado un troyano de acceso remoto conocido como Castlerat. «Las características centrales de Castlerat disponibles en las variantes de Python y C consisten en recopilar información del sistema, descargar y ejecutar cargas útiles adicionales y […]
SAP S/4HANA Vulnerabilidad crítica CVE-2025-42957 fue explotada en la naturaleza
5 de septiembre de 2025Ravi LakshmananVulnerabilidad/Seguridad empresarial Las vulnerabilidades de seguridad críticas que afectan a SAP S/4HANA, el software de planificación de recursos empresariales (ERP), están sujetos a una explotación activa en la naturaleza. Vulnerabilidad de inyección de comando rastreada CVE-2025-42957 (SAP) revisó el puntaje CVSS: 9.9) como parte de la actualización mensual del mes […]
La automatización está redefiniendo la entrega de Pentest

5 de septiembre de 2025Noticias de hackerPentest/operaciones de seguridad Pentesting es una de las formas más efectivas de identificar las debilidades de seguridad del mundo real antes de que su enemigo lo haga. Pero a medida que evolucionan los paisajes amenazantes, no hay forma de que podamos traer resultados de nuestros Pentests. La mayoría de […]
Virustotal encuentra 44 archivos SVG no detectados utilizados para implementar páginas de phishing codificadas Base64
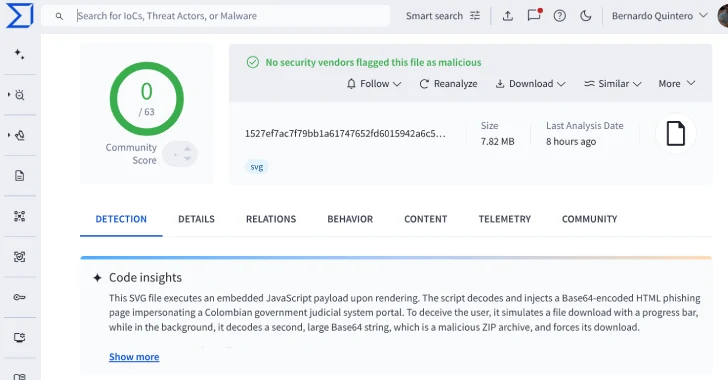
5 de septiembre de 2025Ravi LakshmananMalware/criptomoneda Los investigadores de ciberseguridad están marcando nuevas campañas de malware que aprovechan los archivos de gráficos vectoriales escalables (SVG) como parte de un ataque de phishing que se hace pasar por el sistema judicial colombiano. Según Virustotal, los archivos SVG se distribuyen por correo electrónico y están diseñados para […]
El APT28 de Rusia lanza la puerta trasera «Notdoor» Outlook para empresas en países de la OTAN
4 de septiembre de 2025Ravi LakshmananCiberseguridad/malware El grupo de piratería patrocinado por el estado ruso rastreado como APT28 se atribuye a un nuevo Backdoor de Microsoft Outlook llamado Notdoor, un ataque dirigido a múltiples compañías en varios sectores de los países miembros de la OTAN. Según el equipo de inteligencia de amenazas LAB52 de S2 […]