El grupo Lazarus extiende el arsenal de malware con Pondrat, Themeforestrat y Remotepe
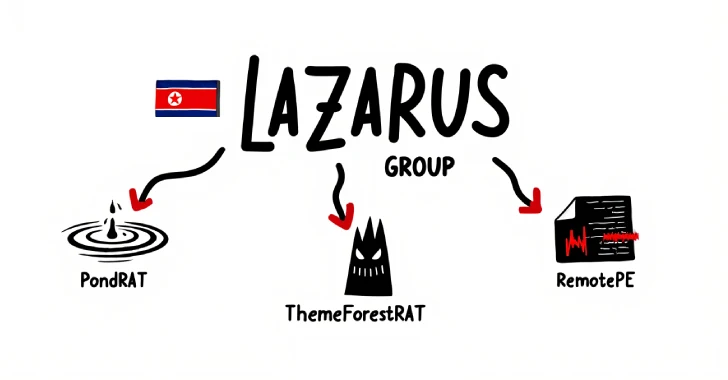
2 de septiembre de 2025Ravi LakshmananInteligencia de malware/amenazas Los actores de amenaza relacionados con Corea del Norte conocidos como Lázaro se atribuyen a campañas de ingeniería social que distribuyen tres malware multiplataforma diferente, conocido como Pondrat, Themeforestrat y Remotepe. El ataque observado por FOX-IT de NCC Group en 2024 organizaciones dirigidas en el sector de […]
Investigadores advierten a MyStrodx Backdoor utilizando desencadenantes de DNS e ICMP para controles sigilosos
2 de septiembre de 2025Ravi LakshmananCybersypy/Network Security Los investigadores de ciberseguridad han revelado una nueva puerta trasera sigilosa llamada MyStrodx. Viene con una variedad de características para capturar datos confidenciales de sistemas comprometidos. «MyStrodx es una puerta trasera típica implementada en C ++ y admite características como administración de archivos, reenvío de puertos, shell inverso, […]
Una parte importante del gobierno empresarial ai

2 de septiembre de 2025Noticias de hackerPrivacidad de datos / seguridad SaaS La dura verdad sobre la adopción de la IA El informe del estado de negocios de MITS reveló que el 40% de las organizaciones compran suscripciones de Enterprise LLM, mientras que más del 90% de los empleados usan activamente herramientas de IA en […]
Network ucraniano FDN3 lanza ataques masivos de fuerza bruta en dispositivos SSL VPN y RDP
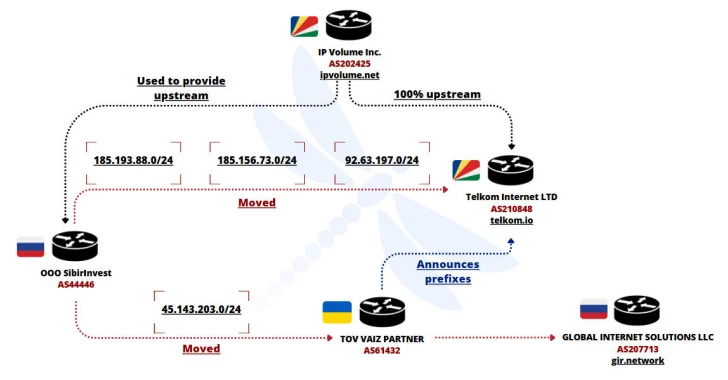
Los investigadores de ciberseguridad han marcado las redes IP ucranianas para participar en una campaña masiva de fuerza bruta y spray de contraseña dirigida a SSL VPN y dispositivos RDP de junio a julio de 2025. Esta actividad surgió del sistema autónomo con sede en Ucrania FDN3 (AS211736), cada compañía de seguridad cibernética francesa Intrinsec. […]
Silver Fox Exploit Microsoft Signature Watchdog Driver implementa malware Valleyrat
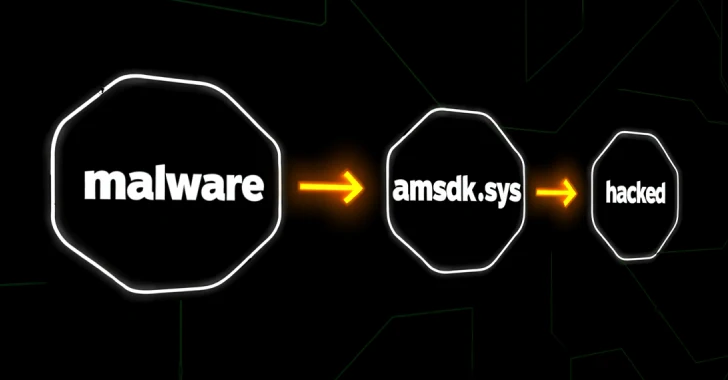
Un actor de amenaza conocido como Silver Fox se atribuye al abuso de los impulsores vulnerables previamente desconocidos asociados con el vigilante antimalware de vigilancia como parte de sus propios ataques vulnerables (BYOVD) destinados a desarmar soluciones de seguridad instaladas en hosts comprometidos. El controlador vulnerable en cuestión es «amsdk.sys» (versión 1.0.600), un controlador de […]
Paquete Malicioso NPM NodeJS-SMTP Mimic Nodemailer, Target Atomic y Exodus Wallet
2 de septiembre de 2025Ravi LakshmananCriptomonedas/malware Los investigadores de ciberseguridad han descubierto un paquete Malicioso NPM con capacidades de sigilo para inyectar código malicioso en aplicaciones de escritorio para billeteras de criptomonedas como Atomic y Exodus en los sistemas de Windows. Un paquete llamado NodeJS-SMTP disfraza el correo de nodo de biblioteca de correo electrónico […]
Los droppers de Android ahora ofrecen SMS Steelers y Spyware, así como troyanos bancarios
1 de septiembre de 2025Ravi LakshmananSeguridad móvil/Malvercis Los investigadores de ciberseguridad han centrado su atención en un nuevo cambio en las aplicaciones de gotero, que generalmente se usan para entregar troyanos bancarios, para distribuir malware más simple, como SMS Steelers y Spyware básico. Estas campañas se están propagando a través de aplicaciones de gotero disfrazadas […]
WhatsApp 0-Day, Docker Bug, Salesforce Breach, Fake CAPTCHAs, Spyware App & More

Cybersecurity today is less about single attacks and more about chains of small weaknesses that connect into big risks. One overlooked update, one misused account, or one hidden tool in the wrong hands can be enough to open the door. The news this week shows how attackers are mixing methods—combining stolen access, unpatched software, and […]
Repensar la seguridad de las arañas dispersas

A medida que las empresas continúan trasladando las operaciones a sus navegadores, los equipos de seguridad enfrentan desafíos cibernéticos cada vez mayores. De hecho, más del 80% de los incidentes de seguridad provienen de aplicaciones web a las que se accede a través de Chrome, Edge, Firefox y otros navegadores. Una de las arañas dispersas, […]
Scarcruft utiliza malware Rokrat en Hankook Phantom Manipulation dirigida a académicos coreanos
Los investigadores de seguridad cibernética han descubierto una nueva campaña de phishing dirigida por un grupo de piratería norcoreano llamado Scarcruft (también conocido como APT37) para proporcionar malware conocido como Rokrat. La actividad ha sido llamada Operación Hankook Phantom por Seqrite Labs, y dice que el ataque parece estar dirigido a las personas asociadas con […]
Los atacantes abusan de las herramientas forenses de Velociraptor para implementar el código Visual Studio para la túnel C2
Los investigadores de ciberseguridad han llamado la atención sobre los ataques cibernéticos en los que los actores de amenaza desconocidos implementan monitoreo de punto final de código abierto y herramientas forenses digitales llamadas Velociraptor, lo que demuestra el abuso continuo de software legal para fines maliciosos. «En este incidente, el actor de amenazas utilizó la […]
WhatsApp emite actualizaciones de emergencia de explotación de explotación cero de clic cero.

30 de agosto de 2025Ravi LakshmananDía cero/vulnerabilidad WhatsApp aborda las vulnerabilidades de seguridad en las aplicaciones de mensajería en Apple iOS y Maco, y podría haber sido explotado en la naturaleza junto con las fallas de Apple recientemente reveladas en un ataque de día cero objetivo. La vulnerabilidad, CVE-2025-55177 (puntaje CVSS: 8.0), está relacionado con […]