Anatsa Android Banking Trojan golpea a 90,000 usuarios con aplicaciones PDF falsas en Google Play
8 de julio de 2025Ravi LakshmananSeguridad de malware/móvil Los investigadores de ciberseguridad han descubierto una campaña de malware de Banking Android que utiliza un caballo troyano llamado Anatsa, que se dirige a los usuarios de América del Norte, utilizando una aplicación maliciosa publicada en el mercado oficial de aplicaciones de Google. El malware, que pretende […]
Los objetivos de solicitud de extracción maliciosa de más de 6,000 desarrolladores a través de Extensiones Vulnerables de Code VS Code
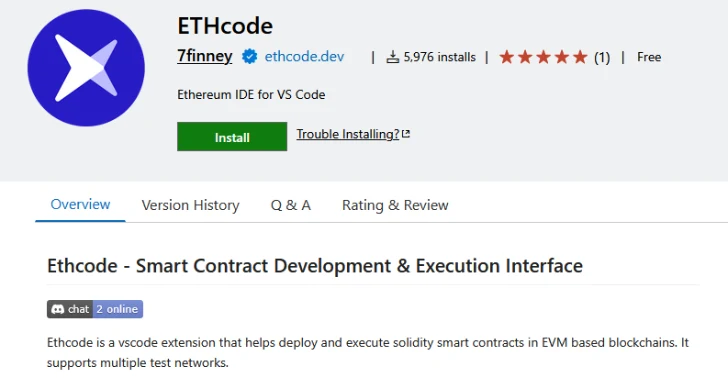
Los investigadores de seguridad cibernética han marcado ataques de la cadena de suministro dirigido a las extensiones de Código de Microsoft Visual Studio (VS Code) llamadas Ethcode, que se instalan poco más de 6,000 veces. El compromiso ocurrió a través de una solicitud de extracción GitHub abierta el 17 de junio de 2025 por un […]
Cinco formas en que los ataques basados en la identidad están violando el comercio minorista

Desde los roles de los administradores desfavorecidos hasta los tokens de proveedores olvidados hace mucho tiempo, estos atacantes han pasado por las grietas de la confianza y el acceso. Así es como se desarrollaron las cinco violaciones minoristas y lo que revelaron … En los últimos meses, se han violado los principales minoristas como Adidas, […]
Exploits de botnet rondodox TBK DVR y 4 fallas de enrutadores fieles El lanzamiento explica el ataque DDOS
Los investigadores de seguridad cibernética han llamado la atención a las campañas de malware que se dirigen a los defectos de seguridad de la grabadora de video digital TBK (DVR) y cuatro enrutadores de fe, colocando los dispositivos a una nueva botnet llamada Rondodox. Las vulnerabilidades en cuestión incluyen CVE-2024-3721, una vulnerabilidad de inyección de […]
Más de 17,000 sitios web de noticias falsas capturadas con estafas de inversión de suministro de combustible en todo el mundo

Un informe recientemente publicado por la compañía de ciberseguridad CTM360 revela una manipulación masiva de fraude utilizando sitios web de noticias falsas conocidos como sitios de noticias falsos (BNSS) para engañar a los usuarios en estafas de inversión en línea en 50 países. Estas páginas de BNS están diseñadas para parecerse a los medios de […]
Los investigadores revelan los documentos de Spyware de ventana de Batavia y de robo de compañías rusas

8 de julio de 2025Ravi LakshmananInteligencia cibernética de espía/amenaza La organización rusa está siendo dirigida como parte de una campaña en curso para proporcionar un spyware de Windows previamente indocumentado llamado Batavia. Las actividades para cada proveedor de ciberseguridad Kaspersky han estado activas desde julio de 2024. «Los ataques específicos comienzan con correos electrónicos de […]
CISA agrega cuatro vulnerabilidades importantes al catálogo de KEV a través de la explotación agresiva
8 de julio de 2025Ravi LakshmananAtaques cibernéticos/vulnerabilidad La Agencia de Seguridad de Ciberseguridad e Infraestructura de los Estados Unidos (CISA) agregó el lunes cuatro defectos de seguridad a su conocido catálogo de vulnerabilidades explotadas (KEV), citando evidencia de explotación activa en la naturaleza. Aquí hay una lista de defectos – CVE-2014-3931 (CVSS score: 9.8) – […]
La campaña de adicción a SEO se dirige a más de 8.500 usuarios de SMB con malware disfrazado de herramientas de IA

Los investigadores de ciberseguridad están revelando campañas maliciosas que utilizan la tecnología de adicción de optimización de motores de búsqueda (SEO) para proporcionar un cargador de malware conocido llamado Oyster (también conocido como Broomstick o Cleanupplroader). La actividad de malvertimiento por lobo ártico promueve sitios web falsos que alojan versiones trailerizadas de herramientas legales como […]
Chrome 0-Day, Ivanti Exploits, MacOS Stealers, Crypto Heists and More

Jul 07, 2025Ravie LakshmananCybersecurity / Hacking Everything feels secure—until one small thing slips through. Even strong systems can break if a simple check is missed or a trusted tool is misused. Most threats don’t start with alarms—they sneak in through the little things we overlook. A tiny bug, a reused password, a quiet connection—that’s all […]
¿Por qué necesita una contraseña predeterminada?

7 de julio de 2025Noticias de hackerIoT Security/Cyber Resilience Si los piratas informáticos iraníes no han oído hablar de violar las instalaciones de agua de EE. UU., Eso es porque no podrían controlar una sola estación de presión que atiende a 7,000 personas. Notable para este ataque, no de su tamaño, sino cómo era accesible […]
TAG-140 despliega ratas DRAT V2 dirigidas al gobierno indio, la defensa y el sector ferroviario
Se descubrió que los grupos de piratería con lazos no paquistaníes están dirigidos a organizaciones gubernamentales indias con variantes modificadas de troyanos de acceso remoto (ratas), conocidas como drats. Esta actividad se atribuye a un actor de amenaza rastreado como TAG-140 por el Future Insikt Group registrado y se dice que se superpone con la […]
Taiwán NSB advierte al público sobre los riesgos de que los datos reintroducen a Tiktok, Waibo y los lazos chinos

5 de julio de 2025Ravi LakshmananSeguridad nacional / privacidad La Agencia de Seguridad Nacional de Taiwán (NSB) advierte que las aplicaciones desarrolladas por China como Renote (también conocida como Xiaohongshu), Weibo, Tiktok, WeChat y Baidu Cloud representan riesgos de seguridad debido a la recopilación de datos excesiva y la transferencia de datos a China. Esta […]