El nuevo exploit GreatXML omite Windows BitLocker a través del archivo XML de partición de recuperación
Ravi Lakshmanan11 de junio de 2026Seguridad/vulnerabilidades de endpoints El investigador de seguridad Chaotic Eclipse (también conocido como Nightmare-Eclipse y MSNightmare) lanzó una nueva derivación de BitLocker de Windows llamada GreatXML, un día después de publicar un exploit para Microsoft Defender. «Este fue un descubrimiento accidental y tomó un total de cuatro horas descubrirlo», dijo el […]
Gentlemen ransomware anuncia 478 víctimas, podría propagarse como un gusano
Ravi Lakshmanan11 de junio de 2026Cibercrimen/ransomware Un nuevo análisis de las operaciones de The Gentlemen revela que el grupo de amenazas con motivación financiera inicialmente operó como un afiliado que llevaba a cabo ataques de extorsión dual, aprovechando los recursos de varios esquemas de ransomware como servicio (RaaS), incluidos LockBit (también conocido como Tenacious Mantis), […]
Anuncio de ganadores en 95 categorías.
noticias de piratas informáticos11 de junio de 2026Innovación y excelencia en ciberseguridad La mayoría de los buenos trabajos de seguridad son invisibles por diseño. Hoy es una excepción. Los ganadores de los Cybersecurity Stars Awards 2026 se anunciarán en 95 subcategorías de cuatro categorías de premios principales. La razón es sencilla. Hay mucho trabajo en […]
Worm Code Leaked, AI Agent Phished, Claude Action Patch + 28 New Stories
Ravie LakshmananJun 11, 2026Hacking News / Cybersecurity News It’s been one of those weeks. You expect the usual noise: recycled malware, sloppy attacks, another easy target getting hit. Instead, there’s a supply chain attack kit in a public repo, a $5,000-a-month RAT that clones browsers, and research showing AI agents can be tricked into leaking […]
La IA ha alterado la gestión de vulnerabilidades. Es por eso que los CISO están trasladando sus presupuestos a BAS.
Desde hace 30 años, la gestión de la vulnerabilidad se realiza en zonas de amortiguamiento. Esto significó que pasaron meses entre el momento en que se descubrió una vulnerabilidad y que alguien descubrió cómo convertirla en un arma. La solución fue muy sencilla. Priorice por gravedad, programe soluciones, valide y siga adelante. Buffer hizo esto […]
OceanLotus ataca a inversores vietnamitas con SPECTRALVIPER en el ataque FireAnt
Se cree que un actor de amenazas vinculado a Vietnam conocido como OceanLotus estuvo involucrado en dos campañas separadas dirigidas a empresas nacionales e inversores en acciones utilizando una puerta trasera conocida como SPECTRALVIPER. La campaña incluye una campaña de ciberespionaje a largo plazo dirigida a empresas vietnamitas de construcción de infraestructura y transporte desde […]
GitHub deshabilita los scripts de instalación de npm de forma predeterminada para frustrar ataques a la cadena de suministro
Ravi Lakshmanan11 de junio de 2026Seguridad del desarrollador/Cadena de suministro de software GitHub ha anunciado que la versión 12 de npm tendrá «cambios importantes». Una de ellas es desactivar los scripts de instalación de forma predeterminada para combatir las amenazas a la cadena de suministro de software. Este cambio tiene como objetivo contrarrestar las técnicas […]
La botnet JDY vinculada a China se expande a más de 1.500 dispositivos para reconocimiento cibernético
Los investigadores de ciberseguridad han advertido sobre el «resurgimiento y expansión» de JDY, una red secreta asociada con actores de amenazas patrocinados por el Estado vinculados a China. «La botnet JDY está compuesta por más de 1.500 SOHO (pequeñas oficinas y oficinas domésticas) y dispositivos IoT que funcionan como un escáner centralizado de alto rendimiento […]
Ivanti, Fortinet y SAP lanzan parches para múltiples vulnerabilidades críticas
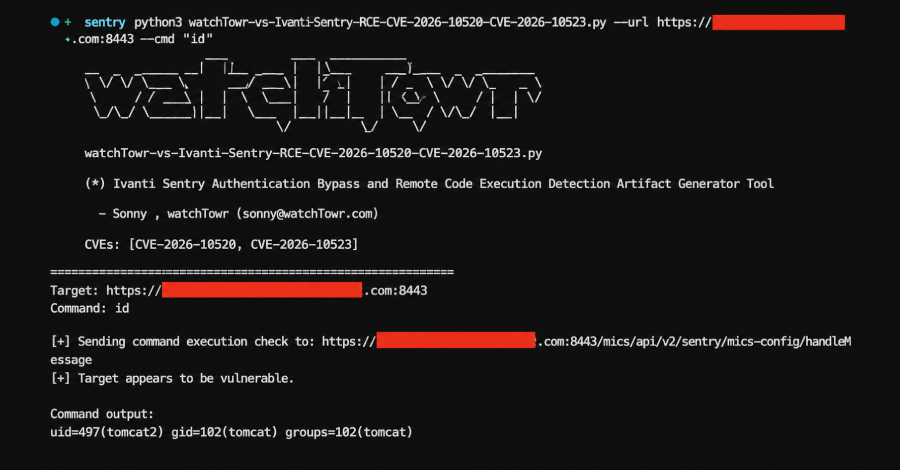
Ravi Lakshmanan10 de junio de 2026Gestión de vulnerabilidades/parches Fortinet, Ivanti y SAP han lanzado actualizaciones de seguridad que abordan múltiples vulnerabilidades de seguridad críticas que podrían provocar la ejecución de código arbitrario y la divulgación de información. La falla de seguridad parcheada por Fortinet está relacionada con una vulnerabilidad de inyección de comandos en FortiSandbox, […]
La falla de Langflow sin parche CVE-2026-5027 puede ser explotada por RCE no autenticado
Ravi Lakshmanan10 de junio de 2026Vulnerabilidades / Código abierto Los hallazgos de VulnCheck revelan que una falla de seguridad de alta gravedad sin parchear en Langflow, una plataforma de código abierto y de bajo código para crear aplicaciones de inteligencia artificial (IA), está siendo explotada en la naturaleza. La vulnerabilidad en cuestión es CVE-2026-5027 (puntuación […]
CISA agrega fallas de Cisco, Chrome y Arista al catálogo de KEV en medio de una explotación activa
Ravi Lakshmanan10 de junio de 2026Vulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el martes tres nuevas vulnerabilidades a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) luego de informes de explotación activa. Aquí está la lista de vulnerabilidades: CVE-2026-20245 (Puntuación CVSS: 7,8): una codificación inadecuada o […]
Las pruebas de penetración automatizadas parecen limpias. Descubra lo que se está perdiendo en este seminario web para expertos
noticias de piratas informáticos10 de junio de 2026Pruebas de penetración/verificación de seguridad El informe de la prueba de penetración parece limpio. Ese puede ser el problema. Si ejecuta pruebas de penetración automatizadas durante un período de tiempo suficientemente largo, los nuevos descubrimientos comenzarán a agotarse. En la tercera o cuarta ejecución, ocurren menos problemas. Los […]