Más allá del día cero: pensar en su red como un atacante
noticias de piratas informáticos3 de junio de 2026control de exposición Suponga violación. Los días cero siguen enviándose, la IA crea parches más rápido que nadie y la capacidad de «parchear todo a tiempo» dejó de funcionar hace años. No apueste su organización a ganar esa carrera. No puedes controlar qué errores ocurren. Una vez que […]
La aplicación Microsoft 365 para Android permite que aplicaciones arbitrarias roben tokens de cuenta mediante indicadores de depuración sobrantes
Swati Khandelwal3 de junio de 2026Vulnerabilidades / Seguridad Móvil La bandera de desarrollo se dejó activada en las versiones de producción de algunas aplicaciones de Microsoft 365 para Android, lo que deshabilitó las comprobaciones para restringir el intercambio de tokens de cuentas a aplicaciones confiables de Microsoft. Otras aplicaciones en el mismo teléfono pueden solicitar […]
Una herramienta de IA autónoma descubre una falla RCE de hace 2 años en Redis (CVE-2026-23479)
Redis ha parcheado un uso después de la liberación en el código del cliente de bloqueo que permite a los usuarios autenticados ejecutar comandos arbitrarios del sistema operativo en la máquina que aloja la base de datos. La falla fue descubierta por una herramienta de inteligencia artificial autónoma creada para detectar errores en grandes bases […]
El ataque de GitHub Dev con un solo clic permite a los atacantes robar tokens completos de GitHub OAuth
Ravi Lakshmanan3 de junio de 2026Vulnerabilidad/Desarrollo de software Investigadores de ciberseguridad han descubierto un ataque con un solo clic a través de Microsoft Visual Studio Code (VS Code) que permite a los usuarios robar sus tokens de GitHub. «Con solo hacer clic en un enlace, un atacante podría robar tokens de GitHub que le permiten […]
Reduzca su superficie de ataque IAM a través de la Plataforma de Inteligencia y Visibilidad de Identidad (IVIP)
El estado fragmentado de la identidad empresarial moderna La IAM empresarial está a punto de romperse. A medida que las organizaciones crecen, las identidades se fragmentan cada vez más en miles de aplicaciones, equipos distribuidos, identidades de máquinas y sistemas autónomos. El resultado es la identidad de la materia oscura. Esta es una actividad de […]
Una vulnerabilidad no parcheada en el URI de búsqueda de Windows permite a los atacantes robar hashes NTLMv2
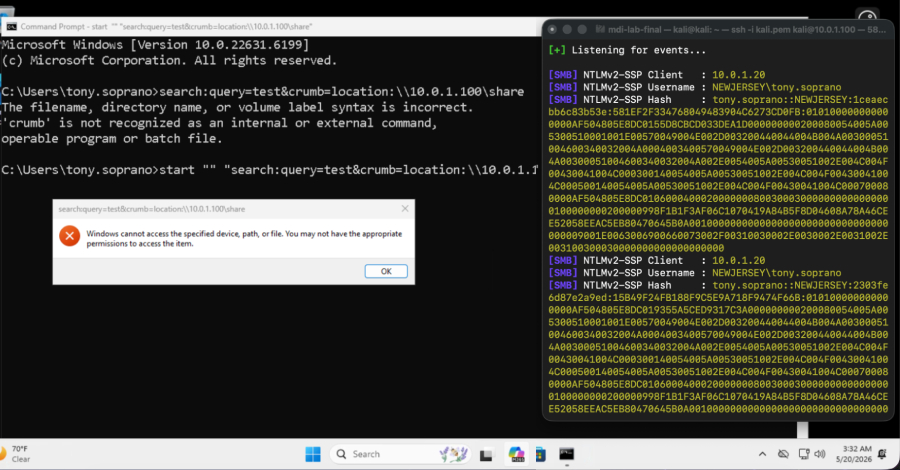
Ravi Lakshmanan3 de junio de 2026Vulnerabilidad/Seguridad de la red Investigadores de ciberseguridad han revelado detalles de un problema sin parchear que podría explotarse para revelar los hashes NTLMv2 de los usuarios a los atacantes. Al igual que CVE-2026-33829, que afectó al controlador ms-screensketch: URI de la herramienta de recorte de Windows, Huntress dijo que el […]
La nueva vulnerabilidad de bomba HTTP/2 permite DoS remoto en NGINX, Apache, IIS, Envoy, Cloudflare
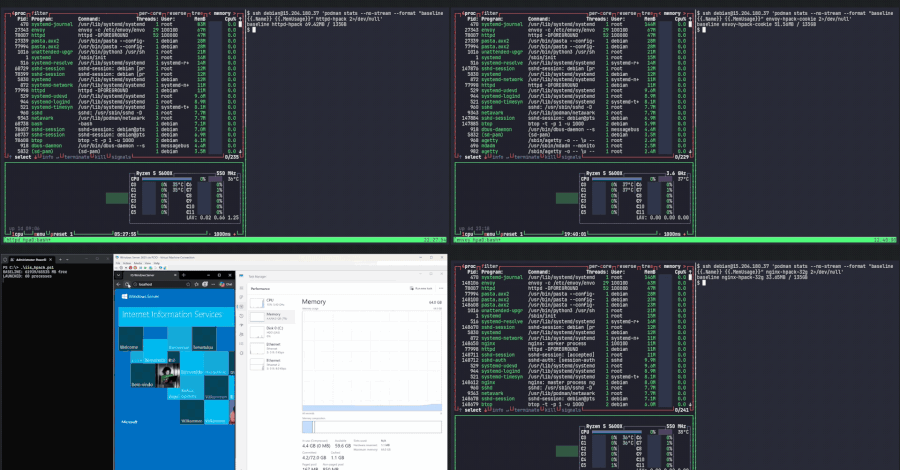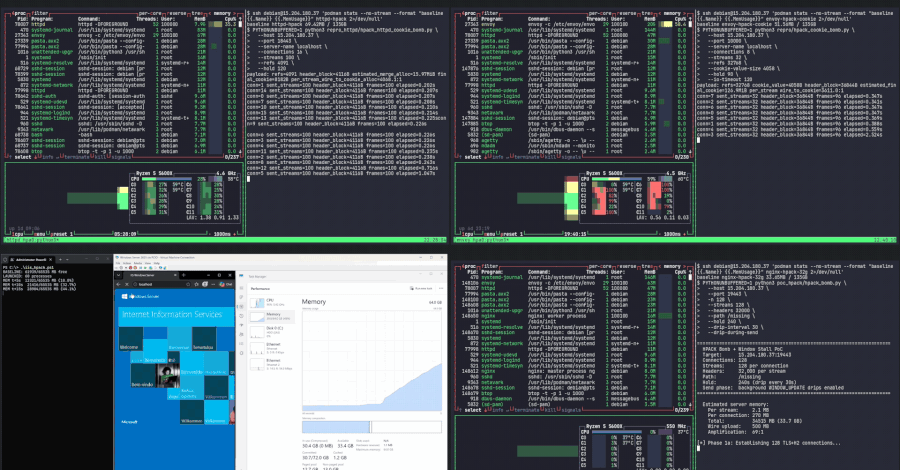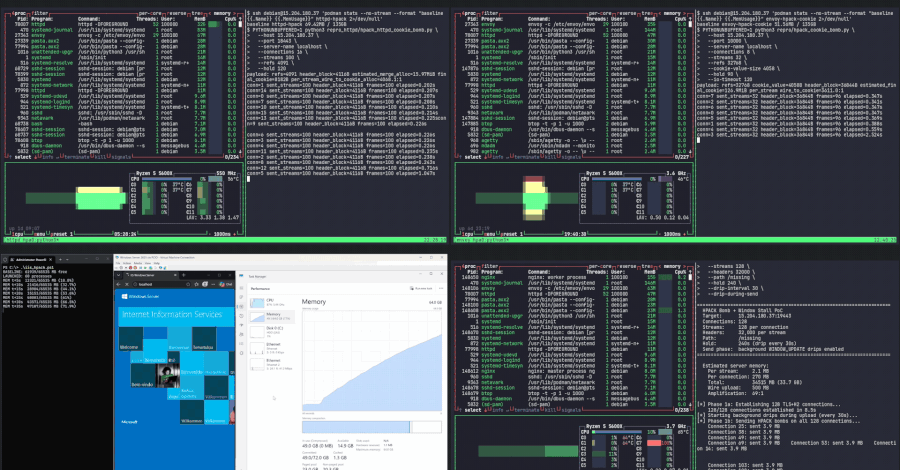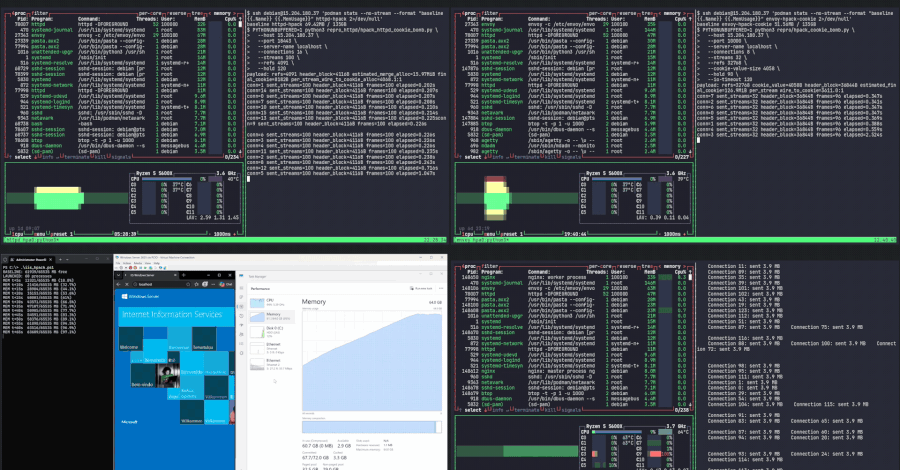
Ravi Lakshmanan3 de junio de 2026Vulnerabilidades / Seguridad del servidor Los investigadores de ciberseguridad han descubierto un ataque remoto de denegación de servicio que afecta a los principales servidores web, incluidos NGINX, Apache HTTPD, Microsoft IIS, Envoy y Cloudflare Pingora. Esta vulnerabilidad ha recibido el nombre en código «HTTP/2 Bomb» del estado de California. «El […]
Weedhack ataca a los usuarios de Minecraft, CountLoader alcanza los 86K, los mineros se propagan a través de contenido pirateado
Los investigadores de ciberseguridad han detectado una nueva campaña dirigida a los jugadores de Minecraft a través de YouTube en un intento de difundir malware que pueda tomar el control de los sistemas de las víctimas. Una campaña de malware como servicio (MaaS) centrada en Minecraft, con el nombre en código Weedhack de McAfee Labs, […]
La actualización de Android de Google de junio de 2026 corrige 124 fallas, 1 de las cuales está siendo explotada activamente
Ravi Lakshmanan2 de junio de 2026Vulnerabilidades / Seguridad Móvil Google lanzó el lunes parches para 124 vulnerabilidades de seguridad que afectaron a su sistema operativo Android hasta junio de 2026. Esto incluye una falla de alta gravedad en un componente del marco que está siendo explotado activamente. Esta falla de seguridad se rastrea como CVE-2025-48595 […]
Gamaredon explota WinRAR para atacar a GammaWorm y GammaSteel contra Ucrania
Ravi Lakshmanan2 de junio de 2026Inteligencia de amenazas/Malware Se cree que un grupo de hackers ruso conocido como Gamaredon explotó continuamente las vulnerabilidades de WinRAR y distribuyó múltiples familias de malware destinado al robo y la propagación de datos. Según Sekoia, esta actividad implica convertir en arma CVE-2025-8088, una falla de recorrido de ruta en […]
Oracle WebLogic CVE-2024-21182 agregado al catálogo KEV después de una explotación activa
Ravi Lakshmanan2 de junio de 2026Vulnerabilidad/Seguridad de la red La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el lunes una falla de seguridad de alta gravedad que afecta al servidor Oracle WebLogic a su catálogo de vulnerabilidades explotadas conocidas (KEV) basándose en evidencia de explotación activa. La vulnerabilidad CVE-2024-21182 (puntuación […]
Los exploits impulsados por la IA están alterando la gestión de vulnerabilidades. Esto es lo que debe hacer:
Los cronogramas de explotación de la IA se están reduciendo rápidamente y seguirán reduciéndose. Las vulnerabilidades se descubren, reproducen y utilizan como armas más rápido que nunca en la historia de la seguridad empresarial. Como resultado, el tiempo entre la divulgación de una vulnerabilidad y la explotación indiscriminada observada en Internet es ahora de horas […]