El nuevo software espía móvil ZeroDayRAT permite la vigilancia y el robo de datos en tiempo real
Investigadores de ciberseguridad han revelado detalles de una nueva plataforma de software espía móvil llamada ZeroDayRAT que se promociona en Telegram como una forma de obtener datos confidenciales y facilitar la vigilancia en tiempo real en dispositivos Android e iOS. «Los desarrolladores operan canales dedicados para ventas, atención al cliente y actualizaciones periódicas, brindando a […]
El nuevo Chrome Zero-Day (CVE-2026-2441) está bajo ataque activo: parche lanzado

Ravi Lakshmanan16 de febrero de 2026Seguridad del navegador/día cero Google lanzó el viernes actualizaciones de seguridad para su navegador Chrome para abordar fallas de seguridad que, según dice, están siendo explotadas en la naturaleza. Esta vulnerabilidad de alta gravedad se rastrea como CVE-2026-2441 (puntuación CVSS: 8,8) y se describe como un error de uso después […]
Microsoft expone el ataque ClickFix basado en DNS utilizando Nslookup para organizar malware
Microsoft ha revelado detalles de una nueva versión de su táctica de ingeniería social ClickFix en la que los atacantes engañan a usuarios desprevenidos para que ejecuten un comando que realiza una búsqueda en el sistema de nombres de dominio (DNS) para recuperar la carga útil de la siguiente etapa. Específicamente, el ataque se basa […]
Google colabora con el actor ruso sospechoso de fallido ataque de malware a una organización ucraniana
Ravi Lakshmanan13 de febrero de 2026Inteligencia de amenazas/Malware Se cree que un atacante previamente indocumentado se dirigió a organizaciones en Ucrania utilizando un malware conocido como CANFAIL. El Google Threat Intelligence Group (GTIG) dijo que el grupo de hackers puede tener vínculos con los servicios de inteligencia rusos. Se considera que el atacante tiene como […]
Google conecta a China, Irán, Rusia y Corea del Norte para coordinar las operaciones cibernéticas del sector de defensa
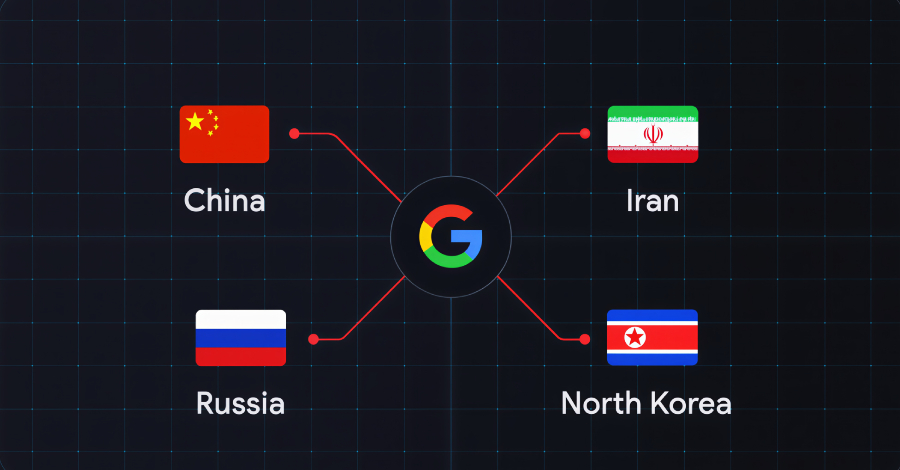
Ravi Lakshmanan13 de febrero de 2026Malware/infraestructura crítica Una investigación del Google Threat Intelligence Group (GTIG) revela que varios grupos criminales, hacktivistas y patrocinados por el Estado de China, Irán, Corea del Norte y Rusia han puesto sus miras en el sector de la Base Industrial de Defensa (DIB). La división de inteligencia de amenazas del […]
UAT-9921 implementa el malware VoidLink dirigido a los sectores tecnológico y financiero
Ravi Lakshmanan13 de febrero de 2026Seguridad en la nube/ciberespionaje Según los hallazgos de Cisco Talos, se observó que un actor de amenazas desconocido previamente rastreado como UAT-9921 aprovechaba un nuevo marco modular llamado VoidLink en campañas dirigidas a los sectores de tecnología y servicios financieros. «Este actor de amenazas parece haber estado activo desde 2019, […]
Se descubre que una extensión maliciosa de Chrome roba datos comerciales, correo electrónico e historial de navegación
Investigadores de ciberseguridad han descubierto una extensión maliciosa de Google Chrome diseñada para robar datos relacionados con Meta Business Suite y Facebook Business Manager. La extensión, denominada CL Suite por @CLMasters (ID: jkphinfhmfkckkcnifhjiplhfoieffl), se comercializa como una forma de recopilar datos de Meta Business Suite, eliminar ventanas emergentes de verificación y generar códigos de autenticación […]
Actualizaciones y consideraciones de npm para fortalecer su cadena de suministro
noticias de piratas informáticos13 de febrero de 2026Seguridad de la cadena de suministro/DevSecOps En diciembre de 2025, en respuesta al incidente de Sha1-Hulud, npm completó una importante revisión de certificación destinada a reducir los ataques a la cadena de suministro. Si bien esta revisión es un sólido paso adelante, este cambio no hace que los […]
Los investigadores observan la explotación en el mundo real de la vulnerabilidad BeyondTrust CVSS 9.9
Según watchTowr, los actores de amenazas han comenzado a explotar fallas de seguridad críticas recientemente reveladas que afectan los productos BeyondTrust Remote Support (RS) y Privileged Remote Access (PRA). «De la noche a la mañana, observamos la primera explotación de BeyondTrust en el mundo real a través de nuestros sensores globales», dijo Ryan Dewhurst, jefe […]
Google informa que piratas informáticos patrocinados por el estado están utilizando Gemini AI para respaldar el reconocimiento y los ataques
Ravi Lakshmanan12 de febrero de 2026Ciberespionaje/inteligencia artificial Google anunció el jueves que observó a un actor de amenazas vinculado a Corea del Norte conocido como UNC2970 utilizando su modelo de inteligencia artificial (IA) generativa Gemini para realizar reconocimientos de objetivos. Esto se debe a que varios grupos de piratas informáticos continúan utilizando esta herramienta como […]
La campaña de Lazarus coloca paquetes maliciosos en el ecosistema npm y PyPI
Los investigadores de ciberseguridad descubrieron un conjunto de paquetes maliciosos en los repositorios npm y Python Package Index (PyPI) vinculados a una campaña falsa de reclutamiento organizada por el Grupo Lazarus, vinculado a Corea del Norte. Esta campaña coordinada tiene el nombre en código graphalgo, en honor al primer paquete publicado en el registro npm. […]
AI Prompt RCE, Claude 0-Click, RenEngine Loader, Auto 0-Days & 25+ Stories

Ravie LakshmananFeb 12, 2026Cybersecurity / Hacking News Threat activity this week shows one consistent signal — attackers are leaning harder on what already works. Instead of flashy new exploits, many operations are built around quiet misuse of trusted tools, familiar workflows, and overlooked exposures that sit in plain sight. Another shift is how access is […]