Los expertos detectan un ciberataque vinculado a Pakistán dirigido a agencias gubernamentales indias
Ravi Lakshmanan27 de enero de 2026Inteligencia de amenazas/Ciberespionaje Las agencias gubernamentales indias han sido blanco de dos campañas realizadas por actores de amenazas que operan en Pakistán utilizando canales comerciales previamente indocumentados. Estas campañas recibieron el nombre en código de Gopher Strike y Sheet Attack de Zscaler ThreatLabz, identificadas en septiembre de 2025. «Si bien […]
El ataque ClickFix se propaga mediante CAPTCHA falsos, Microsoft Scripts y servicios web confiables

Los investigadores de ciberseguridad han detallado una nueva campaña que combina CAPTCHA falsos estilo ClickFix con scripts firmados de virtualización de aplicaciones (App-V) de Microsoft para distribuir un ladrón de información llamado Amatera. «En lugar de invocar directamente PowerShell, los atacantes utilizan este script para controlar cómo comienza la ejecución, evitando rutas de ejecución más […]
Priorizar, validar y resultados clave
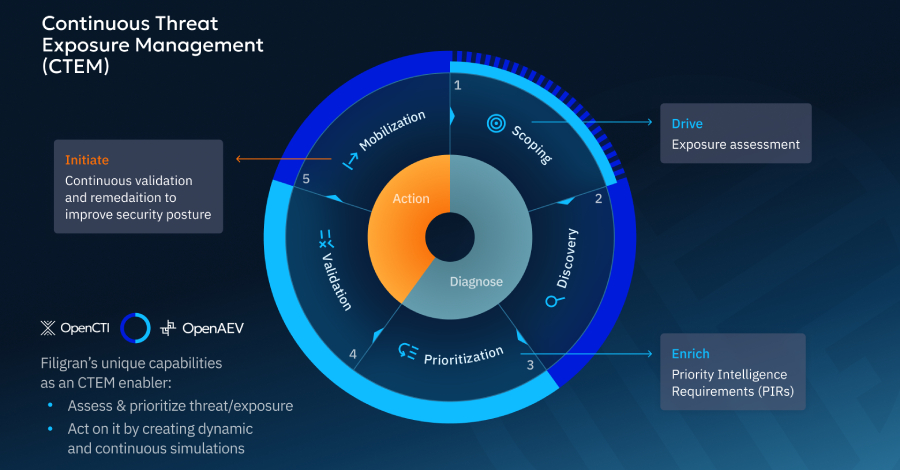
noticias de piratas informáticos27 de enero de 2026Gestión de la superficie de ataque/riesgo cibernético Los equipos de ciberseguridad quieren ir más allá de considerar las amenazas y vulnerabilidades de forma aislada. No se trata sólo de qué podría salir mal (vulnerabilidades) y quién podría atacar (amenazas), sino también de dónde podrían cruzarse en un entorno […]
Una vulnerabilidad crítica en Grist-Core permite ataques RCE mediante fórmulas de hoja de cálculo

Ravi Lakshmanan27 de enero de 2026Vulnerabilidad / Seguridad en la Nube Se ha revelado una falla de seguridad crítica en Grist-Core, una versión autohospedada de código abierto de la base de datos de hoja de cálculo relacional Grist, que podría permitir la ejecución remota de código. Cyera Research Labs rastrea esta vulnerabilidad como CVE-2026-24002 (puntuación […]
Los piratas informáticos vinculados a China utilizarán el marco PeckBirdy JavaScript C2 a partir de 2023
Ravi Lakshmanan27 de enero de 2026Seguridad web/malware Los investigadores de ciberseguridad han descubierto un marco de comando y control (C2) basado en JScript llamado PeckBirdy. Este marco ha sido utilizado por actores de la APT alineados con China para apuntar a múltiples entornos desde 2023. Según Trend Micro, este marco flexible se está utilizando contra […]
Microsoft Office Zero Day (CVE-2026-21509): parche de emergencia emitido para exploit activo
Ravi Lakshmanan27 de enero de 2026Día cero/vulnerabilidades Microsoft emitió el lunes un parche de seguridad fuera de banda para una vulnerabilidad de día cero de alta gravedad en Microsoft Office que fue explotada en el ataque. Esta vulnerabilidad se rastrea como CVE-2026-21509 y tiene una puntuación CVSS de 7,8 sobre 10,0. Esto se describe como […]
Usuarios indios atacados por una campaña de phishing fiscal que distribuye el malware Blackmoon

Ravi Lakshmanan26 de enero de 2026Ciberespionaje/malware Investigadores de ciberseguridad han descubierto una campaña en curso dirigida a usuarios de la India que utiliza puertas traseras de varias etapas como parte de una supuesta campaña de ciberespionaje. Según la Unidad de Respuesta a Amenazas (TRU) de eSentire, esta actividad implica el uso de correos electrónicos de […]
La extensión maliciosa VS Code AI instalada 1,5 millones de veces roba el código fuente del desarrollador

Ravi Lakshmanan26 de enero de 2026Seguridad/vulnerabilidades de la IA Investigadores de ciberseguridad han descubierto dos extensiones maliciosas de Microsoft Visual Studio Code (VS Code) que se anuncian como asistentes de codificación impulsados por inteligencia artificial (IA), pero que también tienen capacidades secretas que desvían datos de los desarrolladores a servidores con sede en China. Estas […]
Firewall Flaws, AI-Built Malware, Browser Traps, Critical CVEs & More

Ravie LakshmananJan 26, 2026Hacking News / Cybersecurity Security failures rarely arrive loudly. They slip in through trusted tools, half-fixed problems, and habits people stop questioning. This week’s recap shows that pattern clearly. Attackers are moving faster than defenses, mixing old tricks with new paths. «Patched» no longer means safe, and every day, software keeps becoming […]
Vencer contra ataques basados en IA requiere un enfoque defensivo combinado
noticias de piratas informáticos26 de enero de 2026Seguridad de endpoints/inteligencia artificial Si hay una constante en la ciberseguridad es que los adversarios están innovando constantemente. El auge de la IA agresiva está cambiando las estrategias de ataque y haciendo que los ataques sean más difíciles de detectar. El Threat Intelligence Group de Google informó recientemente […]
El hacker de Konni implementa una puerta trasera PowerShell generada por IA contra los desarrolladores de blockchain
Ravi Lakshmanan26 de enero de 2026Malware/Seguridad de terminales Se ha observado que un actor de amenazas norcoreano conocido como Konni ataca a desarrolladores y equipos de ingeniería en el espacio blockchain utilizando malware PowerShell generado con herramientas de inteligencia artificial (IA). Check Point Research dijo en un informe técnico publicado la semana pasada que la […]
Campaña de phishing de varias etapas dirigida a Rusia con Amnesia RAT y ransomware
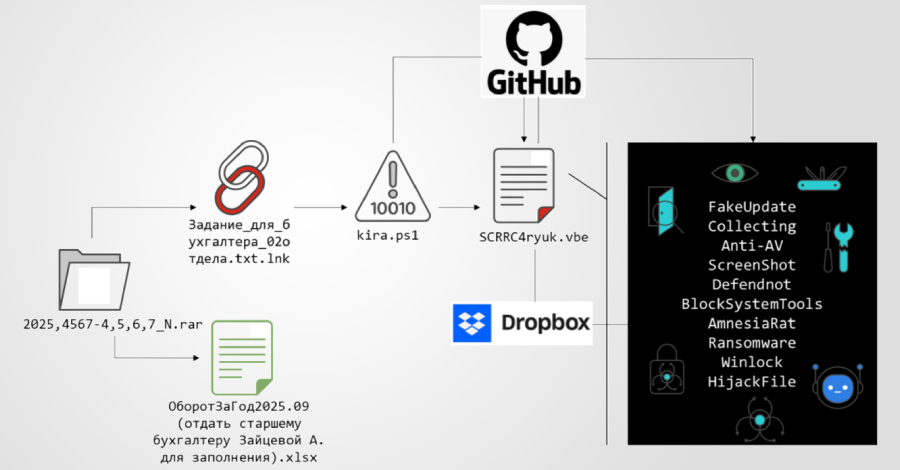
Se observó una nueva campaña de phishing de varias etapas dirigida a usuarios de Rusia utilizando ransomware y un troyano de acceso remoto llamado Amnesia RAT. «Este ataque comienza con un señuelo de ingeniería social entregado a través de documentos con temas comerciales diseñados para parecer rutinarios e inofensivos», dijo Cara Lin, investigadora de Fortinet […]