CISA informa una falla crítica en ASUS Live Update luego de evidencia de explotación activa

18 de diciembre de 2025Ravi LakshmananVulnerabilidades/Seguridad del software La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el miércoles una falla crítica que afecta a ASUS Live Update a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. La vulnerabilidad, rastreada como CVE-2025-59374 (puntuación CVSS: 9,3), se describe […]
Cisco advierte sobre un ataque activo que aprovecha el día cero sin parches en los dispositivos de seguridad de correo electrónico AsyncOS
18 de diciembre de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Cisco ha advertido a los usuarios sobre una vulnerabilidad de día cero de máxima gravedad en el software Cisco AsyncOS. Esta vulnerabilidad está siendo explotada activamente por un atacante de Amenaza Persistente Avanzada (APT) alineado con China (con nombre en código UAT-9686) en ataques dirigidos a […]
SonicWall corrige CVE-2025-40602 explotado activamente en dispositivos SMA 100
17 de diciembre de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red SonicWall ha publicado correcciones para abordar fallas de seguridad en sus dispositivos Secure Mobile Access (SMA) Serie 100. Según se informa, esta falla se está explotando en la naturaleza. La vulnerabilidad, rastreada como CVE-2025-40602 (puntuación CVSS: 6,6), implica un caso de escalada de privilegios locales que […]
La botnet Kimwolf secuestra 1,8 millones de televisores Android y lanza un ataque DDoS masivo
QiAnXin «Kimwolf es una botnet compilada utilizando el NDK (Native Development Kit)», dijo la compañía en un informe publicado hoy. «Además de las capacidades típicas de ataque DDoS, integra capacidades de reenvío de proxy, shell inverso y administración de archivos». Se estima que la botnet de hiperescala emitió 1.700 millones de comandos de ataque DDoS […]
APT28 apunta a los usuarios de UKR-net en Ucrania en una campaña de phishing de credenciales de larga duración
17 de diciembre de 2025Ravi LakshmananSeguridad del correo electrónico/inteligencia contra amenazas Se cree que un actor de amenazas patrocinado por el estado ruso conocido como APT28 está involucrado en lo que se describe como una campaña de recolección de credenciales «persistente» dirigida a usuarios de UKR(.)net, un popular servicio de noticias y correo web en […]
Un nuevo ataque de phishing de trolls de foros utiliza correos electrónicos falsos de bibliotecas electrónicas para atacar a académicos rusos
17 de diciembre de 2025Ravi LakshmananVulnerabilidades/Malware Según Kaspersky, se cree que los atacantes involucrados en la operación troll del foro están involucrados en una nueva campaña de phishing dirigida a individuos en Rusia. Un proveedor ruso de ciberseguridad anunció que detectó nueva actividad en octubre de 2025. Actualmente se desconoce el origen del actor de […]
Vea las amenazas a su industria y país en tiempo real
Los equipos de seguridad modernos a menudo sienten como si estuvieran conduciendo en medio de la niebla con los faros rotos. Las amenazas se están acelerando, las alertas aumentan y los SOC luchan por comprender qué peligros son actualmente importantes para el negocio. Alejarnos de la defensa reactiva ya no es una opción. Es la […]
Ink Dragon, vinculada a China, utiliza el malware ShadowPad y FINALDRAFT para piratear al gobierno
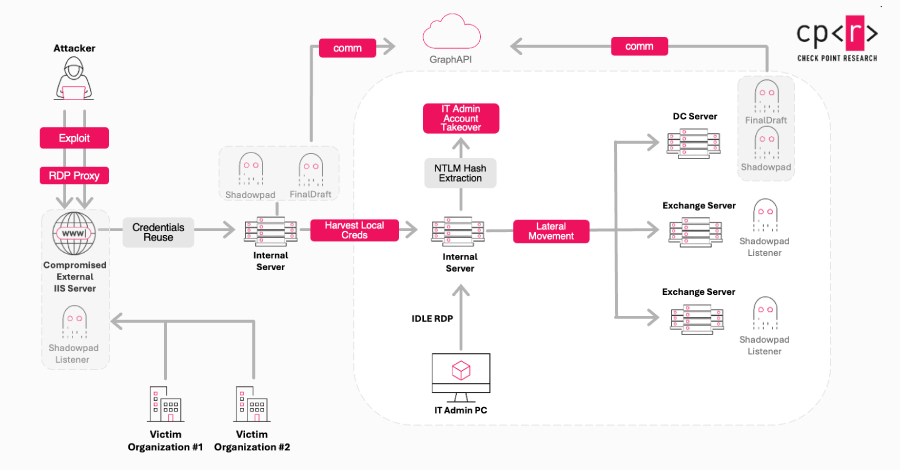
El actor de amenazas conocido como Jewelbug se ha centrado cada vez más en objetivos gubernamentales en Europa desde julio de 2025, incluso mientras continúa atacando organizaciones ubicadas en el sudeste asiático y América del Sur. Check Point Research está rastreando este grupo bajo el nombre de Ink Dragon. También se le conoce con los […]
Malware GhostPoster encontrado en 17 complementos de Firefox con más de 50.000 descargas
17 de diciembre de 2025Ravi LakshmananFraude publicitario/seguridad del navegador La nueva campaña, denominada GhostPoster, utilizó archivos de logotipo asociados con 17 complementos del navegador Mozilla Firefox para incrustar código JavaScript malicioso diseñado para secuestrar enlaces de afiliados, inyectar códigos de seguimiento y cometer clics y fraude publicitario. En total, la extensión se descargó más de […]
Las credenciales de IAM comprometidas impulsan una campaña masiva de criptominería de AWS
16 de diciembre de 2025Ravi LakshmananDetección de malware/amenazas Se ha observado una campaña en curso dirigida a clientes de Amazon Web Services (AWS) que utilizan credenciales de gestión de identidad y acceso (IAM) comprometidas para permitir la minería de criptomonedas. La actividad fue detectada por primera vez por el servicio administrado de detección de amenazas […]
El paquete malicioso NuGet se hace pasar por Tracer.Fody y roba datos de billeteras de criptomonedas
16 de diciembre de 2025Ravi LakshmananCiberseguridad/Criptomonedas Investigadores de ciberseguridad han descubierto un nuevo paquete NuGet malicioso que escribe y se hace pasar por la popular biblioteca de rastreo .NET y su creador para colarse en los ladrones de billeteras de criptomonedas. El paquete malicioso denominado “Tracer.Fody.NLog” permaneció en el repositorio durante casi seis años. Esto […]
Amazon expone una campaña cibernética de GRU de años de duración dirigida a la infraestructura de energía y nube
16 de diciembre de 2025Ravi LakshmananSeguridad/vulnerabilidades en la nube El equipo de inteligencia de amenazas de Amazon ha revelado detalles de una campaña liderada por el estado ruso de «varios años» dirigida a infraestructuras críticas en Occidente entre 2021 y 2025. Los objetivos de la campaña incluyeron organizaciones del sector energético en países occidentales, proveedores […]