SecAlerts elimina el ruido con una forma más inteligente y rápida de rastrear vulnerabilidades

La gestión de vulnerabilidades es un elemento central de cualquier estrategia de ciberseguridad. Pero las empresas suelen utilizar miles de piezas de software sin darse cuenta (¿cuándo fue la última vez que lo comprobaste?), y el seguimiento de todas las alertas, notificaciones y actualizaciones de vulnerabilidades puede agotar los recursos y hacer que se pasen […]
Google parchea 107 fallas de Android, incluidos dos errores de marco que fueron explotados en la naturaleza

2 de diciembre de 2025Ravi LakshmananSeguridad/vulnerabilidades móviles Google lanzó el lunes su actualización de seguridad mensual para su sistema operativo Android, que incluía dos vulnerabilidades que, según se informa, han sido explotadas en la naturaleza. El parche soluciona un total de 107 fallas de seguridad en una variedad de componentes, incluidos marcos, sistemas y kernels, […]
India ordena a los fabricantes de teléfonos móviles que preinstalen la aplicación Sanchar Saathi para evitar el fraude electrónico

1 de diciembre de 2025Ravi LakshmananVigilancia/Seguridad Nacional Según se informa, el Ministerio de Telecomunicaciones de la India ha pedido a los principales fabricantes de dispositivos móviles que precarguen la aplicación de ciberseguridad respaldada por el gobierno Sanchar Saathi en todos los teléfonos móviles nuevos en un plazo de 90 días. Reuters informa que la aplicación […]
ShadyPanda convierte la popular extensión de navegador con 4,3 millones de instalaciones en software espía
El actor de amenazas conocido como ShadyPanda ha estado involucrado en una campaña de extensión de navegador de siete años que ha resultado en más de 4,3 millones de instalaciones. Según un informe de Koui Security, cinco de estas extensiones comenzaron como programas legítimos e introdujeron cambios maliciosos a mediados de 2024, obteniendo 300.000 instalaciones. […]
Hot CVEs, npm Worm Returns, Firefox RCE, M365 Email Raid & More

Dec 01, 2025Ravie LakshmananHacking News / Cybersecurity Hackers aren’t kicking down the door anymore. They just use the same tools we use every day — code packages, cloud accounts, email, chat, phones, and «trusted» partners — and turn them against us. One bad download can leak your keys. One weak vendor can expose many customers […]
Por qué las nuevas guerras de navegadores con IA son una pesadilla para los equipos de seguridad

La guerra de los navegadores con IA está llegando a un escritorio cercano a usted y debería comenzar a preocuparse por los desafíos de seguridad. Durante los últimos 20 años, ya sea que uses Chrome, Edge o Firefox, el paradigma básico sigue siendo el mismo. Es decir, es una ventana pasiva a través de la […]
El nuevo malware Albiriox MaaS apunta a más de 400 aplicaciones para fraude en el dispositivo y control de pantalla
Un nuevo malware para Android llamado Albiriox se promociona como basado en un modelo de malware como servicio (MaaS) que ofrece una «gama completa» de funciones que facilitan el fraude en el dispositivo (ODF), la manipulación de pantalla y la interacción en tiempo real con dispositivos infectados. El malware está integrado con una lista codificada […]
Tomiris pasa a implantes de servicios públicos para ataques C2 más sigilosos contra objetivos gubernamentales
1 de diciembre de 2025Ravi LakshmananInteligencia de amenazas/malware Se cree que el atacante, conocido como Tomiris, se dirigió al Ministerio de Asuntos Exteriores de Rusia, organizaciones intergubernamentales y agencias gubernamentales con el objetivo de establecer acceso remoto y desplegar herramientas adicionales. «Estos ataques resaltan un cambio notable en las tácticas de Tomiris, a saber, el […]
CISA agrega el error XSS CVE-2021-26829 explotado activamente en OpenPLC ScadaBR a KEV
30 de noviembre de 2025Ravi LakshmananHacktivismo / Vulnerabilidad La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha actualizado su Catálogo de vulnerabilidades explotadas conocidas (KEV) para incluir fallas de seguridad que afectan a OpenPLC ScadaBR, citando evidencia de explotación activa. La vulnerabilidad en cuestión es CVE-2021-26829 (puntuación CVSS: 5,4), una falla […]
El script de arranque de Python heredado crea un riesgo de adquisición de dominio para múltiples paquetes PyPI
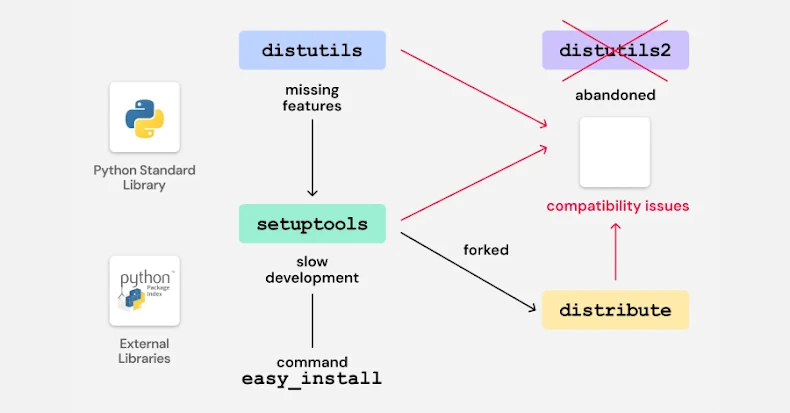
28 de noviembre de 2025Ravi LakshmananMalware/vulnerabilidades Investigadores de ciberseguridad han descubierto un código vulnerable en un paquete Python heredado que podría allanar el camino para que la cadena de suministro comprometa el índice de paquetes Python (PyPI) a través de ataques de adquisición de dominio. La empresa de seguridad de la cadena de suministro de […]
Los piratas informáticos norcoreanos implementan paquetes de 197 npm para difundir el último malware OtterCookie
28 de noviembre de 2025Ravi LakshmananAtaques/malware a la cadena de suministro Los actores de amenazas norcoreanos detrás de la campaña Contagious Interview han seguido inundando el registro npm con 197 paquetes maliciosos adicionales desde el mes pasado. Según Socket, estos paquetes se han descargado más de 31.000 veces y están diseñados para proporcionar una variante […]
Por qué las organizaciones están recurriendo a RPAM
28 de noviembre de 2025noticias de piratas informáticosSeguridad empresarial/detección de amenazas A medida que los entornos de TI se vuelven cada vez más distribuidos y las organizaciones adoptan el trabajo híbrido y remoto a escala, los modelos tradicionales de seguridad basados en perímetro y las soluciones de gestión de acceso privilegiado (PAM) locales ya no […]