MS Teams Guest Access puede eliminar la protección de Defender cuando los usuarios se unen a un inquilino externo
28 de noviembre de 2025Ravi LakshmananSeguridad del correo electrónico/Seguridad empresarial Los investigadores de ciberseguridad han descubierto un punto ciego entre inquilinos que permite a los atacantes eludir las protecciones de Microsoft Defender para Office 365 a través de la función Acceso de invitados en Teams. «Cuando un usuario opera como invitado en otro inquilino, su […]
Bloody Wolf amplía los ataques NetSupport RAT basados en Java en Kirguistán y Uzbekistán
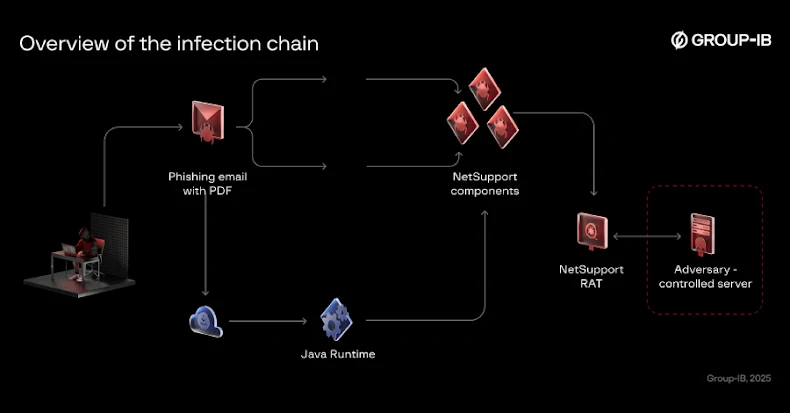
27 de noviembre de 2025Ravi LakshmananMalware/Ingeniería Social Se cree que el actor de amenazas conocido como Bloody Wolf está involucrado en una campaña de ciberataque dirigida a Kirguistán con el propósito de entregar NetSupport RAT desde al menos junio de 2025. A partir de octubre de 2025, la operación se ha ampliado para incluir a […]
Microsoft bloquea scripts no autorizados en los inicios de sesión de Entra ID con la actualización de CSP 2026
27 de noviembre de 2025Ravi LakshmananSeguridad web/Confianza cero Microsoft anunció planes para mejorar la seguridad de la autenticación Entra ID mediante el bloqueo de ataques de inyección de scripts maliciosos a partir de un año. La actualización de la Política de seguridad de contenido (CSP) tiene como objetivo mejorar la experiencia de inicio de sesión […]
AI Malware, Voice Bot Flaws, Crypto Laundering, IoT Attacks — and 20 More Stories

Nov 27, 2025Ravie LakshmananCybersecurity / Hacking News Hackers have been busy again this week. From fake voice calls and AI-powered malware to huge money-laundering busts and new scams, there’s a lot happening in the cyber world. Criminals are getting creative — using smart tricks to steal data, sound real, and hide in plain sight. But […]
Gainsight amplía la lista de clientes afectados tras la alerta de seguridad de Salesforce
27 de noviembre de 2025Ravi LakshmananRansomware/Seguridad en la nube Gainsight ha revelado que la actividad sospechosa reciente dirigida a sus aplicaciones está afectando a más clientes de lo que se pensaba anteriormente. La compañía dijo que Salesforce inicialmente proporcionó una lista de tres clientes afectados, pero a partir del 21 de noviembre de 2025, se […]
La campaña Shai-Hulud v2 se extiende desde npm a Maven, exponiendo miles de secretos
La segunda ola del ataque a la cadena de suministro de Shai-Hulud se extendió al ecosistema de Maven después de comprometer más de 830 paquetes en el registro npm. El equipo de investigación de Socket dijo que ha identificado un paquete Maven Central llamado org.mvnpm:posthog-node:4.18.1 que incluye los mismos dos componentes relacionados con Sha1-Hulud: el […]
El ransomware Qilin convierte la violación del MSP surcoreano en un robo de datos de “fuga coreana” para 28 víctimas
El sector financiero de Corea del Sur ha sido blanco de lo que se describe como un ataque avanzado a la cadena de suministro que condujo al despliegue del ransomware Qilin. «Esta operación combina las capacidades de Qilin, un grupo líder de ransomware como servicio (RaaS), con la posible participación de actores afiliados al estado […]
¿El SOC te salvará?
La detección se considera una inversión estándar y una primera línea de defensa, por lo que se espera que las empresas actuales tengan al menos de seis a ocho herramientas de detección. Sin embargo, a los líderes de seguridad les resulta difícil justificar la dedicación de recursos a sus superiores en etapas posteriores del ciclo […]
Aprenda a identificar riesgos y aplicar parches de forma segura utilizando herramientas mantenidas por la comunidad

26 de noviembre de 2025noticias de piratas informáticosSeguridad del software/gestión de parches Si utiliza herramientas comunitarias como Chocolatey y Winget para mantener su sistema actualizado, no está solo. Estas plataformas son rápidas, flexibles y fáciles de usar, lo que las convierte en las favoritas de los equipos de TI. Pero hay un problema… Las mismas […]
Se descubrió que la extensión de Chrome inyecta tarifas de transferencia ocultas de Solana en Radium Swap
26 de noviembre de 2025Ravi LakshmananSeguridad del navegador / Criptomoneda Investigadores de ciberseguridad han descubierto una nueva extensión maliciosa en Chrome Web Store que puede insertar transferencias sigilosas de Solana en transacciones de intercambio y transferir fondos a una billetera criptográfica controlada por un atacante. La extensión, denominada Crypto Copilot, fue publicada por primera vez […]
RomCom utiliza el ataque de actualización falsa SocGholish para distribuir malware Mythic Agent
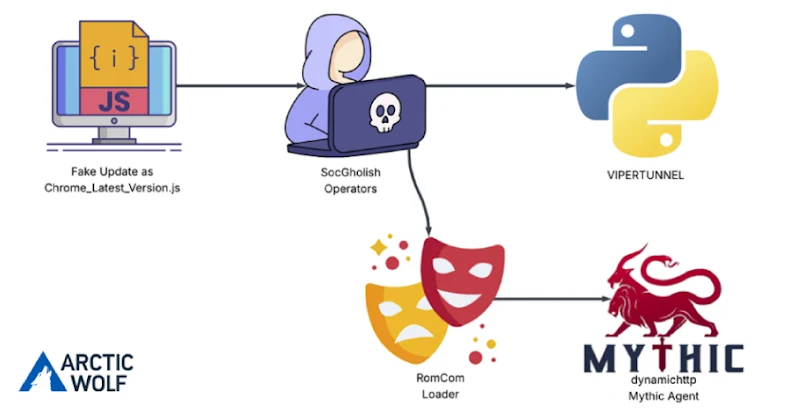
26 de noviembre de 2025Ravi LakshmananMalware/Ciberespionaje Los atacantes detrás de la familia de malware conocida como RomCom apuntaron a una empresa de ingeniería civil con sede en EE. UU. a través de un cargador de JavaScript llamado SocGholish y entregaron el Mythic Agent. «Esta es la primera vez que se observa que SocGholish distribuye una […]
Los investigadores señalan un aumento en el phishing con IA y las estafas navideñas, el FBI informa $262 millones en fraude ATO
La Oficina Federal de Investigaciones (FBI) de Estados Unidos ha advertido que los ciberdelincuentes se están haciendo pasar por instituciones financieras con el objetivo de robar dinero e información confidencial para facilitar esquemas de fraude de apropiación de cuentas (ATO). La agencia dijo que la campaña está dirigida a individuos, empresas y organizaciones de diversos […]