Años de filtraciones de JSONFormatter y CodeBeautify exponen miles de contraseñas y claves API
25 de noviembre de 2025Ravi LakshmananFuga de datos/seguridad en la nube Un nuevo estudio ha descubierto que organizaciones en una variedad de sectores sensibles, incluidos el gobierno, las telecomunicaciones y la infraestructura crítica, están pegando contraseñas y credenciales en herramientas en línea utilizadas para formatear y validar código, como JSONformatter y CodeBeautify. La empresa de […]
JackFix utiliza ventanas emergentes falsas de Windows Update en sitios para adultos para distribuir múltiples ladrones
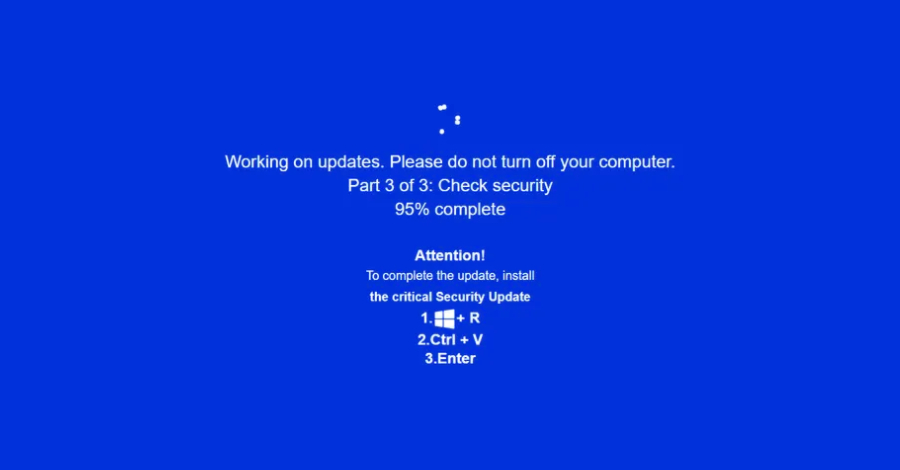
Los investigadores de ciberseguridad advierten sobre una nueva campaña que combina señuelos ClickFix con sitios web falsos para adultos para engañar a los usuarios para que ejecuten comandos maliciosos bajo la apariencia de una actualización de seguridad «importante» de Windows. «La campaña utiliza sitios web falsos para adultos (xHamster, un clon de PornHub) como mecanismo […]
La nueva herramienta de piratería de ToddyCat roba correos electrónicos de Outlook y tokens de acceso a Microsoft 365
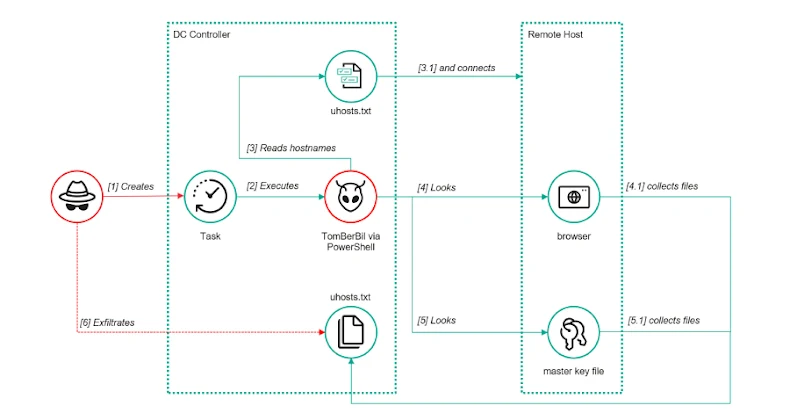
25 de noviembre de 2025Ravi LakshmananMalware/vulnerabilidades Se ha observado que el atacante conocido como ToddyCat emplea nuevos métodos para acceder a datos de correo electrónico corporativo pertenecientes a empresas objetivo, incluido el uso de una herramienta personalizada llamada TCSectorCopy. «Este ataque permite utilizar el navegador del usuario para obtener tokens del protocolo de autenticación OAuth […]
Tres desafíos del SOC que debes resolver para 2026

2026 marcará un cambio fundamental en la ciberseguridad. Los actores de amenazas están pasando de experimentar con IA a convertirse en un arma principal, usándola para escalar ataques, automatizar reconocimientos y crear campañas de ingeniería social altamente realistas. tormenta en el horizonte La inestabilidad global y los rápidos avances tecnológicos están obligando a los equipos […]
Los piratas informáticos secuestran los activos de Blender 3D e implementan el malware de robo de datos StealC V2
25 de noviembre de 2025Ravi LakshmananMalware/Seguridad del navegador Investigadores de ciberseguridad han revelado detalles de una nueva campaña que aprovecha los archivos de Blender Foundation para distribuir una herramienta de robo de información conocida como StealC V2. «Esta operación en curso, que ha estado activa durante al menos seis meses, implica incrustar archivos .blend maliciosos […]
CISA advierte sobre señales de alto valor y actividad activa de software espía que secuestra a los usuarios de WhatsApp
25 de noviembre de 2025Ravi LakshmananSoftware espía/seguridad móvil La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) emitió el lunes una advertencia sobre delincuentes que utilizan activamente software espía comercial y troyanos de acceso remoto (RAT) para atacar a los usuarios de aplicaciones de mensajería móvil. «Estos ciberatacantes aprovechan sofisticadas técnicas de […]
La nueva falla de Fluent Bit expone la nube a RCE e intrusiones sigilosas en la infraestructura
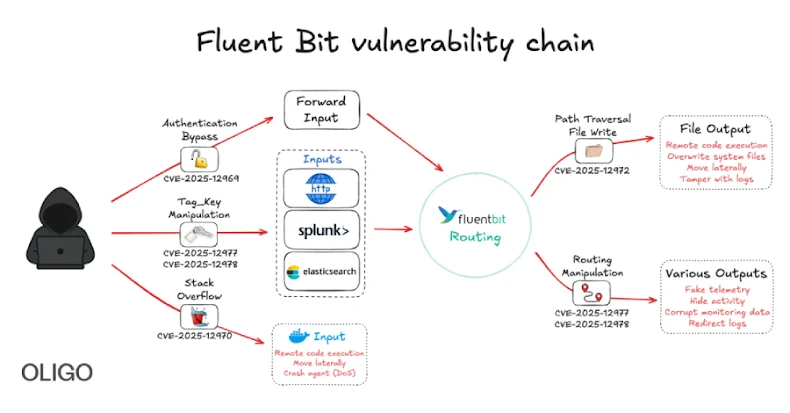
24 de noviembre de 2025Ravi LakshmananVulnerabilidades / Seguridad de contenedores Investigadores de ciberseguridad han descubierto cinco vulnerabilidades en Fluent Bit, un agente de telemetría ligero de código abierto. Estos pueden caer en cascada para comprometer y apoderarse de la infraestructura de la nube. Oligo Security dijo en un informe compartido con The Hacker News que […]
La segunda ola de Sha1-Hulud afecta a más de 25.000 repositorios mediante el robo de credenciales de preinstalación de npm
24 de noviembre de 2025Ravi LakshmananSeguridad/vulnerabilidades en la nube Varios proveedores de seguridad advierten sobre una segunda ola de ataques dirigidos al registro npm de una manera que recuerda al ataque Shai-Hulud. Aikido, HelixGuard, Koi Security, Socket y Wiz informan que esta nueva campaña de la cadena de suministro, llamada Sha1-Hulud, comprometió cientos de paquetes […]
Fortinet Exploit, Chrome 0-Day, BadIIS Malware, Record DDoS, SaaS Breach & More

Nov 24, 2025Ravie LakshmananCybersecurity / Hacking News This week saw a lot of new cyber trouble. Hackers hit Fortinet and Chrome with new 0-day bugs. They also broke into supply chains and SaaS tools. Many hid inside trusted apps, browser alerts, and software updates. Big firms like Microsoft, Salesforce, and Google had to react fast […]
La IA DeepSeek-R1 de China genera código inseguro cuando menciona al Tíbet o a los uigures en un mensaje
Una nueva investigación de CrowdStrike revela que el modelo de inferencia de inteligencia artificial (IA) de DeepSeek, DeepSeek-R1, crea más vulnerabilidades de seguridad en respuesta a mensajes que contienen temas considerados políticamente sensibles por China. «Descubrimos que cuando DeepSeek-R1 recibe un mensaje que contiene un tema que el Partido Comunista Chino (PCC) considera políticamente sensible, […]
El malware ShadowPad explota activamente las vulnerabilidades de WSUS para obtener acceso a todo el sistema
24 de noviembre de 2025Ravi LakshmananMalware/vulnerabilidades Los actores de amenazas explotaron una falla de seguridad recientemente reparada en Microsoft Windows Server Update Services (WSUS) para distribuir malware conocido como ShadowPad. «Los atacantes apuntaron a servidores Windows con WSUS habilitado y explotaron CVE-2025-59287 para el acceso inicial», dijo el Centro de Inteligencia de Seguridad AhnLab (ASEC) […]
APT31, vinculado a China, lanza un ciberataque sigiloso contra la TI rusa utilizando servicios en la nube
22 de noviembre de 2025Rabi LakshmananCiberespionaje / seguridad en la nube Se culpa al grupo de Amenaza Persistente Avanzada (APT) vinculado a China, conocido como APT31, por un largo período de ciberataques no detectados dirigidos al sector de tecnología de la información (TI) de Rusia entre 2024 y 2025. “En 2024-2025, el sector de TI […]