Matrix Push C2 utiliza notificaciones del navegador para ataques de phishing multiplataforma sin archivos
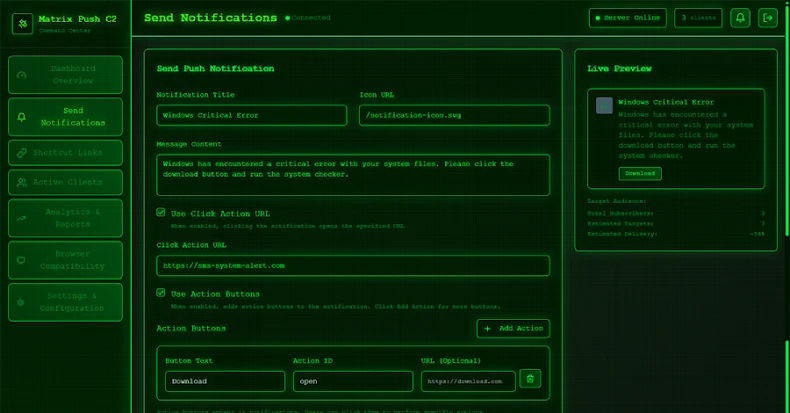
Los atacantes maliciosos están aprovechando las notificaciones del navegador como vector de ataques de phishing para distribuir enlaces maliciosos utilizando una nueva plataforma de comando y control (C2) llamada Matrix Push C2. «Este marco sin archivos nativo del navegador aprovecha las notificaciones automáticas, las alertas falsas y los redireccionamientos de enlaces a víctimas específicas en […]
Matrix Push C2 utiliza notificaciones del navegador para ataques de phishing multiplataforma sin archivos
Los atacantes maliciosos están aprovechando las notificaciones del navegador como vector de ataques de phishing para distribuir enlaces maliciosos utilizando una nueva plataforma de comando y control (C2) llamada Matrix Push C2. «Este marco sin archivos nativo del navegador aprovecha las notificaciones automáticas, las alertas falsas y los redireccionamientos de enlaces a víctimas específicas en […]
CISA advierte que se está explotando activamente una vulnerabilidad crítica de día cero en Oracle Identity Manager
22 de noviembre de 2025Rabi LakshmananSeguridad de software/día cero La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el viernes una falla de seguridad crítica que afecta a Oracle Identity Manager a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. La vulnerabilidad en cuestión es CVE-2025-61757 (puntuación […]
La falla SCIM del parche CVSS 10.0 de Grafana permite la suplantación y la escalada de privilegios
21 de noviembre de 2025Rabi LakshmananMitigación de vulnerabilidades/amenazas Grafana ha lanzado una actualización de seguridad para abordar una falla de seguridad de máxima gravedad que podría permitir la escalada de privilegios y la suplantación de usuarios en determinadas configuraciones. Esta vulnerabilidad se rastrea como CVE-2025-41115 y tiene una puntuación CVSS de 10,0. Reside dentro del […]
Google aporta compatibilidad con AirDrop a Android Quick Share con una seguridad sólida

21 de noviembre de 2025Rabi LakshmananProtección de datos/tecnología Sorprendentemente, Google anunció el jueves que actualizó su servicio de transferencia de archivos de igual a igual, Quick Share, para que funcione con el dispositivo AirDrop de Apple, permitiendo a los usuarios compartir archivos y fotos más fácilmente entre dispositivos Android y iPhone. La función para compartir […]
Por qué los administradores de TI eligen Samsung para la seguridad móvil

21 de noviembre de 2025noticias de piratas informáticosSeguridad móvil/protección de datos ¿Alguna vez te has preguntado cómo algunos equipos de TI mantienen seguros los datos corporativos sin ralentizar a sus empleados? Por supuesto que sí. Los dispositivos móviles son esenciales para el trabajo moderno, pero ser móvil conlleva riesgos. Al igual que usted, los administradores […]
APT24 implementa BADAUDIO en una campaña de espionaje de larga duración dirigida a Taiwán y a más de 1000 dominios
Se ha observado que un actor de amenazas vinculado a China conocido como APT24 utiliza malware previamente no documentado conocido como BADAUDIO para establecer acceso remoto persistente a redes comprometidas como parte de una campaña de casi tres años. «Si bien las operaciones anteriores se basaban en una amplia gama de violaciones web estratégicas para […]
La SEC retira la demanda de SolarWinds después de años de investigación de ciberseguridad de alto riesgo
21 de noviembre de 2025Ravi LakshmananCumplimiento/Ciberataque La Comisión de Bolsa y Valores de EE. UU. (SEC) abandonó una demanda contra SolarWinds y su director de seguridad de la información, alegando que la compañía engañó a los inversores sobre las prácticas de seguridad que llevaron a un ataque a la cadena de suministro en 2020. En […]
Salesforce informa acceso no autorizado a datos a través de actividad OAuth vinculada a Gainsight
21 de noviembre de 2025Ravi LakshmananViolación de datos/seguridad SaaS Salesforce advirtió que había detectado «actividad anómala» relacionada con las aplicaciones publicadas por Gainsight conectadas a su plataforma. «Nuestra investigación reveló que esta actividad puede haber permitido el acceso no autorizado a los datos de Salesforce de ciertos clientes a través de conexiones de aplicaciones», dijo […]
ShadowRay 2.0 aprovecha una falla de Ray sin parchear para construir una botnet de criptominería GPU autopropagante
20 de noviembre de 2025Ravi LakshmananVulnerabilidades / Computación en la Nube Oligo Security ha advertido que se está llevando a cabo un ataque que explota una falla de seguridad de dos años en el marco de inteligencia artificial (IA) de código abierto de Ray para convertir los clústeres infectados impulsados por las GPU de NVIDIA […]
La botnet Tsundere crece con señuelos de juegos en Windows y C2 basado en Ethereum
20 de noviembre de 2025Ravi LakshmananRed de bots/malware Los investigadores de ciberseguridad han advertido que una botnet llamada «Tsundere» dirigida a usuarios de Windows se está expandiendo activamente. El investigador de Kaspersky, Lisandro Uviedo, dijo en un análisis publicado hoy que la amenaza ha estado activa desde mediados de 2025 y está diseñada para ejecutar […]
0-Days, LinkedIn Spies, Crypto Crimes, IoT Flaws and New Malware Waves

Nov 20, 2025Ravie LakshmananCybersecurity / Hacking News This week has been crazy in the world of hacking and online security. From Thailand to London to the US, we’ve seen arrests, spies at work, and big power moves online. Hackers are getting caught. Spies are getting better at their jobs. Even simple things like browser add-ons […]