CTM360 expone campaña global de secuestro de WhatsApp: HackOnChat
20 de noviembre de 2025noticias de piratas informáticosFraude en línea/seguridad web CTM360 ha identificado una campaña de piratería de cuentas de WhatsApp en rápida expansión dirigida a usuarios de todo el mundo a través de una red de portales de autenticación falsos y páginas falsas. La campaña, conocida internamente como HackOnChat, explota la conocida interfaz […]
El nuevo troyano Sturnus para Android captura silenciosamente chats cifrados y secuestra dispositivos
20 de noviembre de 2025Ravi LakshmananMalware/Seguridad móvil Investigadores de ciberseguridad han revelado detalles de un nuevo troyano bancario para Android llamado Sturnus que puede robar credenciales y apoderarse de dispositivos completos para realizar fraudes financieros. «Un diferenciador clave es la capacidad de eludir los mensajes cifrados», dijo ThreatFabric en un informe compartido con The Hacker […]
Hackers vinculados a Irán mapean los datos AIS del barco días antes del intento real de ataque con misiles
20 de noviembre de 2025Ravi LakshmananGuerra cibernética/inteligencia sobre amenazas Los atacantes vinculados a Irán están participando en una guerra cibernética como parte de los esfuerzos para facilitar e intensificar los ataques físicos en el mundo real, una tendencia a la que Amazon se refiere como ataques dinámicos cibernéticos. El desarrollo muestra que la línea entre […]
El malware TamperedChef se propaga a través de un instalador de software falso en una campaña global en curso
20 de noviembre de 2025Ravi LakshmananPublicidad maliciosa / Inteligencia artificial Los actores de amenazas están utilizando instaladores falsos disfrazados de software popular para engañar a los usuarios para que instalen malware como parte de una campaña global de publicidad maliciosa llamada TamperedChef. El objetivo final del ataque es establecer persistencia y entregar malware JavaScript que […]
Los piratas informáticos están explotando activamente la vulnerabilidad RCE basada en enlaces simbólicos de 7-Zip (CVE-2025-11001)
19 de noviembre de 2025Ravi LakshmananInteligencia sobre vulnerabilidades/amenazas Una falla de seguridad revelada recientemente que afecta a 7-Zip está siendo explotada en la naturaleza, según un aviso emitido por NHS England Digital el martes. La vulnerabilidad en cuestión es CVE-2025-11001 (puntuación CVSS: 7,0), que podría permitir a un atacante remoto ejecutar código arbitrario. Este problema […]
Gusano de WhatsApp basado en Python propaga Eternidade Stealer a dispositivos brasileños
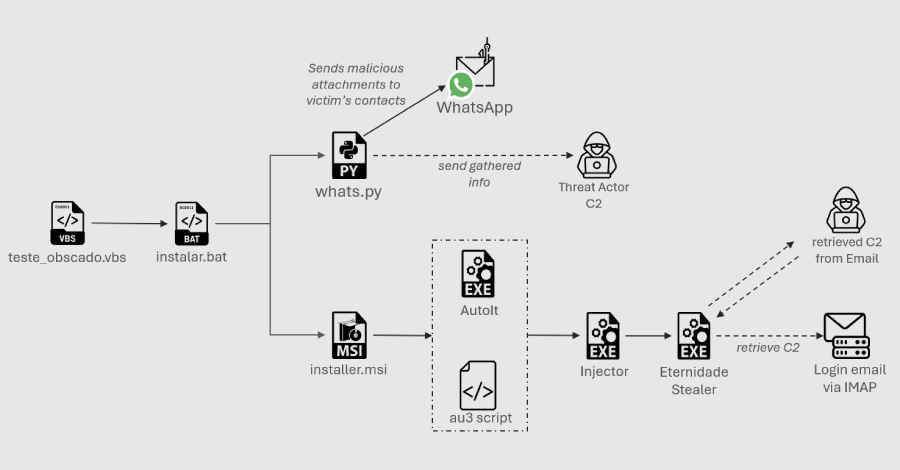
Investigadores de ciberseguridad han revelado detalles de una nueva campaña que combina ingeniería social y secuestro de WhatsApp para distribuir un troyano bancario basado en Delphi llamado Eternidade Stealer como parte de un ataque dirigido a usuarios en Brasil. «Utiliza el Protocolo de acceso a mensajes de Internet (IMAP) para obtener dinámicamente una dirección de […]
WrtHug explota seis fallas en ASUS WRT para secuestrar decenas de miles de enrutadores EoL en todo el mundo
19 de noviembre de 2025Ravi LakshmananInteligencia sobre vulnerabilidades/amenazas Una campaña recientemente descubierta ha comprometido decenas de miles de enrutadores ASUS obsoletos o al final de su vida útil (EoL) en todo el mundo, principalmente en Taiwán, Estados Unidos y Rusia, y los ha conectado a grandes redes. Esta actividad de secuestro de enrutador ha recibido […]
Cómo utilizar la delimitación para evitar la utilización de software confiable como arma
El desafío que enfrentan los líderes de seguridad es asegurar un entorno donde el fracaso no sea una opción. Depender de posturas de seguridad tradicionales como la detección y respuesta de endpoints (EDR) para rastrear las amenazas que ingresan a una red es fundamentalmente riesgoso y contribuye significativamente al costo anual de 5 billones de […]
EdgeStepper Implant redirige las consultas de DNS e implementa malware a través de actualizaciones de software secuestradas
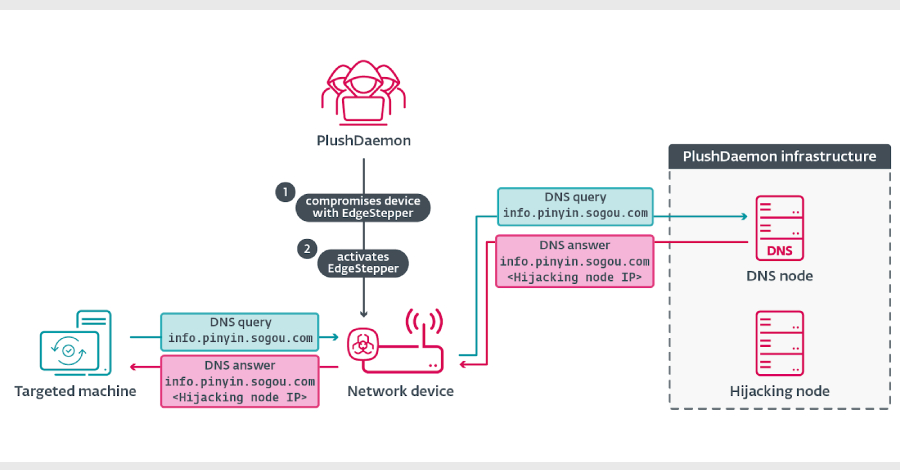
19 de noviembre de 2025Ravi LakshmananCiberespionaje/malware Se ha observado que un actor de amenazas conocido como PlushDaemon utiliza una puerta trasera de red basada en Go (con nombre en código EdgeStepper) previamente no documentada para facilitar los ataques de intermediario (AitM). EdgeStepper «redirige todas las consultas de DNS a un nodo de secuestro malicioso externo, […]
Se puede engañar a los agentes de IA de ServiceNow para que se vuelvan unos contra otros mediante indicaciones secundarias.
19 de noviembre de 2025Ravi LakshmananSeguridad de IA/seguridad SaaS Un atacante malicioso podría explotar la configuración predeterminada de la plataforma de inteligencia artificial (IA) generativa Now Assist de ServiceNow y aprovechar las capacidades de su agente para realizar ataques de inyección rápidos. Según AppOmni, la inyección rápida de segundo grado aprovecha las capacidades de detección […]
Fortinet advierte sobre la explotación de una nueva vulnerabilidad FortiWeb CVE-2025-58034
19 de noviembre de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Fortinet ha advertido que existe un nuevo fallo de seguridad y está siendo explotado en FortiWeb. Esta vulnerabilidad de gravedad media, rastreada como CVE-2025-58034, tiene una puntuación CVSS de 6,7 de un máximo de 10,0. «La desactivación inadecuada de un elemento especial utilizado en la vulnerabilidad […]
El sigiloso kit de phishing 2FA agrega una ventana emergente BitB diseñada para imitar la barra de direcciones del navegador
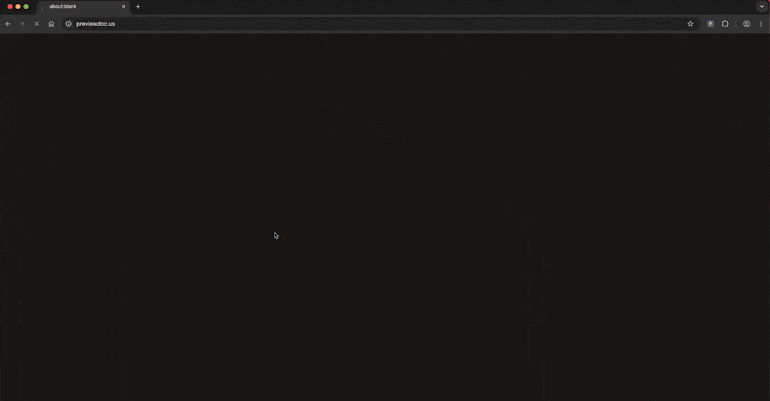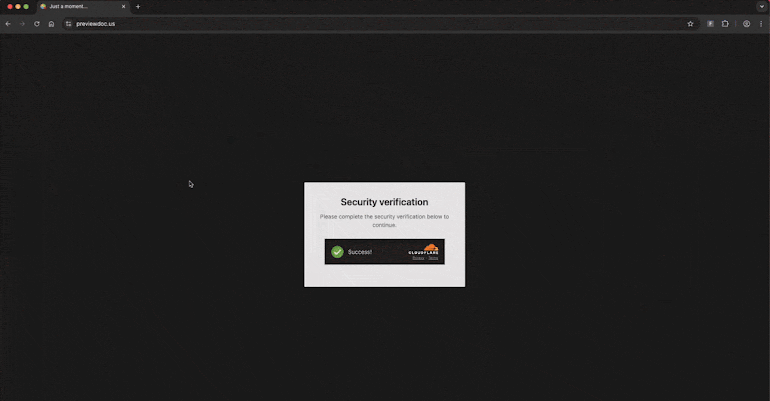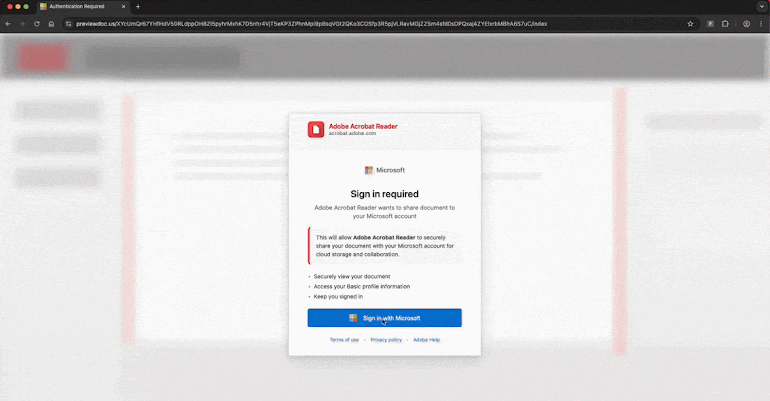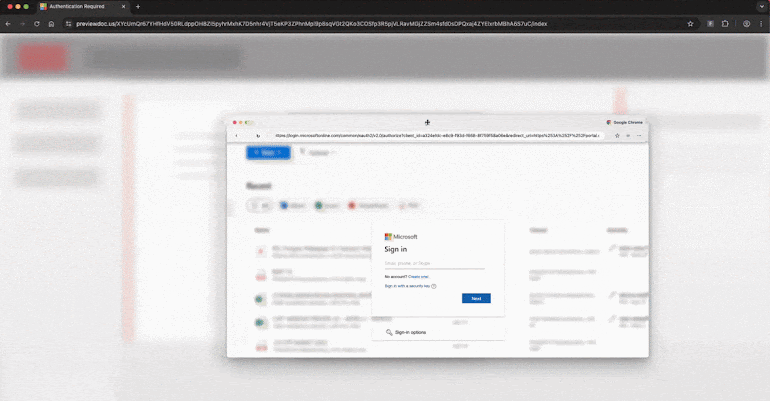
Los autores de malware asociados con el kit de phishing-as-a-Service (PhaaS) conocido como Sneaky 2FA han incorporado la funcionalidad Browser-in-the-Browser (BitB) en sus arsenales, destacando la evolución continua de dichos productos, lo que facilita aún más que los atacantes menos capacitados lancen ataques a gran escala. Push Security dijo en un informe compartido con The […]