Meta amplía la investigación de seguridad de WhatsApp con nuevas herramientas proxy y una recompensa de 4 millones de dólares este año
18 de noviembre de 2025Ravi LakshmananRecompensa de errores/Privacidad de datos Meta anunció el martes que ha proporcionado una herramienta llamada WhatsApp Research Proxy a algunos investigadores que durante mucho tiempo han ofrecido recompensas por errores para ayudarlos a mejorar sus programas e investigar de manera más efectiva los protocolos de red de la plataforma de […]
Los investigadores detallan el papel de Tuoni C2 en el intento de ciberintrusión inmobiliaria en 2025
18 de noviembre de 2025Ravi LakshmananMalware/Ingeniería social Investigadores de ciberseguridad han revelado detalles de un ciberataque dirigido a una importante empresa inmobiliaria con sede en Estados Unidos. Este ataque incluyó el uso de un comando y control temprano (C2) y un marco de equipo rojo conocido como Tuoni. «Esta campaña aprovechó el marco emergente Tuoni […]
Los piratas informáticos iraníes utilizan el malware DEEPROOT y TWOSTROKE en ataques aeroespaciales y de defensa
18 de noviembre de 2025Ravi LakshmananCiberespionaje/malware Se ha observado a presuntos actores de espionaje iraníes desplegando puertas traseras como TWOSTROKE y DEEPROOT como parte de una campaña en curso dirigida a las industrias aeroespacial, de aviación y de defensa en el Medio Oriente. Se cree que la actividad se debe a un grupo de amenazas […]
Descubra cómo las empresas líderes protegen las cargas de trabajo y la infraestructura de la nube a escala

18 de noviembre de 2025noticias de piratas informáticosSeguridad/cumplimiento de la nube Quizás ya haya trasladado, o esté planeando trasladar, alguna parte de su negocio a la nube. Ésa es una decisión inteligente. Le ayuda a trabajar más rápido, servir mejor a sus clientes y mantenerse a la vanguardia. Sin embargo, a medida que las configuraciones […]
Los paquetes de 7 npm utilizan el encubrimiento de Adspect para atraer a las víctimas a páginas fraudulentas de criptomonedas
18 de noviembre de 2025Ravi LakshmananMalware/seguridad web Los investigadores de ciberseguridad descubrieron un conjunto de siete paquetes npm publicados por un solo atacante. El paquete aprovecha un servicio de encubrimiento llamado Adspect para distinguir entre víctimas reales e investigadores de seguridad y, en última instancia, redirigirlos a un sitio incompleto con temática criptográfica. A continuación […]
Microsoft mitiga un ataque DDoS récord de 5,72 Tbps por parte de la botnet AISURU
18 de noviembre de 2025Ravi LakshmananSeguridad de IoT/redes de bots Microsoft dijo el lunes que detectó y neutralizó automáticamente un ataque de denegación de servicio distribuido (DDoS) dirigido a un único punto final en Australia. La escala del ataque fue de 5,72 terabits por segundo (Tbps), o aproximadamente 3,64 mil millones de paquetes por segundo […]
Google emite una solución de seguridad para la vulnerabilidad de día cero explotada activamente en Chrome V8

18 de noviembre de 2025Ravi LakshmananSeguridad/vulnerabilidades del navegador Google lanzó el lunes actualizaciones de seguridad para su navegador Chrome para abordar dos fallas de seguridad, incluida una que está siendo explotada en la naturaleza. La vulnerabilidad en cuestión es CVE-2025-13223 (puntuación CVSS: 8,8). Esta es una vulnerabilidad de confusión de tipos en los motores V8 […]
La nueva campaña de evaluación ClickFix ofrece Amatera Stealer y NetSupport RAT
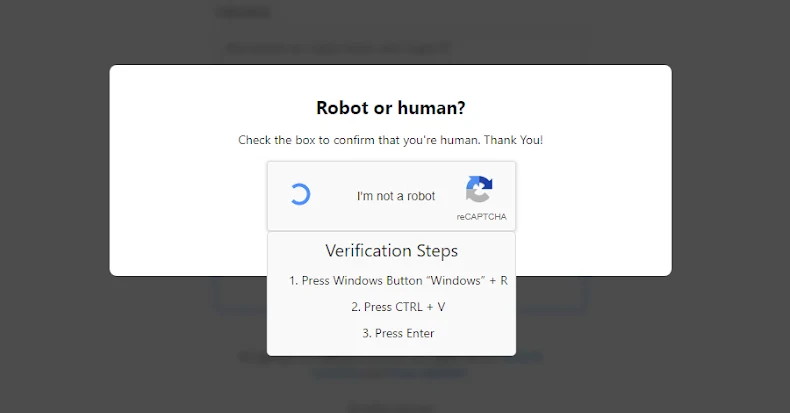
17 de noviembre de 2025Ravi Lakshmanan Los investigadores de ciberseguridad descubrieron una campaña de malware que implementaba Amatera Stealer y NetSupport RAT utilizando la ahora popular táctica de ingeniería social ClickFix. Esta actividad observada este mes es rastreada por eSentire bajo el nombre EVALUSIÓN. Descubierto por primera vez en junio de 2025, se cree que […]
Fortinet Exploited, China’s AI Hacks, PhaaS Empire Falls & More

Nov 17, 2025Ravie LakshmananCybersecurity / Hacking News This week showed just how fast things can go wrong when no one’s watching. Some attacks were silent and sneaky. Others used tools we trust every day — like AI, VPNs, or app stores — to cause damage without setting off alarms. It’s not just about hacking anymore. […]
Cinco razones por las que los atacantes hacen phishing a través de LinkedIn
Los ataques de phishing ya no se limitan a las bandejas de entrada del correo electrónico: uno de cada tres ataques de phishing se produce a través de canales distintos del correo electrónico, como las redes sociales, los motores de búsqueda y las aplicaciones de mensajería. LinkedIn en particular es un foco de ataques de […]
Dragon Breath usa RONINGLOADER para desactivar las herramientas de seguridad y presenta Gh0st RAT
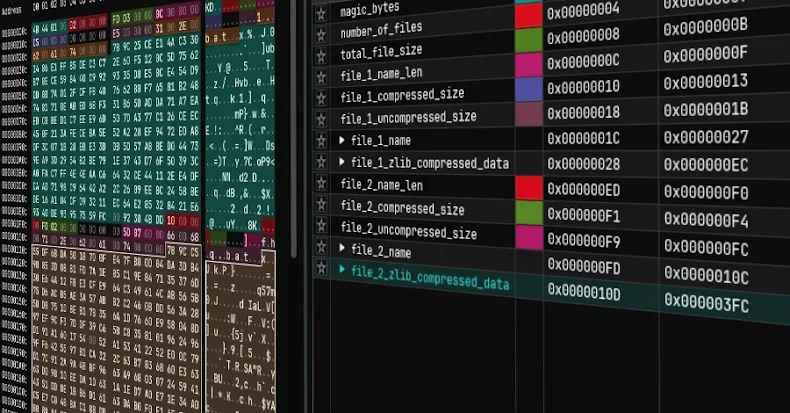
Se ha observado que un atacante conocido como Dragon Breath aprovecha un cargador de varias etapas conocido con el nombre clave RONINGLOADER para entregar una variante modificada del troyano de acceso remoto conocido como Gh0st RAT. Según Elastic Security Labs, la campaña se dirige principalmente a usuarios de habla china y utiliza instaladores troyanizados de […]
La adopción de Rust reduce los errores de seguridad de la memoria de Android por debajo del 20% por primera vez
17 de noviembre de 2025Ravi LakshmananVulnerabilidades / Seguridad Móvil Google reveló que la cantidad de vulnerabilidades de seguridad de la memoria ha caído por debajo del 20% por primera vez a medida que la compañía continúa adoptando el lenguaje de programación Rust en Android. «Adoptamos Rust por motivos de seguridad y vimos una reducción de […]