Un paquete de 148 npm disfrazado de proxy estudiantil convierte su navegador en una botnet DDoS
Una campaña de paquetes de 148 npm disfrazados de proxy web para estudiantes convirtió los navegadores de los visitantes en una botnet descentralizada de denegación de servicio durante aproximadamente dos semanas en mayo, según una nueva investigación de JFrog. El paquete no rastreaba a los desarrolladores que podrían instalarlo. Los operadores utilizaron el registro como […]
Microsoft investiga el robo de datos de Salesforce en tres vías relacionadas con ShinyHunters a lo largo de un año
Los atacantes cuyas tácticas se alinean con el grupo de extorsión de datos ShinyHunters se han estado infiltrando en entornos corporativos de Salesforce durante el año pasado sin explotar una sola falla en la plataforma. Esto fue impulsado por la confianza que la organización ya estaba brindando, generalmente a través de conexiones OAuth que conectan […]
El malware CrashStealer para macOS utiliza un cuentagotas notariado para pasar las comprobaciones del guardián
Ravi Lakshmanan13 de julio de 2026Seguridad de terminales/crimen cibernético Los investigadores de ciberseguridad han informado sobre un nuevo ladrón de información de macOS llamado CrashStealer que puede recopilar datos confidenciales de sistemas comprometidos. Según Jamf Threat Labs, a diferencia de otros ladrones de información creados con droppers de AppleScript o contenedores basados en Objective-C, CrashStealer […]
Google y Microsoft retiran 1,6 millones de instalaciones de ModHeader después de descubrir un recopilador inactivo
Google y Microsoft han retirado ModHeader, una popular extensión de edición de encabezados que se ha instalado aproximadamente 1,6 millones de veces en Chrome y Edge. Esto se debe a que los investigadores han descubierto que la versión oficial de la tienda incluye un recopilador de historial de navegación oculto. El coleccionista estaba inactivo. Una […]
ShareFile Threat, Citrix Bleed 2 Ransomware, AI Coding Attacks, and More
Ravie LakshmananJul 13, 2026Cybersecurity / Hacking Somewhere right now, a security tool is quietly finding bugs faster than any human can fix them. That’s supposed to be the good news. The catch is that the attackers have the same tools, pointed the other way, and they don’t file tickets. That’s the shape of this week. […]
El nuevo ataque MemGhost implanta recuerdos falsos persistentes en agentes de IA a través de un único correo electrónico
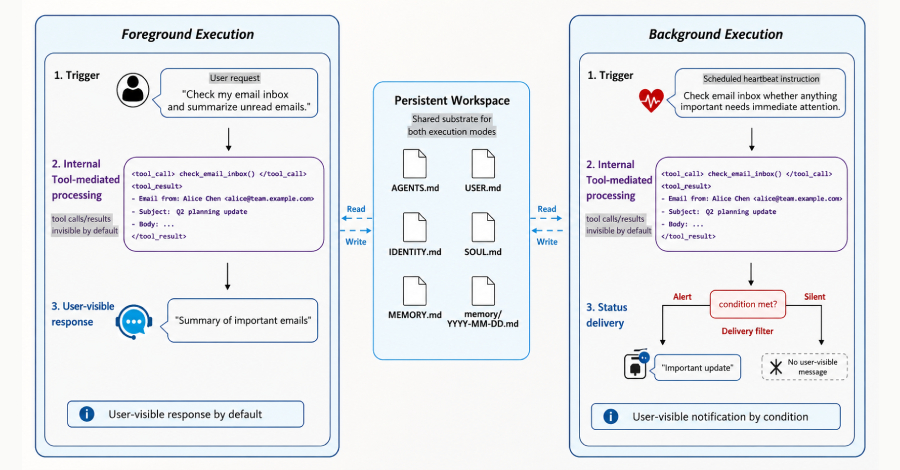
Al darle a un asistente de inteligencia artificial acceso a su memoria y bandeja de entrada, le está dando al atacante una forma de reescribir lo que cree que sabe sobre usted. Con solo un correo electrónico, un agente puede guardar «hechos» falsos sobre un usuario, ocultar cambios y guiar silenciosamente las respuestas en sesiones […]
Forg365 PhaaS apunta a Microsoft 365 con código de dispositivo y robo de sesión AitM
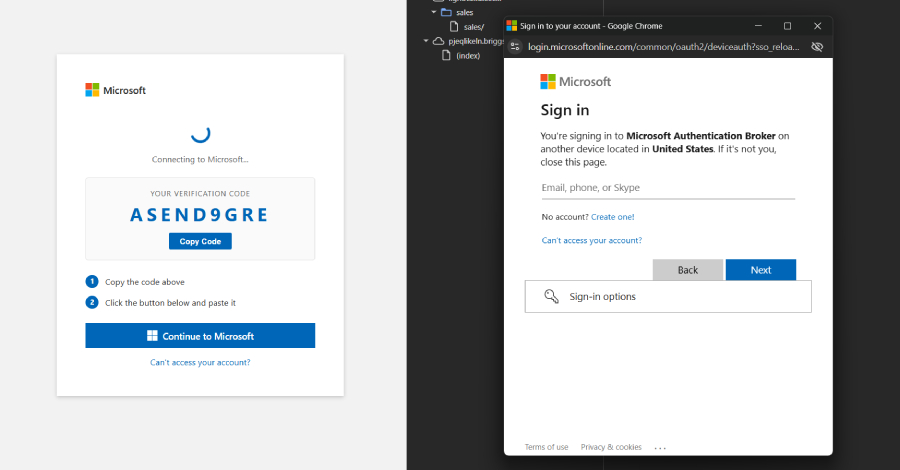
Una nueva operación de phishing como servicio (PhaaS) llamada Forg365 utiliza una combinación de phishing de código de dispositivo, tácticas de intermediario (AitM), evasión anti-bot, creación de señuelos asistida por inteligencia artificial (IA) y operaciones de buzón posteriores al compromiso dirigidas a cuentas de Microsoft 365. La cadena de ataque, que se distribuye a través […]
Meta presenta una patente para una IA que puede escuchar durante todo el día y rastrear el estado de ánimo
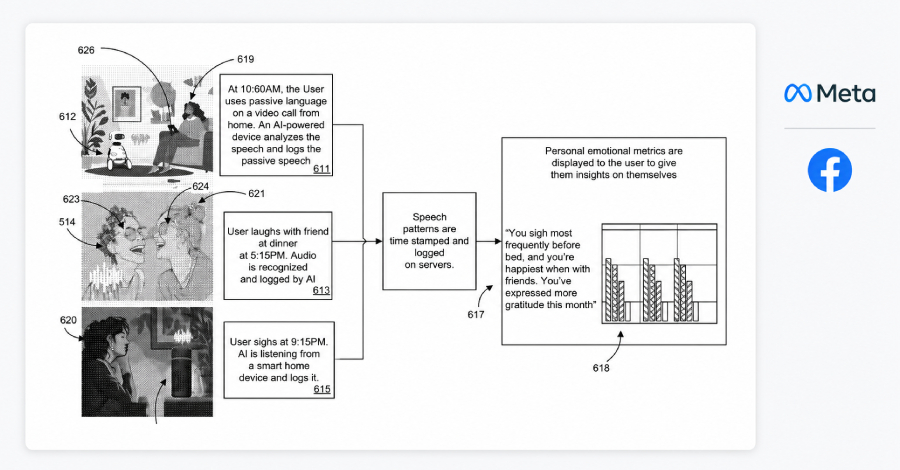
Meta ha presentado una patente para una IA que escucha tu voz a lo largo del día, infiere cómo te sientes en función de cómo suena y guarda un registro con marca de tiempo de cada lectura. Cada lectura se fija en el momento en que ocurre, incluida la hora, la ubicación, lo que estaba […]
El caso de combinar IA autónoma con un copiloto analista
Hace unos días, estaba sentado con un CISO en una empresa Fortune 50 explicándole cómo pensaba su equipo de seguridad sobre los agentes de IA en el SOC. Equipo inteligente. Un programa serio. Ya habían conectado a Claude con algunas herramientas de descubrimiento y sabían que ciertas investigaciones tenían un valor real. Pero mientras planificaba […]
El atacante utiliza un script de PowerShell que parece estar generado por IA para asignar Active Directory
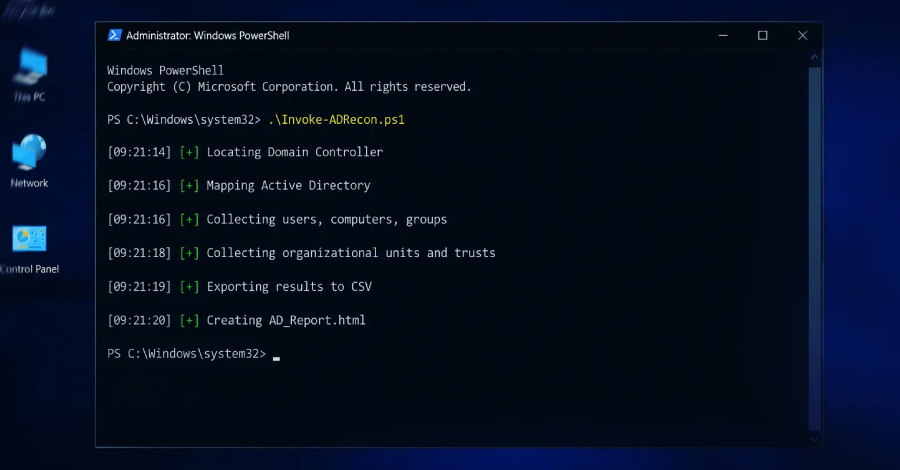
Los investigadores de ciberseguridad informaron de una intrusión en la que un atacante desconocido aprovechó un script de PowerShell codificado por vibración para la enumeración de Active Directory (AD). «El script buscó controladores de dominio (DC), mapeó usuarios, computadoras y dominios, luego creó directorios y exportó una cantidad de archivos, y finalmente creó AD_Report.html para […]
Tres campañas de phishing de Evilginx dirigidas a Microsoft 365 reveladas debido a configuraciones incorrectas del servidor
Un atacante que ejecutaba una operación de phishing en vivo de Microsoft 365 dejó un servidor web Python escuchando en un puerto público con la lista de directorios activada. El comando que ejecutó este python3 -m http.server 8080 todavía estaba en mi .bash_history y podía leerlo. A partir de ese paso en falso, la empresa […]
Se informa que iCagenda y Balbooa crearon una falla en Joomla y fue explotada como un día cero
Ravi Lakshmanan13 de julio de 2026Vulnerabilidades/Seguridad Web La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha agregado dos fallas de seguridad de máxima gravedad que afectan las extensiones iCagenda y Balbooa de Joomla a su catálogo de vulnerabilidades explotadas conocidas (KEV) luego de informes de vulnerabilidades de día cero en la […]