AI Can Find Bugs, But Human Knowledge Still Proves Them
Artificial intelligence (AI) is changing offensive security, but it has not changed the standard that matters most: a finding has to be proven before it becomes useful. AI-assisted tools can read code quickly, generate payloads, summarize attack surfaces, explain unfamiliar APIs, and run repetitive testing workflows at impressive speed. That is a real advantage for […]
Una falla sin parchear en la aspiradora Shark podría permitir a los atacantes controlar otras aspiradoras en toda la región
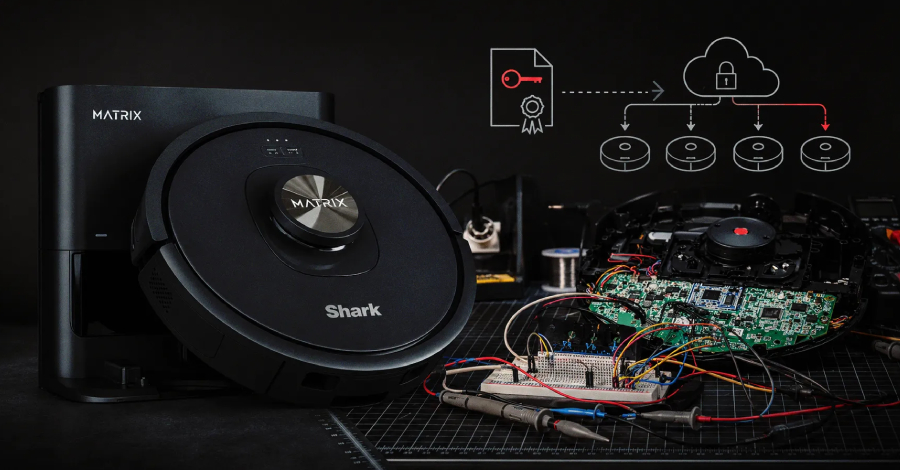
Una vez que haya actualizado el certificado en su robot aspirador Shark RV2320EDUS, podrá ejecutar comandos raíz en los aspiradores Shark de otras personas en la misma región de AWS. Supervise cámaras, conduzca robots, lea mapas de su hogar y capture contraseñas de Wi-Fi en texto sin formato. El investigador, que publica bajo el nombre […]
GPT-Red de OpenAI automatiza pruebas de inyección rápidas para impulsar GPT-5.6 Sol
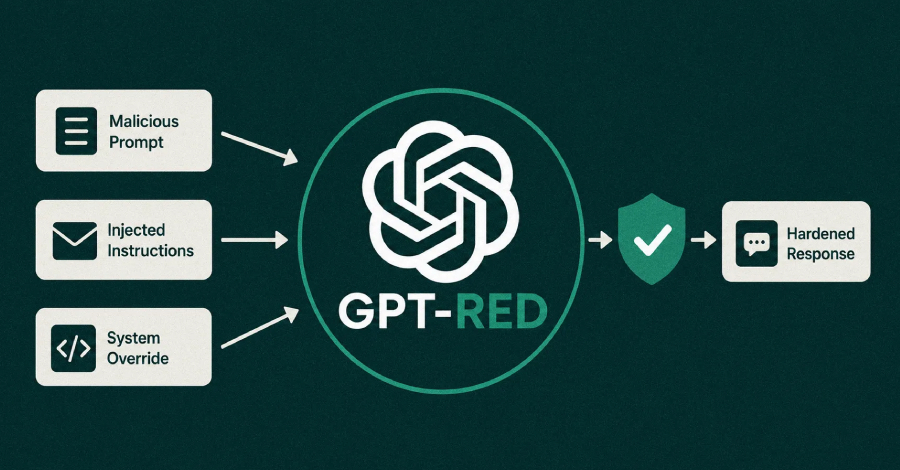
OpenAI ha revelado detalles de GPT-Red, un modelo interno automatizado de equipo rojo que amplía el descubrimiento rápido de vulnerabilidades de inyección, con el objetivo de resolver problemas antes de que la herramienta se implemente ampliamente. «GPT-Red es un poderoso equipo rojo y nuestros modelos anteriores son altamente vulnerables a sus ataques de inyección instantánea», […]
Zoom corrige una falla crítica de Windows que permite la apropiación de cuentas
Ravi Lakshmanan16 de julio de 2026Vulnerabilidades/Seguridad Empresarial Zoom ha lanzado una actualización de seguridad para una falla de seguridad crítica que afecta la versión de Windows de Zoom Workplace y que podría facilitar la apropiación de cuentas. Esta vulnerabilidad se rastrea como CVE-2026-53412 (puntuación CVSS: 9,8) y afecta a Zoom Desktop Client para Windows, Zoom […]
La evolución de TuxBot v3 muestra signos de desarrollo de botnets IoT asistido por LLM
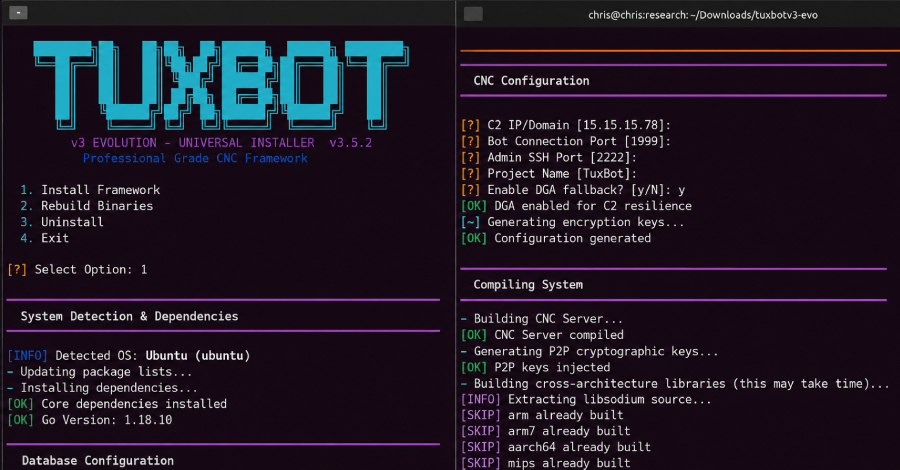
Investigadores de ciberseguridad han revelado detalles de un marco de botnet de Internet de las cosas (IoT) no informado anteriormente llamado TuxBot v3 Evolution. Este marco ha mostrado signos de desarrollarse con la ayuda de modelos lingüísticos a gran escala (LLM), pero los resultados no han sido muy exitosos. «La IA cumplió con la solicitud […]
El marco de malware OkoBot inyecta phishing de frases iniciales en aplicaciones Ledger y Trezor
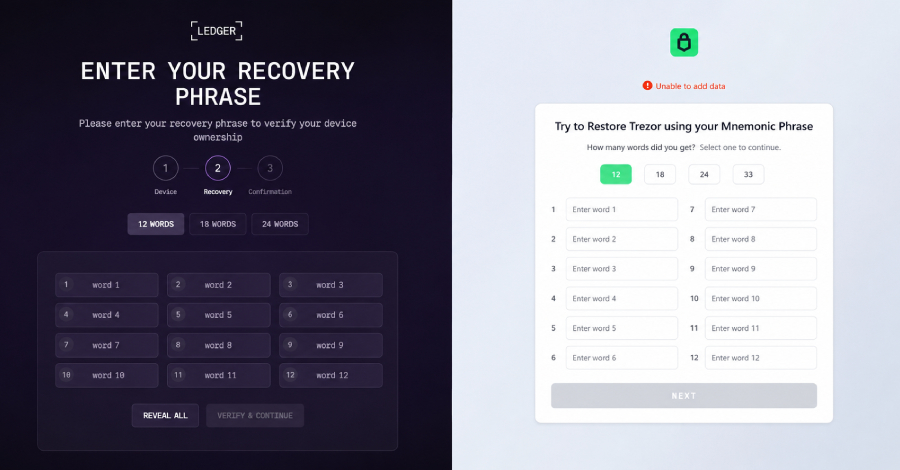
Un marco de malware llamado OkoBot se ejecuta en máquinas con Windows desde abril de 2025, y uno de sus módulos fue creado para engañar a los propietarios de billeteras de hardware para que extraigan sus frases de recuperación. En una PC infectada, la solicitud se envía desde el software de escritorio de la billetera. […]
Las actualizaciones de Firefox, Chrome, Adobe y VMware solucionan múltiples fallos de seguridad críticos
Ravi Lakshmanan15 de julio de 2026Vulnerabilidades/Seguridad del navegador Mozilla lanzó actualizaciones que abordan dos fallas críticas en Firefox y advirtió que el código de explotación se ha hecho público. Las vulnerabilidades se enumeran a continuación: CVE-2026-15718, puntero de JavaScript no válido: componente WebAssembly CVE-2026-15719, aislamiento de sitio DOM: componente de navegación «Si bien somos conscientes […]
SASE tiene puntos ciegos de IA. Ya no basta con inspeccionar los paquetes.
noticias de piratas informáticos15 de julio de 2026Seguridad de red/Seguridad empresarial Durante años, bastaba con enrutar el tráfico a través de un proxy en la nube. Luego, el trabajo se trasladó al navegador, la IA entró en el flujo de trabajo y los modelos de inspección no pudieron seguir el ritmo. Los flujos de trabajo […]
Los investigadores eliminan el nuevo PoC de día cero de Windows horas después del parche de Microsoft del martes
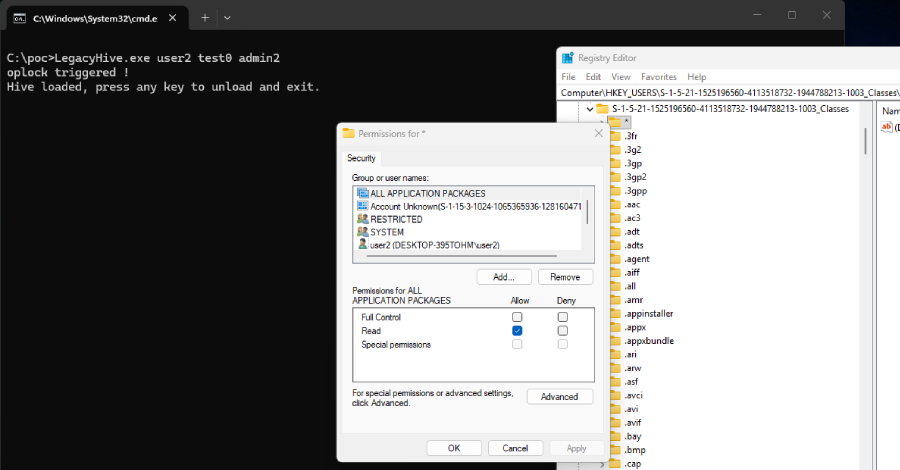
El investigador de seguridad Chaotic Eclipse (también conocido como Nightmare-Eclipse) ha lanzado un nuevo exploit de prueba de concepto (PoC) llamado LegacyHive. Esto se describe como una vulnerabilidad de elevación de privilegios de carga de colmena arbitraria en el Servicio de perfiles de usuario de Windows. El Servicio de perfiles de usuario de Windows (también […]
Cerrando la brecha de aprobación en tecnología publicitaria en la era de la IA
noticias de piratas informáticos15 de julio de 2026Seguridad web/seguridad de la cadena de suministro Una única etiqueta de marketing aprobada puede cargar silenciosamente código de terceros nunca visto por los equipos de seguridad, brindándoles acceso completo a formularios, datos de clientes y páginas de pago. Este seminario web bajo demanda revela cómo se forma esta […]
Una falla en el cursor permite que un repositorio clonado malicioso provoque la ejecución de código de Windows
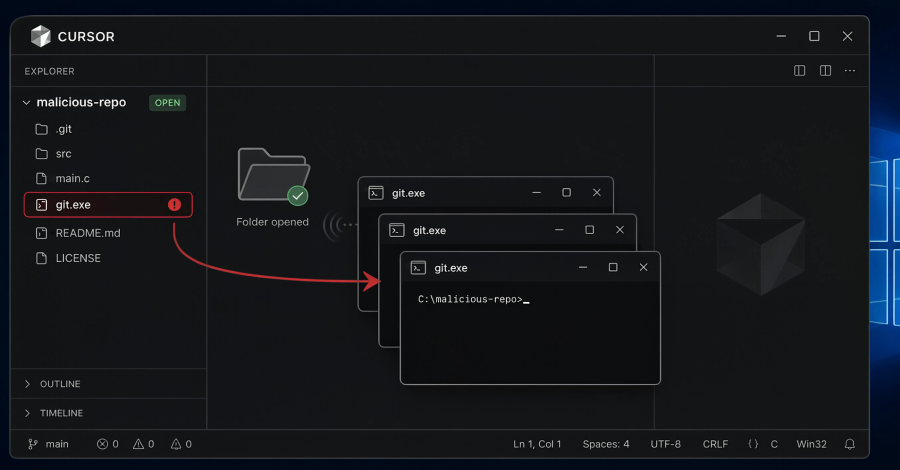
Si abre un repositorio con Cursor en Windows y existe un archivo llamado git.exe en la raíz del proyecto, Cursor lo ejecutará. No hay clics, ni cuadros de diálogo de aprobación, ni advertencias de que algo en la carpeta está a punto de ejecutarse. Independientemente de lo que haga ese binario, funciona igual que usted, […]
El paquete npm AsyncAPI comprometido ofrece malware de botnet de varias etapas
Según los hallazgos de OX Security, SafeDep, Socket y StepSecurity, se observaron cuatro paquetes npm comprometidos en el espacio de nombres @asyncapi distribuyendo un cargador de botnet de varias etapas. Los paquetes afectados se enumeran a continuación: @asyncapi/generator-helpers@1.1.1 @asyncapi/generator-components@0.7.1 @asyncapi/generator@3.3.1 @asyncapi/specs(v6.11.2, v6.11.2-alpha.1) «El paquete comprometido implementa una carga útil de primera etapa ofuscada y descarga […]