Un hacker de habla rusa utiliza la CLI de Google Gemini para controlar la botnet de 8 PC de consultorio dental
Un actor solitario de habla rusa conocido como «bandcampro» subcontrató parte del trabajo a la inteligencia artificial (IA) Gemini CLI de código abierto de Google para controlar una botnet en vivo. Los hallazgos, extraídos de un análisis de 200 registros de sesiones de Gemini CLI del 19 de marzo al 21 de abril de 2026, […]
Hugface, el repositorio de modelos de IA más grande del mundo, está comprometido por agentes autónomos de IA
Ravi Lakshmanan20 de julio de 2026Seguridad/vulnerabilidades de la IA Irónicamente, la plataforma de inteligencia artificial (IA) de código abierto Hugging Face ha revelado ser víctima de un ataque por parte de un sistema autónomo de agentes de IA. La compañía dijo que detectó y respondió a un incidente que tuvo como objetivo su infraestructura de […]
Una vulnerabilidad crítica en NGINX podría bloquear a los trabajadores y potencialmente conducir a la ejecución remota de código
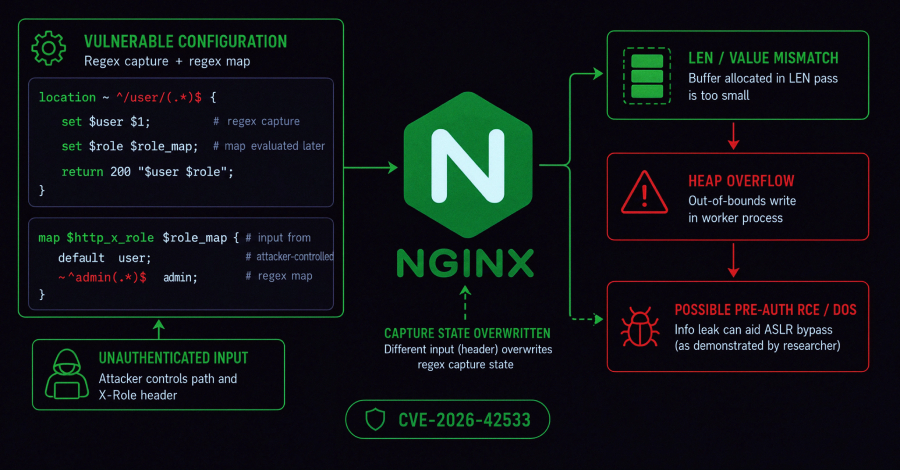
F5 ha publicado una solución para una falla crítica de nginx que podría permitir que un atacante remoto no autenticado provoque un desbordamiento del búfer en un proceso de trabajo con una solicitud HTTP diseñada. CVE-2026-42533 se parchó el 15 de julio en nginx 1.30.4 (estable) y 1.31.3 (línea principal) y NGINX Plus 37.0.3.1. Cualquiera […]
UAC-0145 Uso de ClickFix CAPTCHA para infectar dispositivos ucranianos con malware
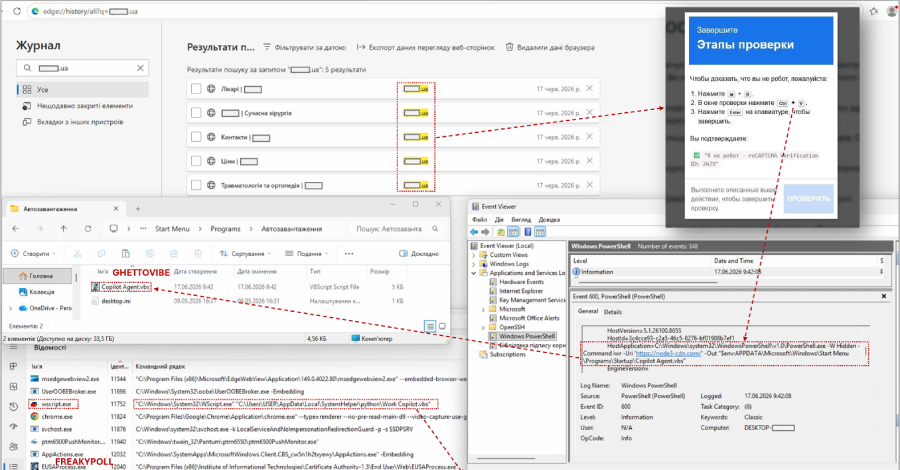
Ravi Lakshmanan19 de julio de 2026Malware/guerra cibernética Se ha observado que atacantes patrocinados por el estado ruso utilizan la infame estrategia ClickFix para engañar a objetivos ucranianos para que infecten sus máquinas con malware de robo de datos. Según el Equipo Ucraniano de Respuesta a Emergencias Informáticas (CERT-UA), se cree que esta actividad es realizada […]
SonicWall SMA zero-day explotado para obtener acceso root antes del lanzamiento
Ravi Lakshmanan19 de julio de 2026Vulnerabilidad/Seguridad de la red Se cree que un atacante previamente indocumentado aprovechó los dispositivos VPN SonicWall Secure Mobile Access (SMA) serie 1000 lanzados recientemente a partir del 22 de junio de 2026, cero días antes de su disponibilidad general. La empresa de ciberseguridad Volexity está rastreando esta actividad con el […]
La nueva falla central de wp2shell WordPress permite a un atacante no autenticado ejecutar código
Swati Khandelwal17 de julio de 2026Vulnerabilidades / Seguridad Web Las solicitudes HTTP anónimas pueden ejecutar código en su sitio de WordPress. Dado que este error está en el núcleo, se puede explotar incluso en instalaciones básicas sin complementos. Todos los sitios 6.9 y 7.0 estuvieron dentro del alcance hasta el viernes, cuando WordPress lanzó 6.9.5 […]
7 paquetes maliciosos de Vite npm utilizan blockchain C2 para entregar RAT
Ravi Lakshmanan17 de julio de 2026Cadena de suministro de software/malware Investigadores de ciberseguridad han descubierto un grupo de siete paquetes npm maliciosos dirigidos al ecosistema de herramientas front-end de Vite como parte de un ataque a la cadena de suministro de software. Con el nombre en clave ViteVenom, esta campaña de paquetes maliciosos de Checkmarx […]
La nueva botnet NadMesh busca servicios de IA expuestos en busca de claves de nube y tokens de Kubernetes
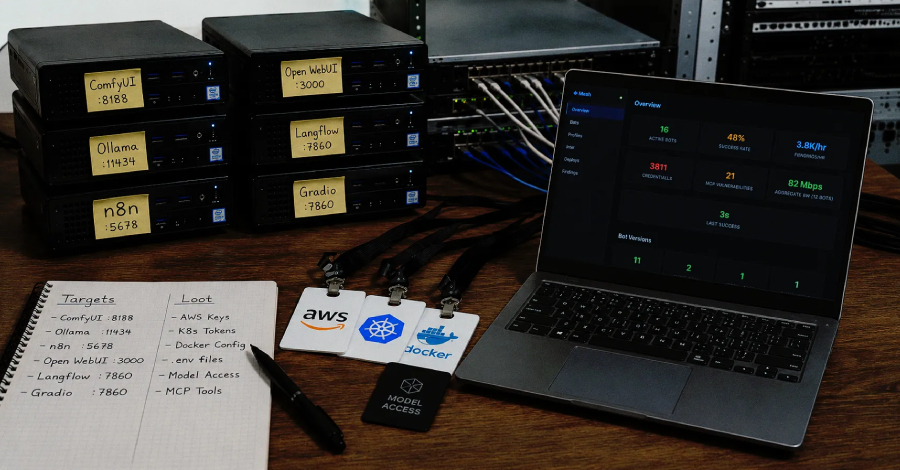
A principios de julio surgió una botnet Go llamada NadMesh dirigida a los servicios públicos de IA, y el propio panel del operador afirma tener 3.811 claves AWS únicas. Shodan Harvester mantiene ComfyUI, Ollama, n8n, Open WebUI, Langflow y Gradio almacenados en la cola de escaneo. Se trata de generadores de imágenes, ejecutores de modelos […]
Subgrupo GoldenEyeDog vinculado a la violación de DigiCert y al robo de certificados de firma de código
Los investigadores de ciberseguridad atribuyen el incidente de seguridad de DigiCert de abril de 2026 a un grupo de actividad de amenazas conocido como CylindricalCanine. Expel, que compartió detalles técnicos del evento, describió al atacante como un subgrupo de GoldenEyeDog (también conocido como APT-Q-27, Dragon Breath y Miuuti Group). GoldenEyeDog es un grupo cibercriminal chino […]
Una prueba de codificación falsa muestra malware compatible con OtterCookie oculto en imágenes de banderas SVG
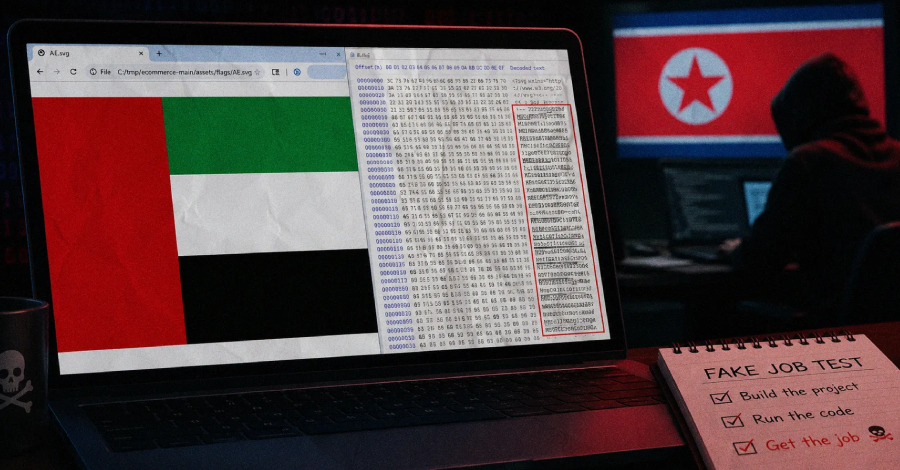
Ravi Lakshmanan17 de julio de 2026Ingeniería social/malware Se ha observado que los actores de amenazas norcoreanos asociados con la campaña Contagious Interview utilizan esteganografía en archivos de imágenes SVG para ocultar cargas útiles maliciosas como parte de una campaña que utiliza listas de trabajos falsas y desafíos de codificación. «Los usuarios que ejecutaron el proyecto […]
La UE ordena a Google que abra el micrófono, la cámara y la pantalla de Android para rivalizar con el asistente de inteligencia artificial
La Comisión Europea ordenó el jueves a los asistentes de inteligencia artificial rivales que ofrecieran las mismas funciones en Android que ya tiene Gemini. Cosas como la cámara, el micrófono, lo que sea que esté en la pantalla, la palabra de activación que se activa cuando la pantalla está apagada, la capacidad de imitar toques […]
La carrera para lograr la autonomía militar ha comenzado. ¿Puede una infraestructura de información confiable seguir este ritmo?
Las fuerzas militares están bajo una presión cada vez mayor para desarrollar capacidades autónomas más rápido que nunca. En Estados Unidos, el Reino Unido y la OTAN, nuevas inversiones, estrategias de defensa en evolución y vías de adquisición aceleradas están cambiando la forma en que se entregan las capacidades, recompensando a los programas que pueden […]