N días serán N horas. Los parches rápidos no te salvarán.
Cada parche es una confesión. En el momento en que un proveedor envía una solución de seguridad, la diferencia entre el código antiguo y el nuevo muestra exactamente qué se rompió y dónde. Revertir ese delta a un exploit funcional le permite atacar todos los sistemas que aún no se han actualizado. Esta fue una […]
El nuevo ataque Bit2Watt podría interrumpir las redes eléctricas sin ser explotado por los inquilinos de la nube
Un inquilino de la nube que utilice únicamente acceso regular a la GPU puede aumentar o disminuir el consumo de energía de un centro de datos lo suficientemente rápido como para amenazar la red en funcionamiento, sin abusos ni intrusiones. Este es el argumento detrás de Bit2Watt, como lo describen tres investigadores de la Universidad […]
Los exploits de WordPress wp2shell aumentan a medida que los exploits públicos impulsan escaneos masivos
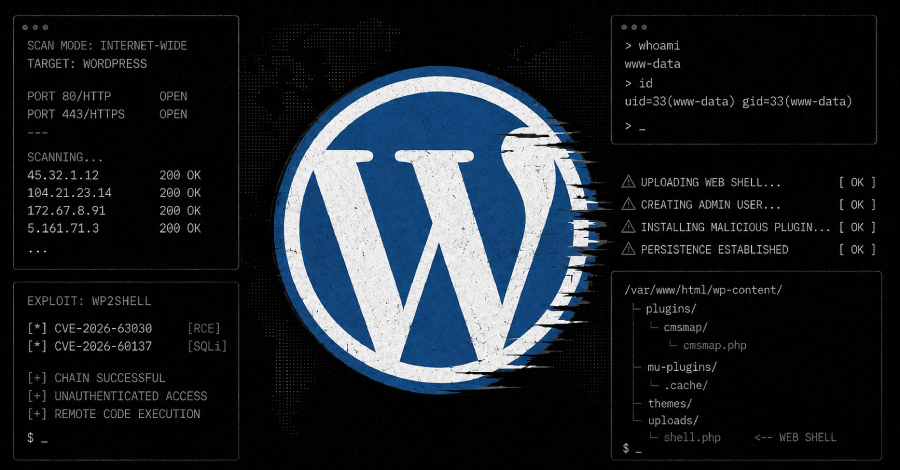
Los atacantes comenzaron a explotar dos vulnerabilidades críticas en WordPress. Juntas, estas vulnerabilidades permiten que la ejecución remota de código (RCE) no autenticado comprometa completamente los sitios web vulnerables. Estos dos fallos de seguridad se rastrean como CVE-2026-63030 y CVE-2026-60137 y tienen el nombre en código wp2shell. «A primera hora de la mañana del sábado […]
El nuevo ransomware ENCFORGE apunta a archivos de modelo de IA en el ataque Langflow RCE
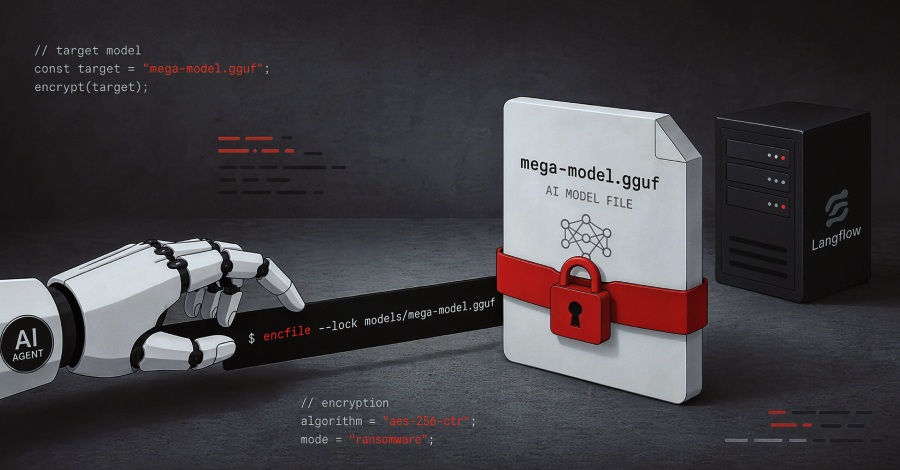
Los investigadores de Sysdig vincularon un segundo ataque en el mismo servidor Langflow con JADEPUFFER, un operador impulsado por un agente de inteligencia artificial que registraron por primera vez a principios de este mes. Se descubrió que el mismo operador implementaba ENCFORGE, un nuevo ransomware Go compilado diseñado para cifrar pesos de modelos, índices vectoriales, […]
Una falla crítica en la plataforma de IA de ServiceNow se puede aprovechar para ejecutar código no autenticado
Ravi Lakshmanan21 de julio de 2026Vulnerabilidad / Inteligencia Artificial Según Defused Cyber, los actores de amenazas están explotando actualmente una falla de seguridad crítica revelada recientemente que afecta a la plataforma ServiceNow AI. En una publicación compartida en ServiceNow lanzó un parche para esta falla durante junio en las siguientes versiones: Brasil EA y Brasil […]
La campaña FakeGit utiliza 7.600 repositorios de GitHub para difundir el malware SmartLoader
Los investigadores de ciberseguridad descubrieron casi 7.600 repositorios maliciosos de GitHub. Más de 800 de estos repositorios se hacen pasar por habilidades de inteligencia artificial (IA) o servidores de Protocolo de contexto modelo (MCP) y entregan una familia de malware conocida como SmartLoader como parte de una campaña en curso con el nombre en código […]
Los servidores expuestos revelan un conjunto de herramientas de phishing asistido por IA detrás de la campaña de malware WebDAV
Los operadores de malware dejaron sus servidores de distribución abiertos y Rapid7 eliminó todo su conjunto de herramientas. Incluía plantillas de señuelo, pruebas de suplantación de nombres de archivos, ejecución de experimentos, cuentagotas, notas de creación y 1048 archivos que abarcaban dos cadenas de campañas. Uno de ellos ya estaba activo contra usuarios de Windows […]
El malware HollowGraph oculta archivos de Microsoft 365 C2 y archivos robados Eventos 2050
El implante de espionaje recién descubierto utilizaba un calendario de Microsoft 365 secuestrado como canal de comando, instrucciones integradas para sus operadores y archivos robados de contrabando como archivos adjuntos a eventos del calendario fechados en 2050. Group-IB, que nombró al malware HollowGraph, dice que este enfoque mueve el procesamiento de tareas y los datos […]
WordPress RCE, SonicWall 0-Days, AI Service Attacks, SharePoint 0-Day and More
Ravie LakshmananJul 20, 2026Cybersecurity / Hacking A single request should not be able to do this much. But this week, small inputs led to code execution, memory loss, stolen keys, and disabled security tools. The paths were often simple: exposed systems, weak checks, old drivers, fake prompts, and public code used for malware delivery. Some […]
Los servicios de inteligencia rusos piratean cámaras IP para monitorear la logística militar en los países de la OTAN y Ucrania
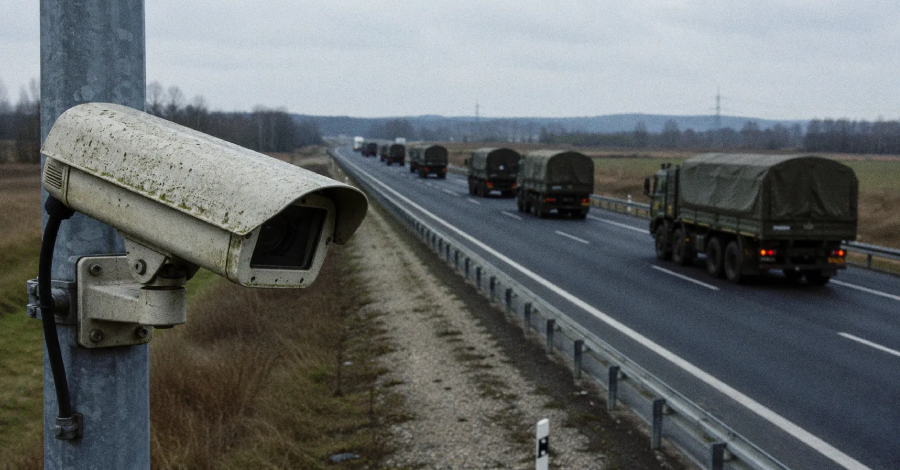
Al menos una agencia de inteligencia rusa ha estado secuestrando sistemáticamente cámaras de vigilancia conectadas a Internet en toda Europa y Ucrania y utilizando sus transmisiones para monitorear rutas de transporte militar, envíos de armas con destino a Kiev y la ubicación de las tropas ucranianas. Este es el resultado de un aviso de ciberseguridad […]
Los mitos no destruyeron los programas de seguridad. La ventana de exposición puede ser.
Durante los primeros meses después de que Anthropic anunciara Mythos el 7 de abril, la industria se centró en el volumen. ¿Cuántos CVE nuevos agregará Mythos a una tubería ya sobrecargada? ¿Con qué rapidez la afluencia de descubrimientos impulsados por la IA abrumará las capacidades de clasificación? ¿Cuánto tiempo les tomará a los adversarios convertir […]
La nueva vulnerabilidad 7-Zip podría permitir que un archivo XZ diseñado ejecute código mientras se descomprime
Swati Khandelwal20 de julio de 2026Vulnerabilidades/Seguridad de endpoints Abrir un archivo XZ especialmente diseñado con 7-Zip podría permitir a un atacante ejecutar código en la máquina. La falla, CVE-2026-14266, es un desbordamiento del búfer basado en montón en la forma en que el archivador maneja los datos fragmentados XZ, y fue detallada por la Iniciativa […]