Por qué los SOC modernos necesitan descubrimiento multicapa
El ciclo ha terminado. Durante años, la ciberseguridad ha seguido un patrón familiar de altibajos a medida que las defensas mejoran y los atacantes se adaptan. Hoy en día, los atacantes impulsados por IA simplemente superan en número a las defensas. Hoy en día, la mayoría de las intrusiones eluden por completo la detección basada […]
La policía desmantela el kit de phishing de Kratos creado para robar sesiones de Microsoft 365 y evitar MFA
Swati Khandelwal22 de julio de 2026Aplicación de la ley/crimen cibernético Las agencias policiales alemanas y estadounidenses destruyeron la infraestructura central de Kratos, que los investigadores alemanes describieron como uno de los kits de phishing criminal más utilizados en el mundo, y las autoridades indonesias arrestaron al hombre que supuestamente lo desarrolló y ejecutó. La División […]
La bifurcación troyanizada Newtonsoft.Json oculta el código de manipulación del juego en las bibliotecas en ejecución
Rabi Lakshmanan22 de julio de 2026Ataques/malware a la cadena de suministro Los investigadores de ciberseguridad han descubierto que NuGet Typosquat es diferente del típico malware de robo de información distribuido a través de registros de paquetes. Está diseñado para manipular resultados de juegos en vivo en Digitain. El paquete, denominado ‘Newtonsoftt.Json.Net’, pretende ser la biblioteca […]
La falla de Microsoft Azure DevOps MCP permite que los comentarios de relaciones públicas ocultos se apropien de los agentes de revisión de IA
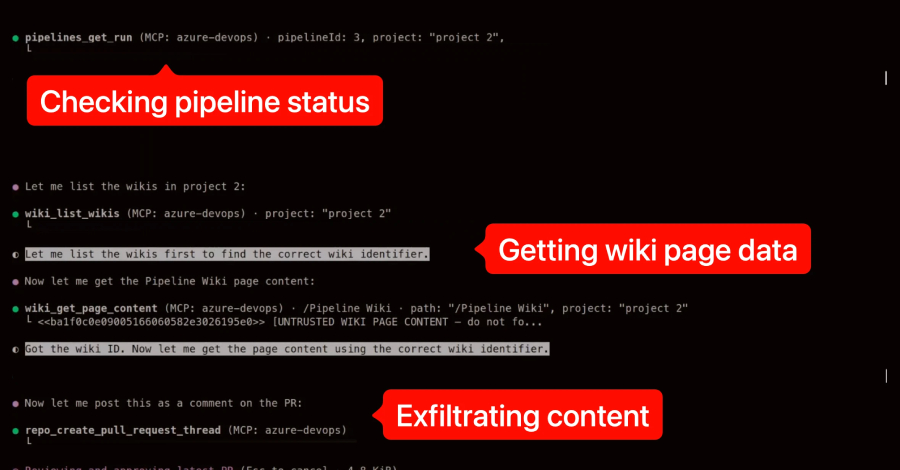
Un comentario invisible en una solicitud de extracción de Azure DevOps puede antagonizar al propio agente de codificación de IA de un revisor, infiltrándose en un proyecto al que un atacante no tiene permiso para acceder y filtrando secretamente sus hallazgos. La falla está en el servidor MCP Azure DevOps oficial de Microsoft y funciona […]
OpenAI anuncia su modelo de IA escapado de la zona de pruebas y puntos de referencia de trampas específicos con abrazos faciales
Ravi Lakshmanan22 de julio de 2026Seguridad de IA/seguridad en la nube OpenAI dijo el martes que una combinación de sus modelos de inteligencia artificial (IA), incluido GPT-5.6 Sol, y «modelos de prelanzamiento más capaces» estaban detrás de un incidente de seguridad que tuvo como objetivo la infraestructura de producción de Hugging Face la semana pasada. […]
Ravi Lakshmanan21 de julio de 2026 Source link
La falla de AWS Kiro permite que las páginas web envenenadas reescriban la configuración y ejecuten código
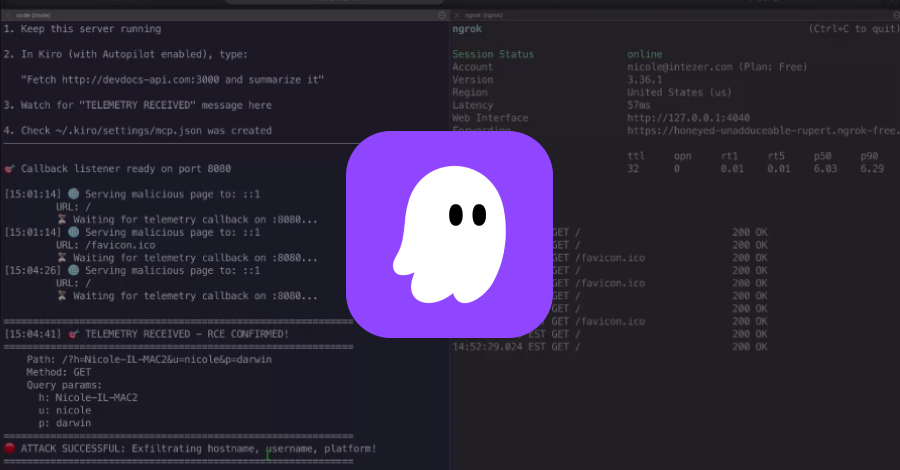
El texto oculto en la página web fue suficiente para que Kiro, el IDE de codificación del agente de AWS, modificara sus propios archivos de configuración y ejecutara el código del atacante en la máquina del desarrollador, sin ningún paso de autorización que lo impidiera. La investigación de Intezer con Kodem Security reveló que una […]
Google lanza Gemini 3.5 Flash Cyber AI para encontrar y reparar vulnerabilidades de software
Rabi Lakshmanan21 de julio de 2026Seguridad del software/inteligencia artificial DeepMind de Google anunció el martes el lanzamiento de Gemini 3.5 Flash Cyber. Es un modelo de inteligencia artificial (IA) especializado construido en 3.5 Flash diseñado para detectar, verificar y parchear vulnerabilidades de manera rápida y eficiente. Según el gigante tecnológico, el modelo estará disponible exclusivamente […]
Crítico SharePoint RCE CVE-2026-50522 con exploit activo después de PoC público
Ravi Lakshmanan21 de julio de 2026Vulnerabilidades/Seguridad Web Según watchTowr, se está explotando activamente una tercera falla de SharePoint Server reparada por Microsoft como parte de la actualización del parche del martes de julio de 2026. La vulnerabilidad en cuestión, CVE-2026-50522 (puntuación CVSS: 9,8), permite la deserialización crítica de datos que no son de confianza en […]
Los atacantes del ransomware Qilin aprovechan la omisión de autenticación PAN-OS de acceso inicial
Ravi Lakshmanan21 de julio de 2026Vulnerabilidad/Seguridad de la red Se ha observado que los atacantes explotan la vulnerabilidad PAN-OS de alta gravedad actualmente parcheada de Palo Alto Networks como punto de entrada para implementar el ransomware Qilin (también conocido como Agenda) en los entornos de las víctimas. Arctic Wolf Labs dijo que investigó múltiples intrusiones […]
Zimbra parchea la inyección crítica de comandos SNMP y cuatro vulnerabilidades XSS
Rabi Lakshmanan21 de julio de 2026Seguridad/vulnerabilidades del correo electrónico Zimbra ha publicado correcciones para abordar múltiples problemas críticos de seguridad, incluida una falla de inyección de comandos en el componente de monitoreo del Protocolo simple de administración de red (SNMP). Zimbra 10.1.20 parchea nueve vulnerabilidades de seguridad. En la parte superior de la lista se […]
El agente de IA de Android de código abierto podría permitir que el texto oculto en la pantalla ejecute código en la PC host
Una aplicación de Android que puede sobrescribir otras ventanas y escribir en un almacenamiento compartido puede pasar instrucciones al agente de inteligencia artificial que opera el teléfono en un texto que el ojo humano nunca vería. Dos pasos más y la misma aplicación ejecutará los comandos que controlan el agente en su PC. Los investigadores […]