Chaos ransomware utiliza msaRAT para enrutar el tráfico C2 a través de Chrome y Edge sin cabeza
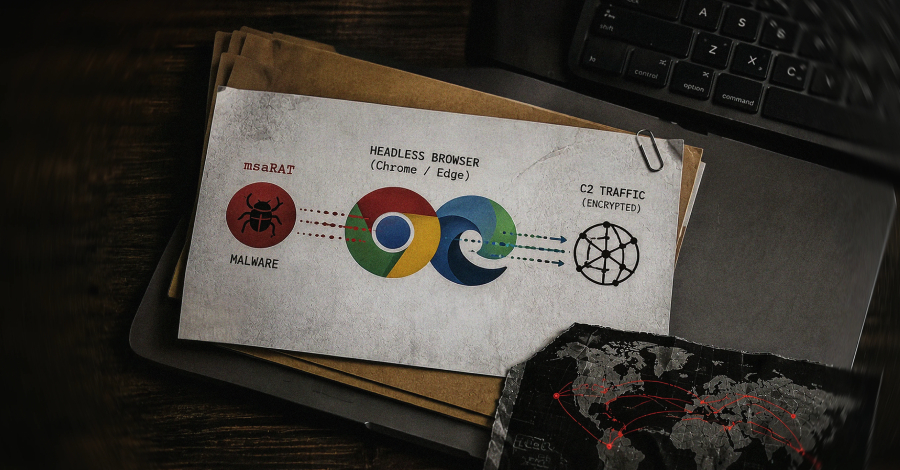
El grupo de ransomware Chaos ejercía mando y control a través de los propios navegadores de las víctimas. Cisco Talos detalló el jueves msaRAT, el implante Rust detrás de él que fue descubierto en máquinas Windows comprometidas antes de sus capacidades de cifrado. El implante no abre ninguna conexión de salida propia. Ese proceso se […]
China y JadeProx de Nexus utilizan el nuevo cargador TriBack en ataques contra organizaciones gubernamentales y de atención médica
Swati Khandelwal23 de julio de 2026Inteligencia de amenazas/malware Los servidores expuestos de Alibaba Cloud revelan operaciones alineadas con China rastreadas por Group-IB como JadeProx. Este clúster utilizó un cargador de Windows previamente no documentado llamado TriBack Loader para apuntar a instituciones gubernamentales, sanitarias y educativas en Asia y América Latina. Group-IB descubrió los servidores en […]
Cómo ocurre el fraude de identificación sintética contra las identificaciones de máquinas
La mayoría de la gente entiende el robo de identidad como cuando un atacante roba información confidencial de una persona real y se hace pasar por esa persona. El fraude de identidad sintético es mucho más difícil de detectar. En lugar de robar una identidad real, un atacante fabrica una nueva, uniendo varios puntos de […]
Los atacantes utilizan GitHub Actions Runner como arma para apuntar a los servidores cPanel y WHM
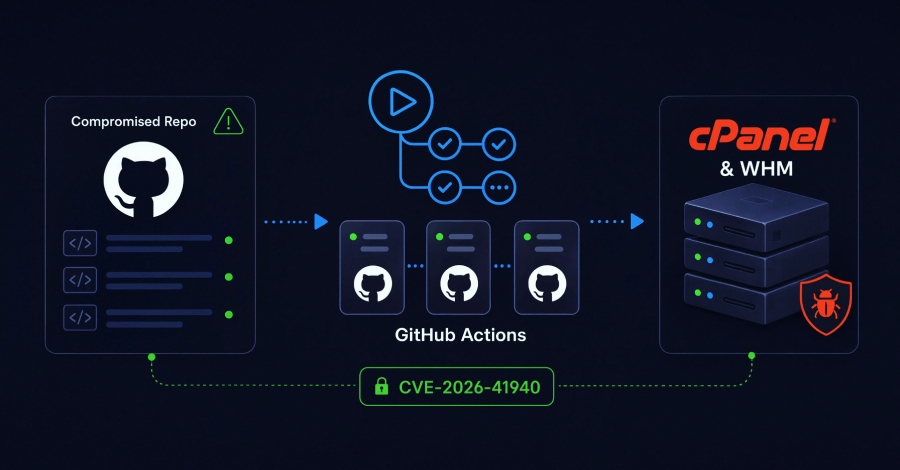
Los investigadores de ciberseguridad han descubierto una campaña masiva. Repositorio de GitHub comprometido Compromete la infraestructura de ataques distribuidos diseñada para apuntar a instancias de cPanel y WebHost Manager (WHM). Esta actividad involucró una versión de desarrollo malicioso de Packagist que abarcó 10 paquetes asociados con dinushchathurya, un desarrollador legítimo de PHP y DevOps, del […]
Google agrega una función de recuperación de video selfie para usuarios bloqueados en sus cuentas
Rabi Lakshmanan23 de julio de 2026Autenticación/Protección de Datos Google anunció el jueves una nueva forma para que los usuarios inicien sesión en sus cuentas tomando un video selfie. Según el gigante tecnológico, el selfie de inicio de sesión es otra opción además de los métodos de recuperación existentes para iniciar sesión en su cuenta, como […]
La falla de RefluXFS Linux de nueve años hace que los usuarios locales se conviertan en root en las instalaciones predeterminadas de RHEL
RefluXFS, nuevo Fallo del kernel de Linux La vulnerabilidad, revelada el 22 de julio y rastreada como CVE-2026-64600, permite a usuarios locales sin privilegios sobrescribir archivos de propiedad raíz en sistemas de archivos XFS y obtener acceso raíz persistente. Qualys declaró que las instalaciones predeterminadas de Red Hat Enterprise Linux y sus derivados, Fedora Server […]
El parche de Check Point explota la falla de SmartConsole y otorga acceso completo de administrador
Rabi Lakshmanan23 de julio de 2026Vulnerabilidad/Seguridad de la red Check Point ha lanzado actualizaciones de seguridad para abordar múltiples vulnerabilidades que afectan sus productos de gestión de seguridad y gestión multidominio (MDSM). Esto incluye cualquier defecto crítico preexistente. La explotación activa tiene lugar en la naturaleza.. Esta falla de seguridad, rastreada como CVE-2026-16232 (puntaje CVSS: […]
GitHub reduce los pagos públicos de recompensas por errores y traslada la recompensa máxima al nivel VIP
A partir del 27 de julio de 2026, GitHub reducirá los pagos públicos de recompensas por errores al menos a la mitad en todos los niveles de gravedad. Los hallazgos clave caen de $20,000 a $30,000+ a un monto fijo de $10,000, mientras que el nivel VIP de Invitación Permanente paga $30,000+. Los informes enviados […]
Una falla en el snap-confine de Ubuntu podría permitir a los usuarios locales obtener privilegios de root en instalaciones de escritorio predeterminadas
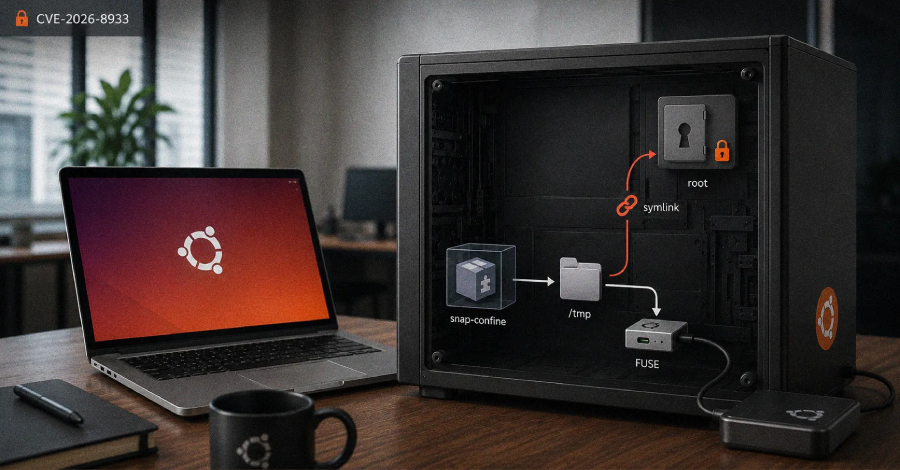
Ravi Lakshmanan22 de julio de 2026Linux / Vulnerabilidades Investigadores de ciberseguridad han revelado detalles de una nueva vulnerabilidad de escalada de privilegios locales (LPE) en snap-confine. Un usuario sin privilegios que desencadene esta vulnerabilidad podría obtener acceso raíz y control total sobre el entorno de destino. Esta falla de alta gravedad se rastrea como CVE-2026-8933 […]
Un fallo en la extensión de Adobe Acrobat permite a sitios maliciosos leer datos web de WhatsApp
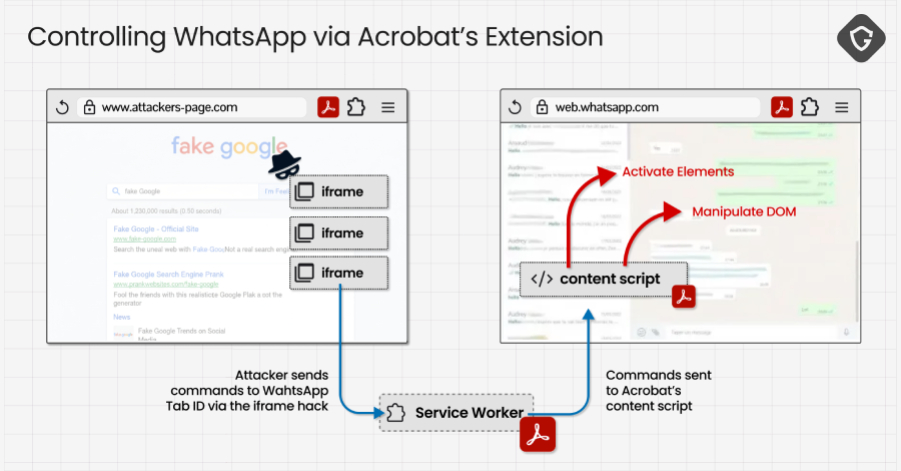
Ravi Lakshmanan22 de julio de 2026Vulnerabilidades/Seguridad del navegador Los investigadores de ciberseguridad han detallado una cadena de vulnerabilidades parcheadas en la extensión Adobe Acrobat Chrome, que cuenta con más de 314 millones de usuarios. Si se explota, esto podría facilitar el secuestro silencioso de los datos de WhatsApp de los usuarios. Esta deficiencia recibe el […]
Los piratas informáticos aprovechan la falla de Windmill para leer archivos de servidor arbitrarios sin autenticación
Rabi Lakshmanan22 de julio de 2026Vulnerabilidades/Seguridad Web VulnCheck ha revelado que una falla de seguridad de alta gravedad que afecta a la plataforma de desarrollo de código abierto Windmill ha sido explotada en estado salvaje. La vulnerabilidad en cuestión es CVE-2026-29059 (puntuación CVSS: 7,5), que es un caso de recorrido de ruta no autenticado que […]
El camino más rápido hacia la adopción de la IA pasa por la seguridad
noticias de piratas informáticos22 de julio de 2026Seguridad de IA/TI en la sombra Los líderes de seguridad que crean rápidamente un camino visible hacia la adopción de la IA se están convirtiendo en los socios más valiosos de sus organizaciones. Si se hace bien, la gobernanza de la IA brinda a los equipos de seguridad […]