El grupo chino de cibercrimen cibercrimen está ejecutando anillos de fraude de SEO global utilizando servidores IIS comprometidos

6 de octubre de 2025Ravi LakshmananInfracciones de malware/datos Los investigadores de ciberseguridad están arrojando luz sobre un grupo cibercriminal de habla china llamado UAT-8099, que es causado por el fraude de optimización de motores de búsqueda (SEO) y robo de credenciales de alto valor, archivos de configuración y datos de certificados. El ataque está diseñado […]
El día cero de Zimbra atacó y explotó al ejército brasileño a través de archivos ICS maliciosos

6 de octubre de 2025Ravi LakshmananSeguridad de correo electrónico / día cero Las vulnerabilidades de seguridad actuales durante el parche en la colaboración de Zimbra se utilizaron como días cero en ataques cibernéticos dirigidos a los militares brasileños a principios de este año. La vulnerabilidad rastreada como CVE-2025-27915 (CVSS Score: 5.4) es una vulnerabilidad en […]
Después de que CL0P lo explota en un ataque de robo de datos, los parches de Oracle Rushes son CVE-2025-61882
6 de octubre de 2025Ravi LakshmananVulnerabilidad/inteligencia de amenazas Oracle ha publicado una actualización de emergencia para abordar fallas de seguridad críticas en su suite de negocios electrónico, que según dijo fue explotada en la reciente ola de ataques de robo de datos CL0P. La vulnerabilidad rastreada como CVE-2025-61882 (puntaje CVSS: 9.8) se refiere a un […]
Un clic le permite convertir el navegador Comet AI de Perplexity en Data Thief

4 de octubre de 2025Ravi LakshmananAgente AI/Seguridad empresarial Los investigadores de ciberseguridad han revelado detalles de un nuevo ataque llamado CometJacking, que se dirige al agente de AI del Comet de la AI de Perplexity, al incrustar las indicaciones maliciosas dentro de los enlaces aparentemente inofensivos a los datos sensibles a los sifones de los […]
La actividad de escaneo en el portal de la red Palo Alto salta 500% en un día
4 de octubre de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red La firma de inteligencia de amenazas Greynoise reveló el viernes que se ha observado un aumento en las actividades de escaneos dirigidas a los portales de inicio de sesión de Palo Alto Networks. La compañía dijo que observó el 3 de octubre de 2025 que un […]
Strela Stealer Running Detour Dog corriendo a través de una fábrica de malware con ENDS
El actor de amenaza llamado Detour Dog fue expulsado como una poderosa campaña para distribuir un acero de información conocido como Strela Stealer. Esto es de acuerdo con los actores de hallazgo de InfloBlox para mantener el control sobre el dominio que alberga una puerta trasera llamada Staterfish, la primera etapa en Stealer. La compañía […]
Agregar huellas digitales del dispositivo, carga útil de esteganografía PNG
Los actores de amenaza detrás de Rhadamanthys promueven otras dos herramientas en su sitio web, llamada Elysium Proxy Bot y Crypt Service, a pesar de ser actualizadas para apoyar la capacidad de la información insignia de los Steelers para recopilar huellas digitales y más sobre sus dispositivos y navegadores web. «Rhadamanthys fue inicialmente promovido a […]
Los investigadores advierten sobre el malware de WhatsApp auto-reforzado llamado Sorvepotel
3 de octubre de 2025Ravi LakshmananMalware/seguridad en línea Los usuarios brasileños están emergiendo como objetivos para el nuevo malware de autopropagación extendido a través de la popular aplicación de mensajería WhatsApp. La campaña con nombre en código SorvePotel de Trend Micro, armada con confianza en la plataforma para extender el alcance en los sistemas de […]
Cómo el trabajo de pase 7 aborda las complejidades de la seguridad empresarial

Posicionado como una plataforma unificada local para la gestión de contraseñas y la gestión secreta, el trabajo de pase tiene como objetivo abordar la creciente complejidad del almacenamiento de calificación y el intercambio en las organizaciones modernas. La plataforma recibió recientemente una actualización importante que reemplaza toda la mecánica central. Passwork 7 presenta cambios importantes […]
El nuevo ataque de «hombre lobo de caballería» llega a los agentes rusos con faltas y ratas de semental
3 de octubre de 2025Ravi LakshmananCiberseguridad/malware Se ha observado que los actores de amenaza que comparten superposición con grupos de piratería llamados Yorotroopers se dirigen al sector público ruso, que tiene familias de malware como Foalshell y Stallionrat. El proveedor de ciberseguridad bi.zone rastrea actividades bajo hombres lobo de caballería de Monica. También se aprecia […]
CISA Flags Meteobridge CVE-2025-4008an explotó agresivamente fallas en la naturaleza
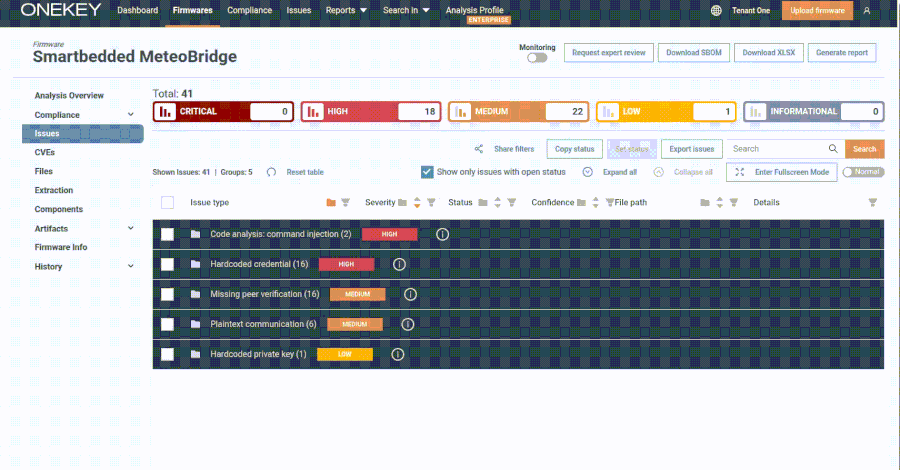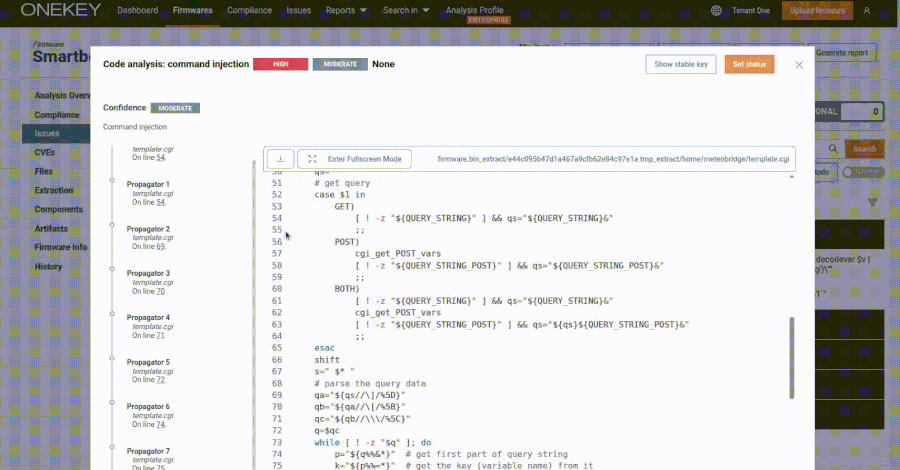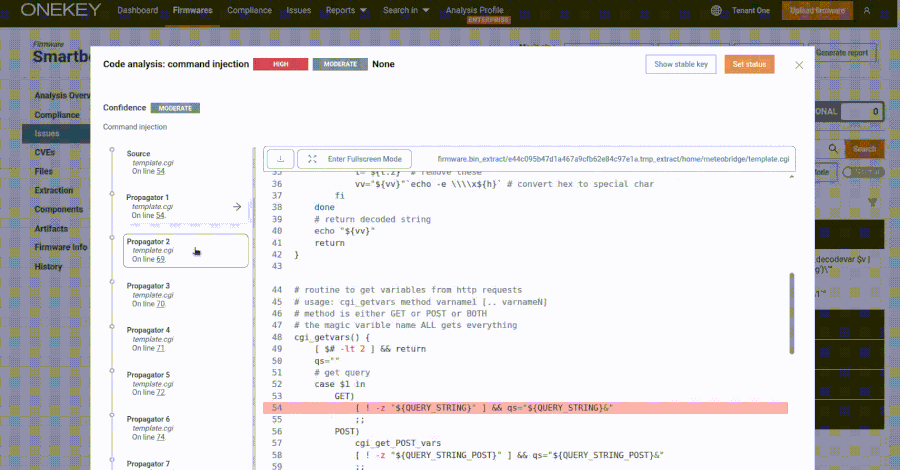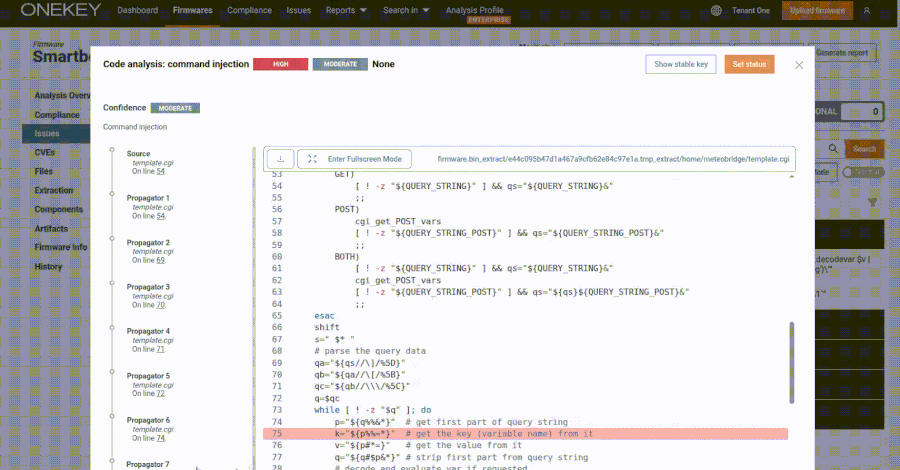
3 de octubre de 2025Ravi LakshmananSeguridad de vulnerabilidad / IoT La Agencia de Seguridad de Ciberseguridad e Infraestructura de EE. UU. (CISA) agregó el jueves un defecto de seguridad de alta resistencia que afecta a Meteobridge en camas inteligentes en un catálogo de vulnerabilidad explotada (KEV) conocida, citando evidencia de explotación activa. La vulnerabilidad, CVE-2025-4008 […]
Los piratas informáticos de Confucio llegaron a Pakistán con el nuevo Wooperstealer y el malware anónimo
2 de octubre de 2025Ravi LakshmananMalware/ciberespé El actor de amenaza conocido como Confucio se atribuye a una nueva campaña de phishing dirigida a Pakistán, que tiene familias de malware como Wooperstealer y Anondoor. “Durante la última década, Confucio ha atacado repetidamente a las agencias gubernamentales, organizaciones militares, contratistas de defensa, especialmente industrias importantes en Pakistán. […]