El paquete PYPI malicioso Soopsocks infecta 2,653 sistemas antes del derribo
2 de octubre de 2025Ravi LakshmananPitón/malware Los investigadores de seguridad cibernética han marcado paquetes maliciosos en el repositorio de índice de paquetes de Python (PYPI), alegando que proporciona la capacidad de crear servicios proxy de calcetines5, y también ofrece características como backdoors sigilosas que eliminan cargas útiles adicionales en los sistemas de Windows. El paquete […]
Maximice sus siete flujos de trabajo importantes
Las pruebas de penetración son importantes para descubrir las debilidades de seguridad del mundo real. Con un cambio continuo a las pruebas y la verificación, es hora de automatizar la entrega de estos resultados. La forma en que se entregan los resultados no se mantiene al día con el panorama de amenazas rápidas de hoy. […]
CarPlay Exploit, BYOVD Tactics, SQL C2 Attacks, iCloud Backdoor Demand & More

Oct 02, 2025Ravie LakshmananThreat Intelligence / Cyber Attacks From unpatched cars to hijacked clouds, this week’s Threatsday headlines remind us of one thing — no corner of technology is safe. Attackers are scanning firewalls for critical flaws, bending vulnerable SQL servers into powerful command centers, and even finding ways to poison Chrome’s settings to sneak […]
Una nueva ola de horrores de Oracle que podría estar vinculado a Google Mandiant sondea Cl0p Ransomware

2 de octubre de 2025Ravi LakshmananRansomware/inteligencia de amenazas Google Mandiant y el Grupo de Inteligencia de Amenazos de Google (GTIG) han revelado que están rastreando nuevos grupos de actividades que pueden estar vinculados a un actor de amenaza con motivación financiera conocido como CL0P. Las actividades maliciosas envían un correo electrónico TERR a ejecutivos de […]
Cómo cerrar la brecha de detección de amenazas: su plan de acción SOC
Correr SOC a menudo parece que es propiedad de alertas. Todas las mañanas, el tablero se ilumina en miles de señales. Algunos urgentes, muchos son irrelevantes. El trabajo es encontrar amenazas reales lo suficientemente rápido como para apilar casos, evitar que los analistas se quemen y mantengan la confianza de los clientes o el liderazgo. […]
Tenga cuidado con los complementos de cifrado de señal y el spyware de Android disfrazado de Totok Pro
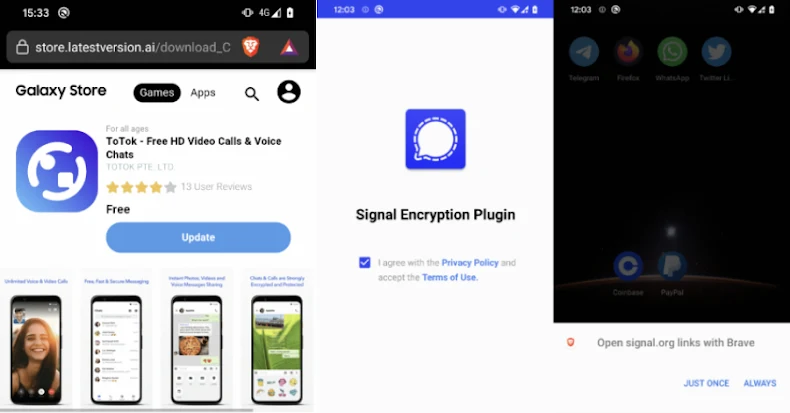
Los investigadores de ciberseguridad han descubierto dos campañas de spyware de Android llamadas Prospy and Tospy, que están haciendo son las aplicaciones como Signal y Totok para atacar a los usuarios en los Emiratos Árabes Unidos (EAU). La compañía de ciberseguridad eslovacia, ESET, dijo que las aplicaciones maliciosas se distribuirán a través de sitios web […]
El nuevo ataque de espía extrae la tecla Intel SGX ECDSA a través de DDR4 Memory Bus Interposer
1 de octubre de 2025Ravi LakshmananCifrado/seguridad de hardware En otro estudio más, los académicos de Georgia Tech y la Universidad de Purdue demostraron que la garantía de seguridad proporcionada por la Extensión de Guardia de Software de Intel (SGX) se puede pasar por alto con los sistemas DDR4 para descifrar pasivamente datos confidenciales. SGX está […]
OneLogin Bug Attatcher Utilice la clave API para robar secretos OIDC y suplorzando la aplicación
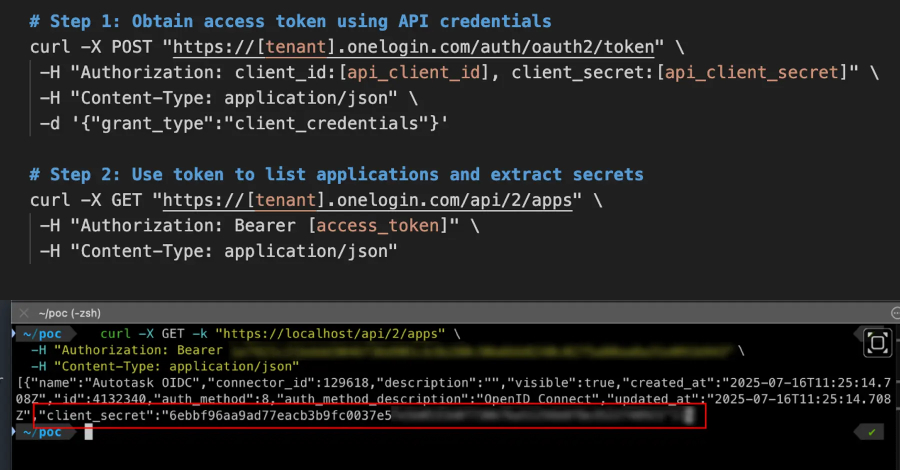
1 de octubre de 2025Ravi LakshmananSeguridad de vulnerabilidad / API Se revela una solución de identidad de identidad y gestión de acceso de identidad (IAM) en la que, bajo ciertas circunstancias, los secretos del cliente pueden estar expuestos para aplicaciones sensibles de OpenID Connect (OIDC), si se explotan sin problemas. A la vulnerabilidad rastreada como […]
Aprenda a mezclar flujos de trabajo Human AI+(seminario web gratuito)

1 de octubre de 2025Noticias de hackerOperaciones de automatización/TI La IA está cambiando la automatización, pero no siempre es bueno. Entonces, con Thomas Kinsella, cofundador y director de clientes de Tines, alberga un nuevo seminario web, «Claridad del flujo de trabajo: donde la IA se ajusta a la automatización moderna», lo que significa que exploraremos […]
Red Hat Openshiftai Flaws expone la infraestructura de nubes híbridas a una adquisición completa
1 de octubre de 2025Ravi LakshmananSeguridad de IA/seguridad en la nube El servicio Red OpenShift AI, que permite a los atacantes intensificar sus privilegios y les permite controlar su infraestructura completa bajo ciertas condiciones, revela serias fallas de seguridad. OpenShift AI es una plataforma para administrar el ciclo de vida del pronóstico y los modelos […]
Las violaciones ocultas, el crecimiento de la superficie del ataque y los conceptos erróneos de IA aumentan

1 de octubre de 2025Noticias de hackerSurface de ataque/inteligencia artificial El informe de evaluación de ciberseguridad de Bitdefender 2025 ilustra una imagen tranquila del panorama de defensa cibernética actual. Es la creciente urgencia reducir la presión para permanecer en silencio después de las violaciones, y reducir la brecha entre el liderazgo y los equipos de […]
Los hackers abusan de los enrutadores de millas para enviar SMS de phishing a usuarios europeos
1 de octubre de 2025Ravi LakshmananVulnerabilidad/malware Los actores de amenaza desconocida han abusado del enrutador celular industrial Milsight desde al menos febrero de 2022 para enviar mensajes de SMS como parte de una campaña de SMS dirigida a usuarios en países europeos. La firma francesa de ciberseguridad Sekoia dijo que los atacantes están aprovechando la […]