El nuevo troyano de Banking Android «Klopatra» utiliza VNC oculto para controlar los teléfonos inteligentes infectados
Un troyano de banca Android previamente indocumentado llamado Cropatra ha comprometido más de 3.000 dispositivos, con la mayoría de las infecciones reportadas en España e Italia. CLEFY, una compañía de prevención de fraude italiana que descubrió sofisticados malware y troyanos de acceso remoto (ratas) a fines de agosto de 2025, aprovecha la computación de la […]
Ucrania advierte a CabinEtrat Backdoor + XLL Spreenss a través de Signal Zips
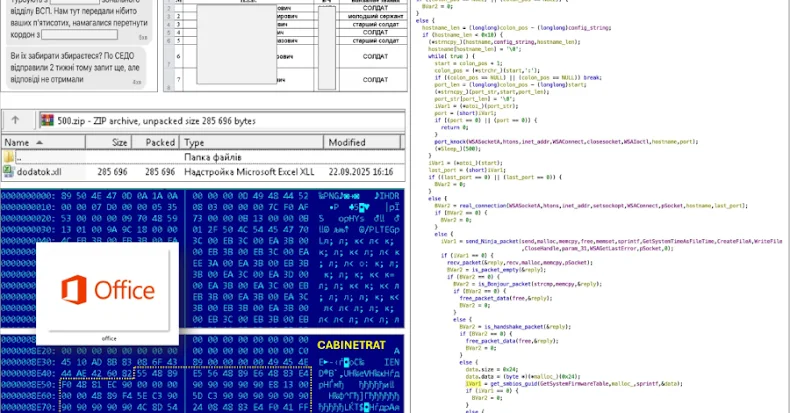
1 de octubre de 2025Ravi LakshmananRespuesta de malware/incidentes El Equipo de Respuesta a Emergencias de la Computación Ucrania (CERT-UA) está utilizando una puerta trasera llamada gabinettrat para advertir sobre los nuevos ataques cibernéticos dirigidos en el país. La actividad observada en septiembre de 2025 se atribuye a un seguimiento de clúster de amenazas como UAC-0245. […]
El ataque de RAM de bateador de $ 50 rompe las protecciones de seguridad de la nube de Intel y AMD
Un grupo de académicos de la Universidad de Birmingham ha demostrado una nueva vulnerabilidad llamada Batting Ram para evitar las últimas defensas de los procesadores Intel y AMD Cloud. «Nos sentamos silenciosamente en la ruta de memoria y construimos un simple interposer de $ 50 que se comporta de manera transparente durante las startups y […]
El nuevo grupo de piratas informáticos vinculados a China ataca al gobierno con malware sigiloso
30 de septiembre de 2025Ravi LakshmananCiber espía/malware Los gobiernos y las organizaciones de telecomunicaciones en África, Medio Oriente y Asia han surgido durante los últimos dos años y medio como objetivos de actores de alianza china previamente indocumentados, conocidos como el Phantom Tauro. «Las principales áreas de enfoque para el Phantom Tauro incluyen asuntos exteriores, […]
Los investigadores revelan los defectos en Google Gemini AI, permitiendo la inyección rápida y los exploits de nubes
30 de septiembre de 2025Ravi LakshmananInteligencia artificial/vulnerabilidad Los investigadores de ciberseguridad han revelado tres vulnerabilidades de seguridad actualmente parcheadas que afectan al asistente de inteligencia artificial Gemini (IA) de Google. «Han hecho que Gemini sea vulnerable a los ataques de inyección de búsqueda contra los modelos de personalización de búsqueda. Ataques de inyección de registro […]
Microsoft expande la plataforma de seguridad de Sentinel a Agent con unificada Data Lake

30 de septiembre de 2025Ravi LakshmananInteligencia artificial/detección de amenazas El martes, Microsoft anunció la expansión de los incidentes de seguridad de Sentinel y la solución de gestión de eventos (SIEM) como una plataforma de agentes unificados con disponibilidad general para el lago de datos de Sentinel. Además, el gigante tecnológico dijo que también ha publicado […]
El contexto es la clave para una respuesta de incidente efectiva
30 de septiembre de 2025Noticias de hackerInteligencia artificial/detección de amenazas Problema: SOCS heredado y ruido de alerta sin fin Todos los líderes SOC conocen sus emociones. Se vierten cientos de alertas, los paneles se iluminan como máquinas tragamonedas, y los analistas se apresuran a mantener el ritmo. Cuanto más intentan expandir a su gente o […]
Los piratas informáticos vinculados a China han estado utilizando el nuevo día cero VMware desde octubre de 2024

30 de septiembre de 2025Ravi LakshmananDía cero/vulnerabilidad Los defectos de seguridad recién parchados que afectan las herramientas de Broadcom VMware y las operaciones de vMware Aria se han explotado como días cero en la naturaleza, como cero días desde mediados de octubre de 2024, y desde mediados de octubre de 2024, fallas de seguridad recién […]
El nuevo Troyano de Android «Datzbro» Tricking AI generó eventos de viaje de Facebook para personas mayores

Los investigadores de ciberseguridad han marcado un troyano de banca Android previamente indocumentado llamado Datzbro, que les permite realizar ataques de adquisición de dispositivos (DTO), presas de personas mayores y participan en transacciones fraudulentas. La compañía de seguridad móvil holandesa Dijo que descubrió la campaña en agosto de 2025 después de informar a un estafador […]
Defensa empresarial en evolución para asegurar la moderna cadena de suministro de IA

30 de septiembre de 2025Noticias de hackerInteligencia artificial/protección de datos El mundo de la tecnología empresarial está experimentando cambios dramáticos. La adopción de Gen-AI se está acelerando a un ritmo sin precedentes, con proveedores de SaaS que incrustan potentes LLM directamente en sus plataformas. Las organizaciones emplean aplicaciones con IA en todas las funciones, desde […]
La policía británica incautó £ 5.5 mil millones de bitcoin: el busto criptográfico más grande del mundo

Los ciudadanos chinos fueron condenados por su papel en un esquema de criptomonedas fraudulentas después de que la policía británica confiscó £ 5.5 mil millones (aproximadamente $ 73.9 mil millones) durante la redada de su casa de Londres. El ataque de criptomonedas, con un valor de 61,000 bitcoins, se considera el mayor esfuerzo del mundo, […]
Alarma CISA Defectos críticos de sudo utilizados activamente en sistemas Linux y Unix
30 de septiembre de 2025Ravi LakshmananVulnerabilidad / Linux La Agencia de Seguridad de Ciberseguridad e Infraestructura de los Estados Unidos (CISA) agregó el lunes un defecto crítico de seguridad que afecta a los servicios de línea de comandos de sudo en sistemas operativos como Linux y Unix. La vulnerabilidad en cuestión es CVE-2025-32463 (puntaje CVSS: […]