Investigamos 281 aplicaciones VPN gratuitas para Android y encontramos fugas de tráfico, datos no cifrados y seguimiento.
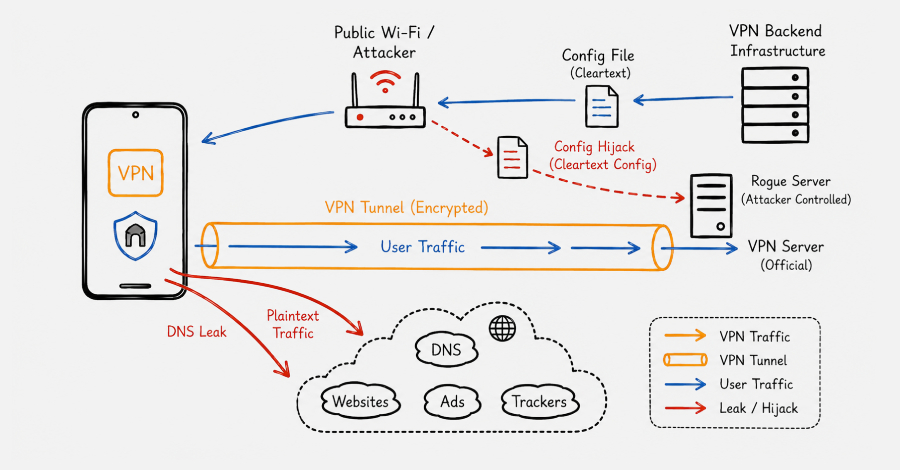
Los investigadores ejecutaron 281 de las aplicaciones VPN gratuitas más populares de Google Play Store en un nuevo sistema de prueba y descubrieron que muchas fallaban en el propósito básico de instalar una VPN: mantener el tráfico privado y seguro. Las aplicaciones se han instalado más de 2.400 millones de veces con al menos un […]
Un hacker utiliza un registro falso de Microsoft Entra Passkey para obtener acceso a Microsoft 365
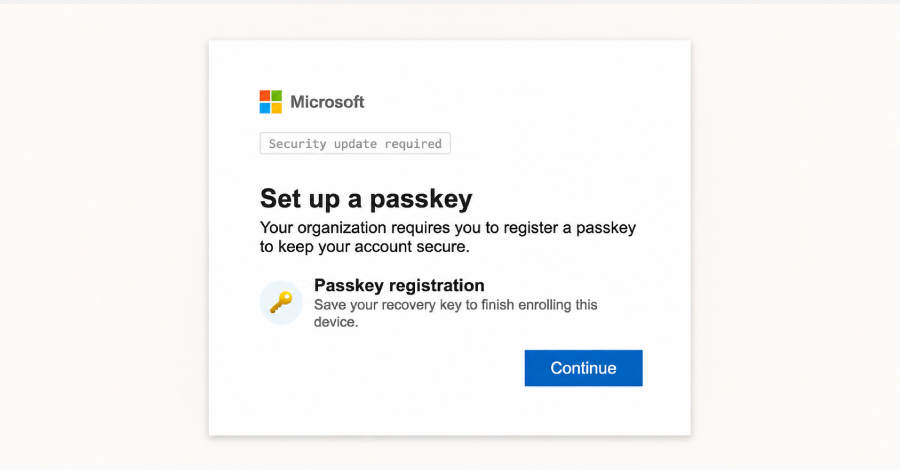
Rabi Lakshmanan10 de julio de 2026Seguridad/autenticación empresarial Los actores de amenazas se dirigen a organizaciones de múltiples sectores con solicitudes de seguridad falsas basadas en voz que solicitan a los usuarios de Microsoft 365 que registren una nueva clave de acceso de Entra con el objetivo de realizar ataques de extorsión de datos. El atacante, […]
Un atacante aprovecha la vulnerabilidad ‘Ill Bloom’ para robar 3,1 millones de dólares de una billetera de criptomonedas
La firma de seguridad Coinspect ha revelado una falla en una billetera de criptomonedas llamada «Il Bloom» y los atacantes ya la están utilizando. El defecto radica en la forma en que algunos programas de billetera generan frases de recuperación, las palabras que gobiernan su dinero. Si esa frase se crea con una aleatoriedad débil, […]
Negociador de ransomware condenado a 70 meses por ayudar en el ataque de BlackCat
Rabi Lakshmanan10 de julio de 2026Cibercrimen/Aplicación de la ley Un exnegociador de ransomware de 41 años ha sido sentenciado a casi seis años (o 70 meses) de prisión en los Estados Unidos por su papel en la connivencia con el ahora desaparecido operador de ransomware BlackCat para extorsionar a múltiples víctimas y por trabajar con […]
Las cuentas inactivas de GitHub ayudan a los atacantes a integrarse mientras mapean las organizaciones empresariales
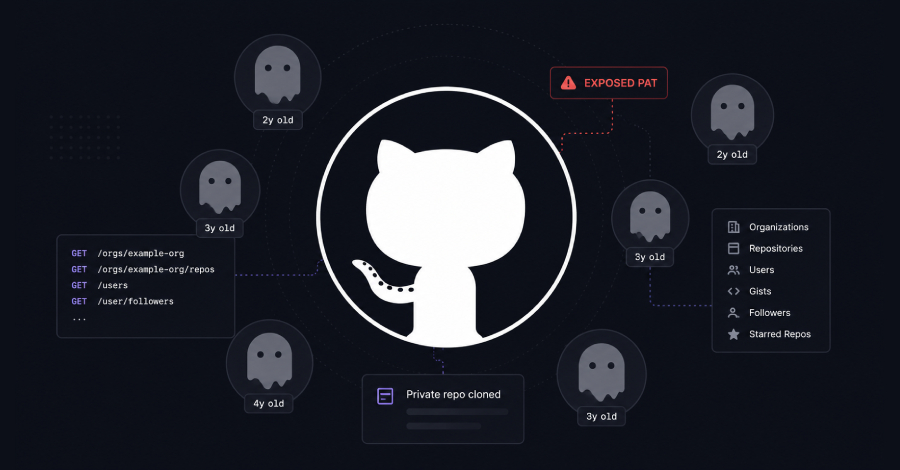
Ravi Lakshmanan9 de julio de 2026Seguridad del desarrollador/Seguridad de la cadena de suministro Datadog Security Labs advierte sobre «múltiples campañas superpuestas» que enumeran sistemáticamente las organizaciones, repositorios y cuentas de usuario de GitHub de una empresa a través de la API de GitHub. «Los operadores dependen de herramientas de raspado automatizadas con agentes de usuario […]
Nuevo paquete de puerta trasera de Windows GigaWiper para limpieza de discos, ransomware falso y software espía
Microsoft ha desmantelado una puerta trasera destructiva de Windows llamada GigaWiper. Lo que lo hace destacar es la forma en que está construido. En lugar de una sola herramienta, tres viejos programas destructivos se combinan en uno y se presentan como comandos entre los que los operadores pueden elegir. Hay diferentes formas de destruir máquinas. […]
npm 12 deshabilita los scripts de instalación de forma predeterminada para reducir el riesgo de la cadena de suministro
Rabi Lakshmanan9 de julio de 2026Seguridad de la cadena de suministro/DevSecOps GitHub ha anunciado oficialmente el lanzamiento de npm versión 12, con los scripts de instalación deshabilitados de forma predeterminada y la desactivación de los tokens de acceso granular (GAT), que están diseñados para evitar la autenticación de dos factores (2FA). La subsidiaria propiedad de […]
Cloud Bucket Hijacking, Windows LPE Chain, Global Fraud Bust + 17 More Stories
Ravie LakshmananJul 09, 2026Hacking News / Cybersecurity News Most security mess starts as admin work. A link gets clicked. A tool gets trusted. A bucket name gets reused. A setting stays loose because nobody wants to touch it. This week is full of that kind of damage. Not loud. Not clever. Just small gaps doing big […]
Los ataques de IA funcionan en cuestión de minutos. Únase a este seminario web sobre cómo construir una defensa continua
noticias de piratas informáticos9 de julio de 2026Seguridad de IA/Confianza cero La IA ahora cambia la velocidad de los ataques. Lo que antes les llevaba días a los atacantes ahora les lleva minutos. Usando modelos como Mythos, los atacantes crean cebos personalizados, seleccionan objetivos, prueban qué aterriza y saltan al siguiente anfitrión antes de que […]
Summer of Clearinghouses
Everyone seems to have announced a clearinghouse over the past few weeks. We did too. Ours is called Athena, and the main thing that sets it apart is that it was already real and running when we announced it — built quietly months earlier, heads down, taking findings and shipping fixes, because customers kept asking […]
El ransomware GodDamn utiliza controladores PoisonX para desactivar las defensas de los terminales
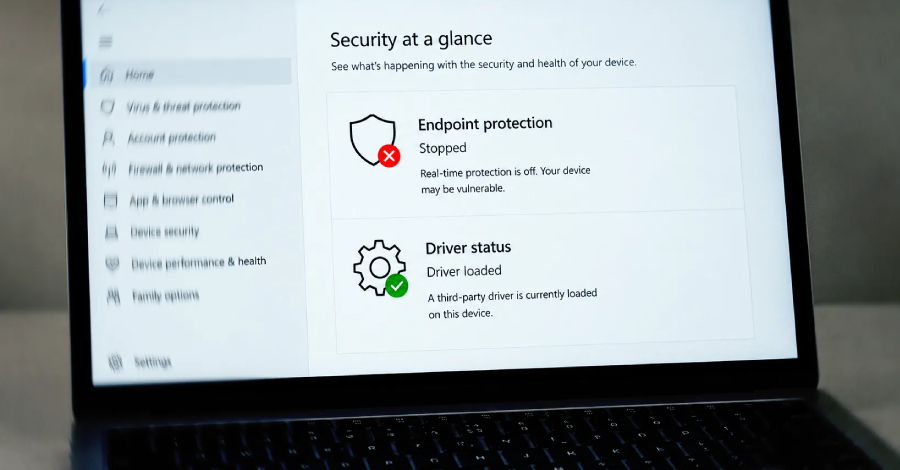
Ravi Lakshmanan9 de julio de 2026Malware/Seguridad de terminales Los investigadores de ciberseguridad han detectado una nueva familia de ransomware llamada GodDamn que utiliza el controlador del kernel PoisonX para desactivar el software de seguridad como parte de una estrategia de evasión de defensa. Según un nuevo informe publicado por el equipo Threat Hunters de Symantec, […]
Microsoft parchea la falla de RoguePlanet Defender que podría otorgar privilegios del SISTEMA
Ravi Lakshmanan9 de julio de 2026Vulnerabilidades/Seguridad de endpoints Microsoft lanzó una actualización de seguridad para la vulnerabilidad de Defender conocida como RoguePlanet, casi un mes después de que se hicieran públicos los detalles de la falla. La vulnerabilidad, identificada como CVE-2026-50656 (puntuación CVSS: 7,8), es un problema de escalada de privilegios en Microsoft Malware Protection […]