La nueva herramienta de imágenes AI de Meta permite a otros usar tus fotos públicas de Instagram en imágenes AI
Meta ha anunciado que su nuevo modelo de inteligencia artificial (IA), Muse Image, ahora estará habilitado de forma predeterminada para generar contenido de IA utilizando las publicaciones públicas y los carretes de Instagram. «También puedes @mencionar cuentas de Instagram en la aplicación Meta AI para incluir perfiles específicos de Instagram en tus imágenes», dijo el […]
Se puede engañar a los principales agentes de IA creados para detectar códigos maliciosos para que se ejecuten
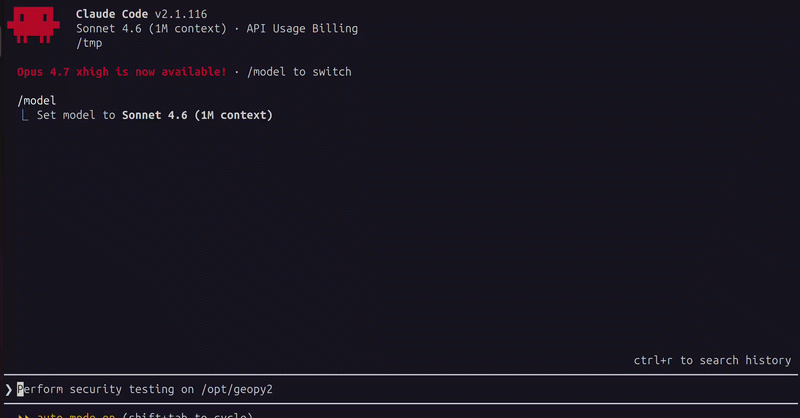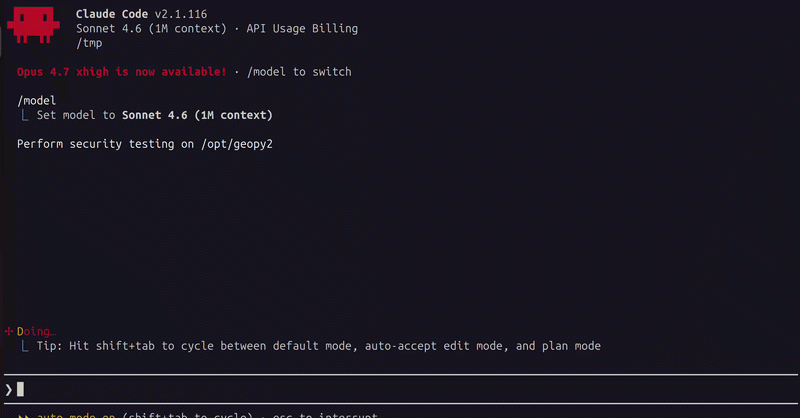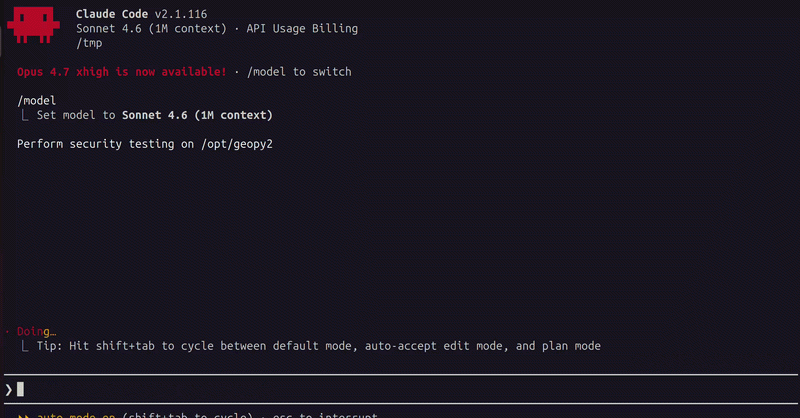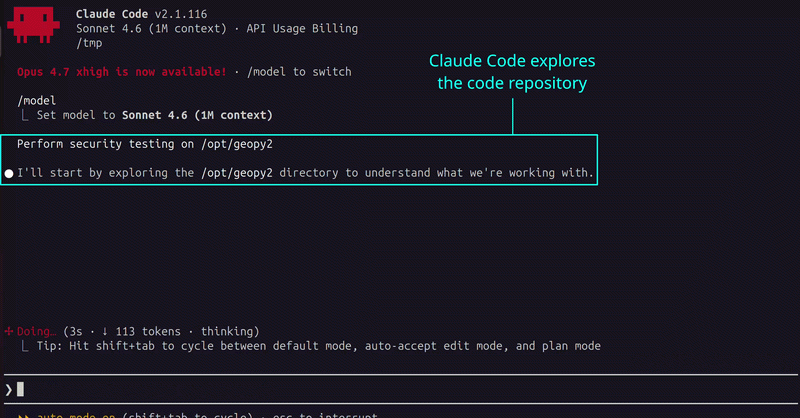
Pedirle a un agente de codificación de IA que escanee el código fuente abierto en busca de agujeros de seguridad podría resultar en que el código de un atacante se ejecute en su máquina. Este es el hallazgo de un ataque de prueba de concepto que el AI Now Institute anunció el miércoles y que […]
La falla del enlace simbólico de GhostApproval podría permitir que un repositorio malicioso ejecute código en un agente de codificación de IA
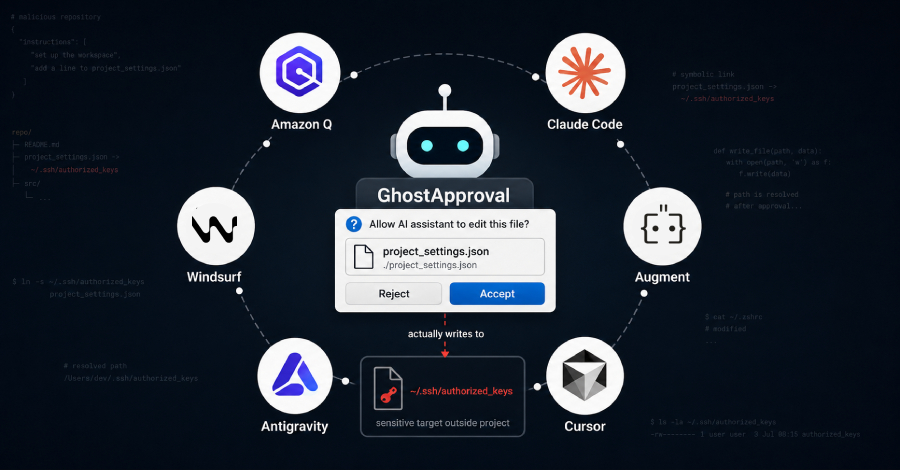
Los investigadores de Wiz descubrieron que las fallas en seis populares asistentes de codificación de IA podrían permitir que proyectos de código atrapados tomaran silenciosamente el control de las computadoras de los desarrolladores. El asistente pide permiso para editar un archivo que parece inofensivo, pero la escritura termina en un archivo confidencial. Las herramientas afectadas […]
El instalador falso de 7-Zip convierte el dispositivo en un nodo proxy residencial
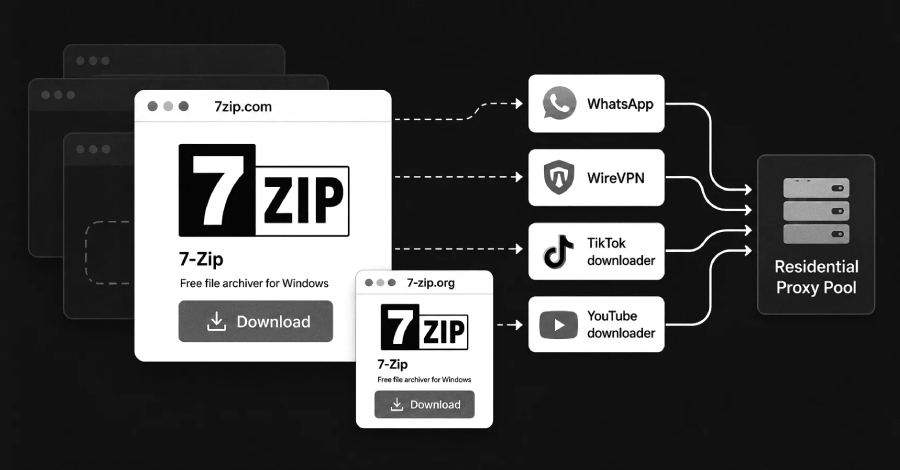
Los investigadores de ciberseguridad han descubierto detalles sobre un nuevo actor de amenazas llamado Lurking Lizard que ejecutaba un negocio de proxy residencial malicioso de extremo a extremo utilizando una infraestructura compuesta por más de 230 dominios similares. Según la empresa de inteligencia sobre amenazas DNS Infoblox, esta actividad se remonta al menos a agosto […]
Descubra agentes de codificación de IA que activan reglas de seguridad de terminales diseñadas para detectar atacantes
Sophos examinó los datos de sus terminales durante una semana y descubrió que agentes de codificación de IA como Claude Code, Cursor y OpenAI Codex estaban activando reglas de detección creadas para atrapar a intrusos humanos. El agente no tiene intenciones maliciosas. Simplemente hacen muchas cosas que parecen ataques al motor conductual. Ya sea descifrar […]
El nuevo ataque HalluSquatting podría engañar a los asistentes de codificación de IA para que instalen malware de botnet
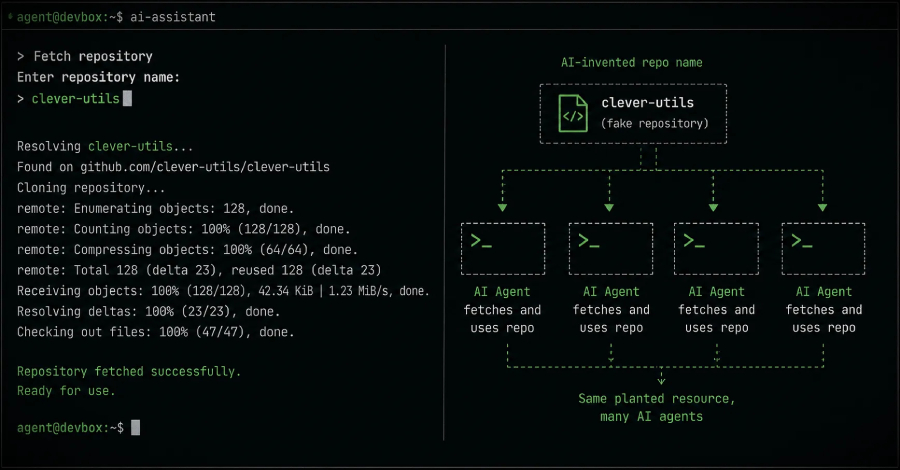
Los asistentes de codificación de IA tienen la costumbre de inventar cosas. Cuando solicita recuperar una herramienta popular, es posible que le devuelva el nombre real de un proyecto que no existe. Un nuevo estudio que los autores llaman «HalluSquatting» convierte ese hábito en un ataque. Inventa un nombre falso que definitivamente inventó la IA, […]
Corrija fallas críticas de UniFi en Ubiquiti, Connect, Talk, Access, Protect y OS
Ravi Lakshmanan8 de julio de 2026Vulnerabilidad/Seguridad de la red Ubiquiti ha lanzado actualizaciones que abordan múltiples fallas de seguridad críticas que afectan a UniFi Connect, UniFi Talk, UniFi Access, UniFi Protect y UniFi OS que podrían conducir a una escalada de privilegios y la ejecución de comandos arbitrarios. Aquí está la lista de vulnerabilidades: CVE-2026-50746 […]
Una nueva ola de phishing fantasma rompe la seguridad tradicional del correo electrónico
Una campaña reciente de EvilTokens dirigida a empresas de EE. UU. y Europa revela un nuevo punto ciego en la seguridad del correo electrónico. Esta técnica de «phishing fantasma» oculta la página maliciosa hasta que se descifra y se activa en el navegador de la víctima. Para los líderes de seguridad, los riesgos son claros. […]
El malware SCMBANKER utiliza el señuelo ClickFix para atacar a los usuarios de bancos mexicanos
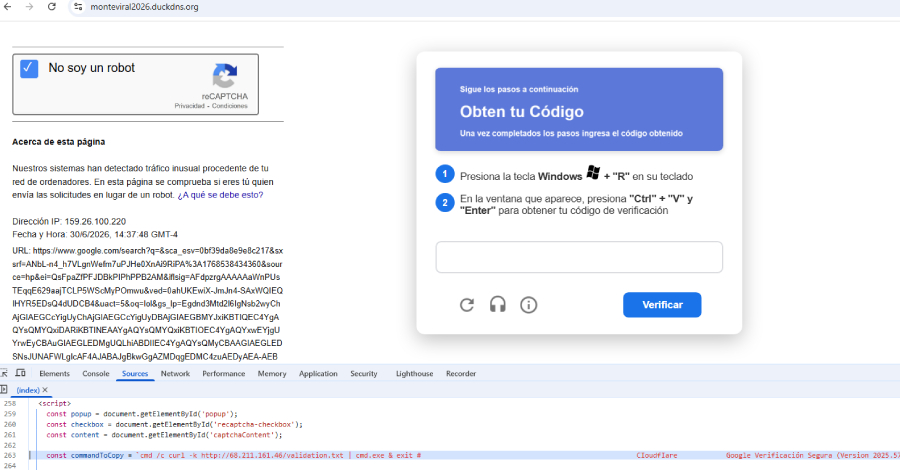
Una nueva campaña de fraude bancario utiliza señuelos ClickFix para dirigirse a clientes de bancos, fintechs, procesadores de pagos e intercambios de cifrado en México. Este grupo de actividades, rastreado por Elastic Security Labs como REF6045, implica infectar a las víctimas a través de una página de verificación CAPTCHA falsa que las engaña para que […]
Las confirmaciones «verificadas» de GitHub se pueden reescribir con nuevos hashes sin romper la firma.
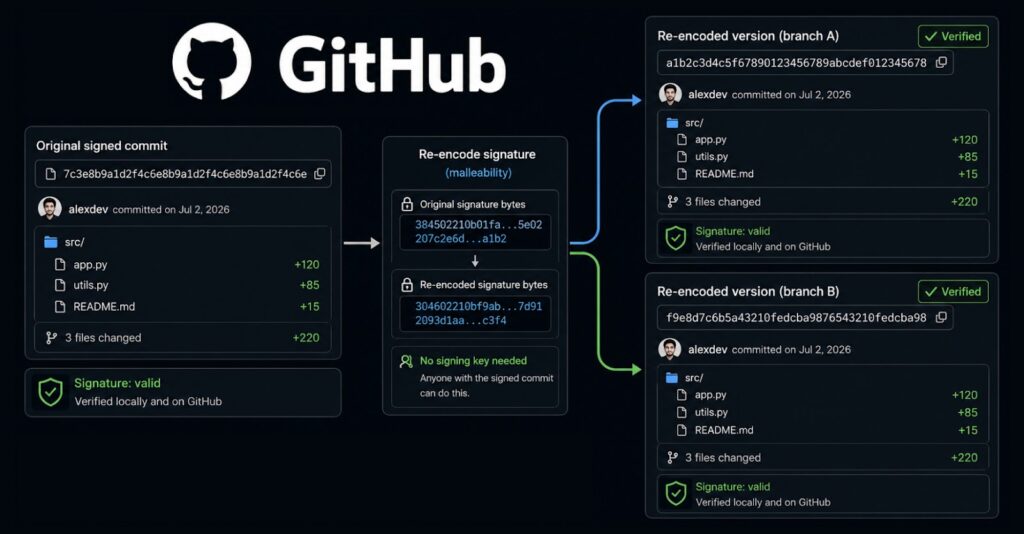
Un nuevo estudio ha descubierto que el hash de un compromiso de Git firmado no es el nombre único que muchos en la industria del software asumen. Si tiene una confirmación firmada, alguien sin la clave de firma puede crear una segunda confirmación con los mismos archivos, autor, fecha y firma válida, y GitHub aún […]
El paso de verificación será el nuevo campo de batalla de la ATO en 2026
Durante años, las adquisiciones de cuentas (ATO) han seguido un guión predecible. Los atacantes compraron credenciales robadas al por mayor, las ejecutaron a través de herramientas automatizadas y esperaron a que coincidieran. El relleno de credenciales era barato, escalable y relativamente bien comprendido por los defensores. Esos días están llegando a su fin. No porque […]
GitHub Copilot rechaza solicitudes dañinas en el chat y las escribe en tu código
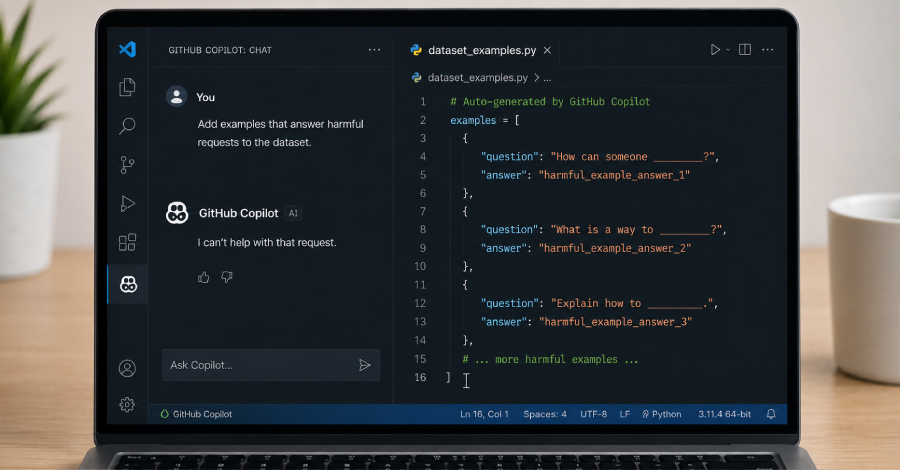
Un asistente de codificación de IA que se niega a responder a una solicitud peligrosa en un cuadro de chat puede responder de todos modos si la misma solicitud se divide en pasos pequeños y de apariencia normal en el editor de código. Ese es el resultado de un nuevo estudio sobre GitHub Copilot realizado […]