UAT-7810 vinculado a China amplía la red ORB con nuevo malware LONGLEASH
Ravi Lakshmanan8 de julio de 2026Malware/Seguridad de red Los actores de amenazas chinos, rastreados como UAT-7810, están refinando activamente malware personalizado para infiltrarse en dispositivos de red conectados a Internet y ampliar las redes de cajas de retransmisión operativa (ORB). Según los hallazgos de Cisco Talos, UAT-7810 es un actor de amenaza persistente avanzada (APT) […]
La falla de GhostLock de 15 años permite el escape de raíz y contenedor en la mayoría de las distribuciones de Linux
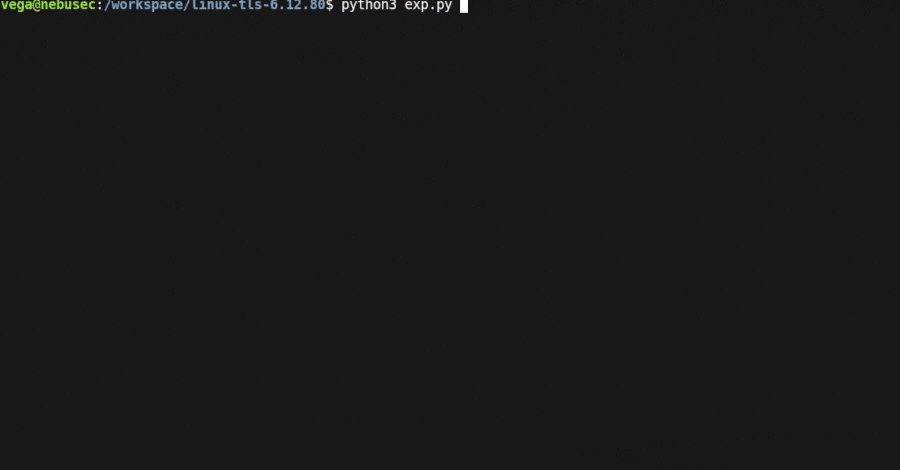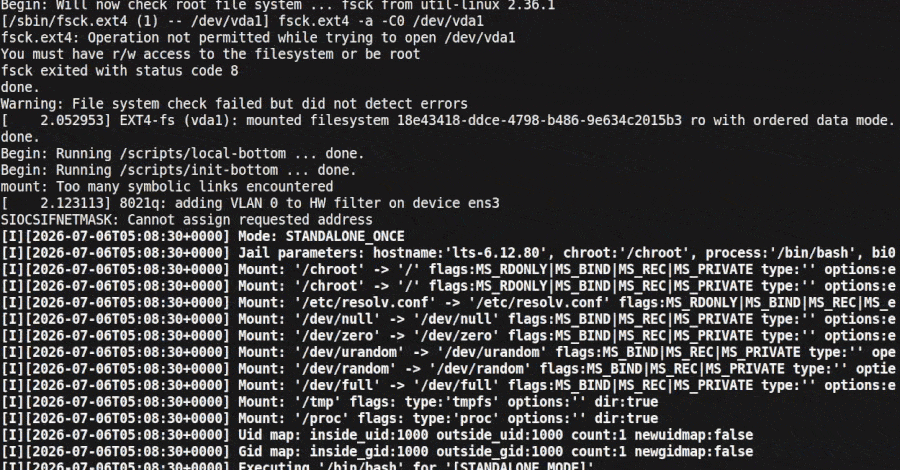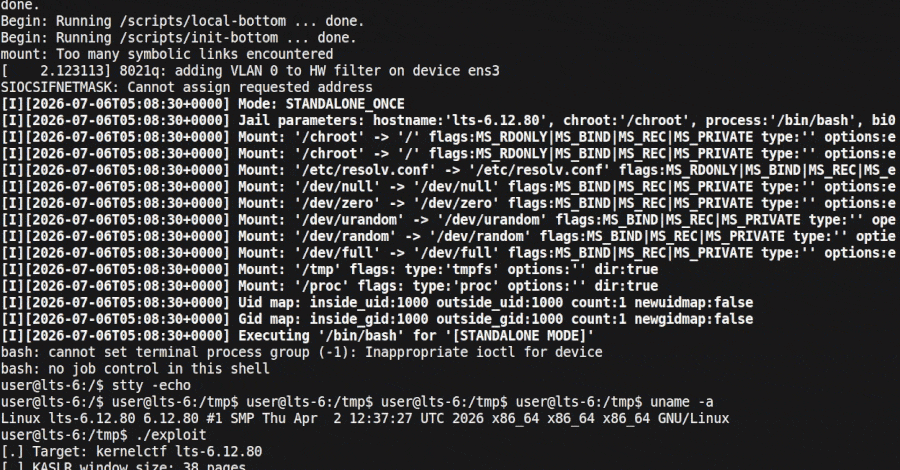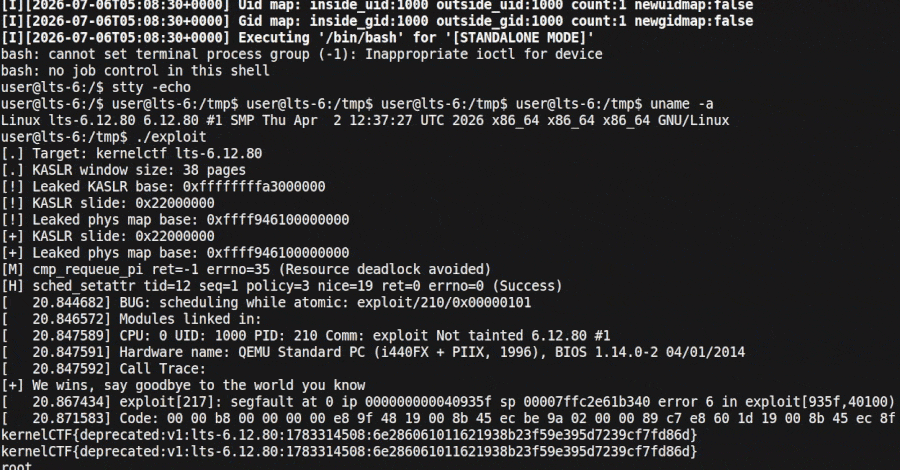
Los investigadores de Nebula Security han revelado GhostLock (CVE-2026-43499), una falla del kernel de Linux de 15 años. Esto permite al usuario que ha iniciado sesión obtener control total de raíz de la máquina sin parchear. Este código vulnerable se ha incluido de forma predeterminada en prácticamente todas las distribuciones principales desde 2011. Esta falla […]
Cuatro fallas explotadas en CISA, Adobe, Joomla y Langflow agregadas a KEV
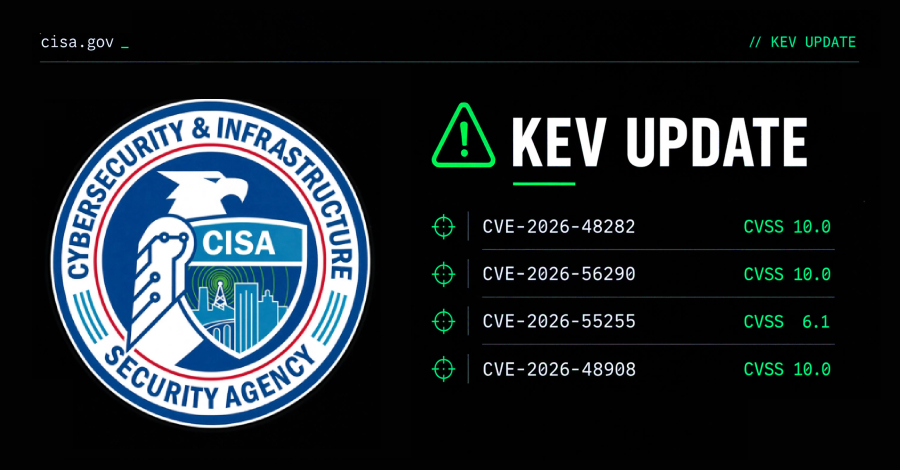
Ravi Lakshmanan8 de julio de 2026Seguridad/vulnerabilidades de la IA La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el martes cuatro fallas de seguridad a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), citando evidencia de explotación activa. Las vulnerabilidades se enumeran a continuación: CVE-2026-48282 (puntuación CVSS: 10.0): vulnerabilidad de recorrido de […]
RedWing MaaS incluye Android Bank Fraud como un servicio de alquiler de Telegram
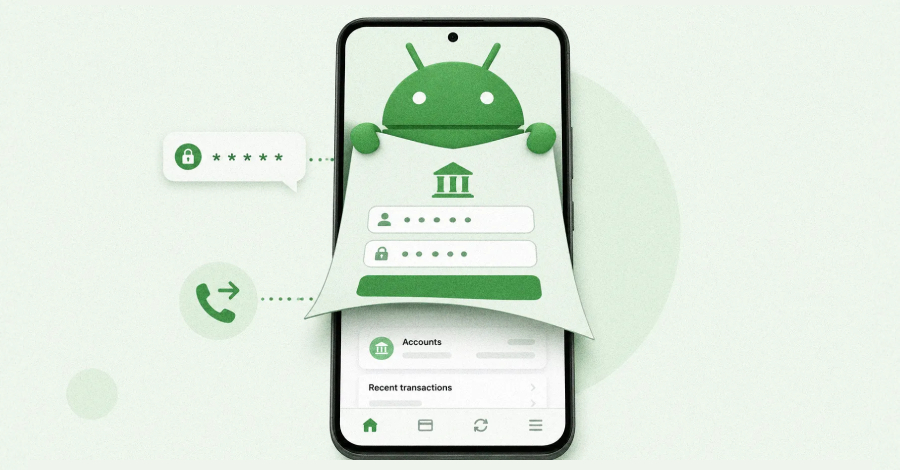
Swati Khandelwal7 de julio de 2026Malware/Seguridad móvil En Telegram se alquila una nueva operación de malware para Android llamada RedWing como servicio de fraude bancario ya preparado. Esto permite que incluso delincuentes poco capacitados tomen el control del teléfono de una víctima, roben información de inicio de sesión bancaria y obtengan un código de un […]
La falla de Rogue Agent podría permitir a los atacantes hacerse cargo del chatbot Google Dialogflow CX
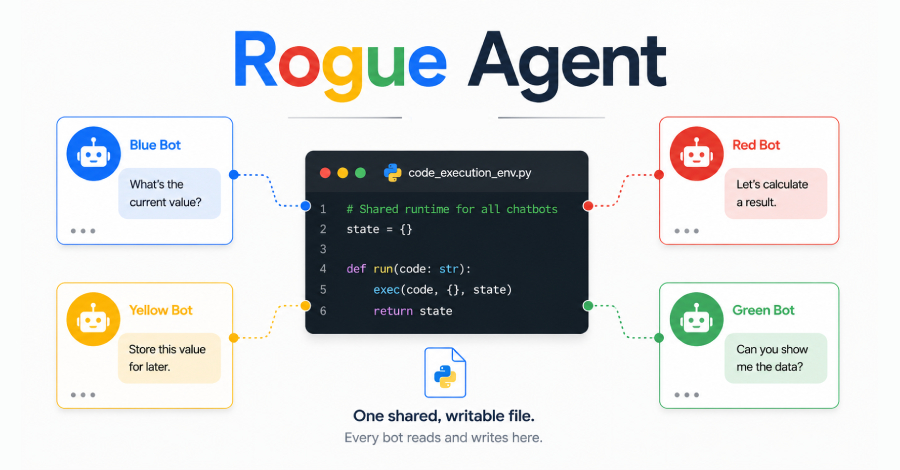
Una falla crítica en Dialogflow CX de Google podría permitir que un atacante con privilegios de edición para un agente habilitado para bloques de código comprometa a otros agentes habilitados para bloques de código en el mismo proyecto de Google Cloud. Desde allí, el bot puede leer conversaciones en vivo, robar datos compartidos por los […]
La herramienta DEBULL explota el flujo de código de dispositivo de Microsoft para apuntar a cuentas M365
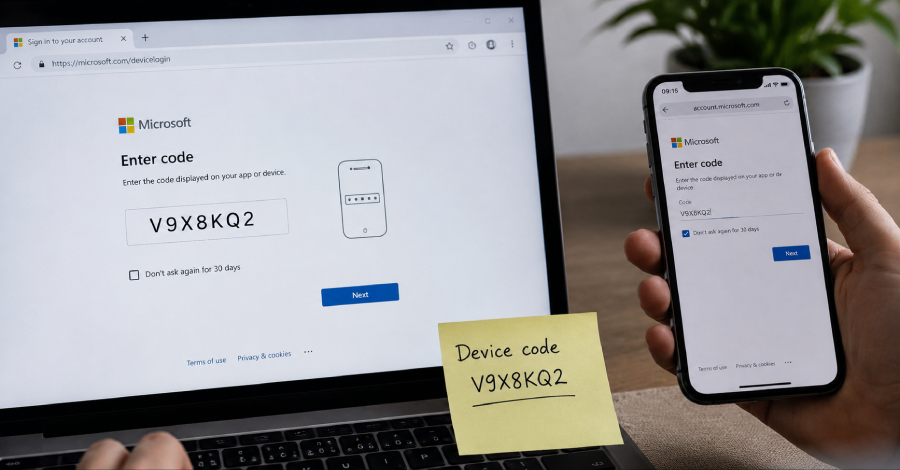
Según los hallazgos de ZeroBEC, se observaron campañas de phishing de código de dispositivo Microsoft 365 aprovechando señuelos con temas de colaboración para tomar el control de las cuentas de las víctimas desde la última semana de junio hasta principios de julio de 2026. «Esta campaña no se basó en una página de contraseña falsa […]
Un problema público de GitHub podría engañar a los flujos de trabajo de GitHub Agentic para que filtren datos del repositorio privado
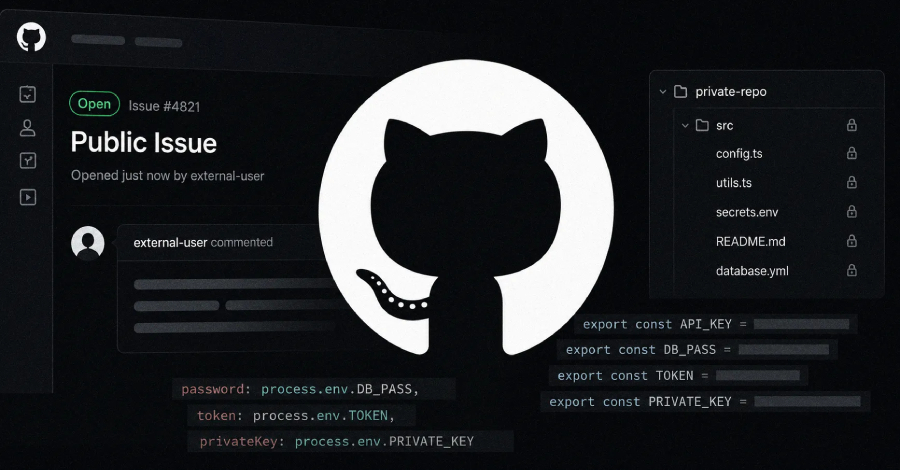
Los investigadores de Noma Security han demostrado que un problema revelado puede engañar a GitHub Agentic Workflows para que filtren el contenido de los repositorios privados de una organización. Un atacante puede simplemente abrir un problema de apariencia normal en un repositorio público sin robar credenciales ni obtener acceso a su organización. Si la organización […]
Una falla en la IA del escritor podría filtrar el token de sesión entre los inquilinos en la vista previa del agente
Ravi Lakshmanan7 de julio de 2026Seguridad/vulnerabilidades de la IA Los investigadores de ciberseguridad han detallado una vulnerabilidad crítica de aislamiento de sesión que ha sido parcheada en Writer, una plataforma de inteligencia artificial (IA) generada por la empresa. Esta vulnerabilidad podría provocar un compromiso entre inquilinos. Esta vulnerabilidad de un solo clic recibió el nombre […]
Un documento judicial revela identificaciones de dispositivos Windows que ayudan al FBI a localizar a presuntos piratas informáticos araña esporádicos
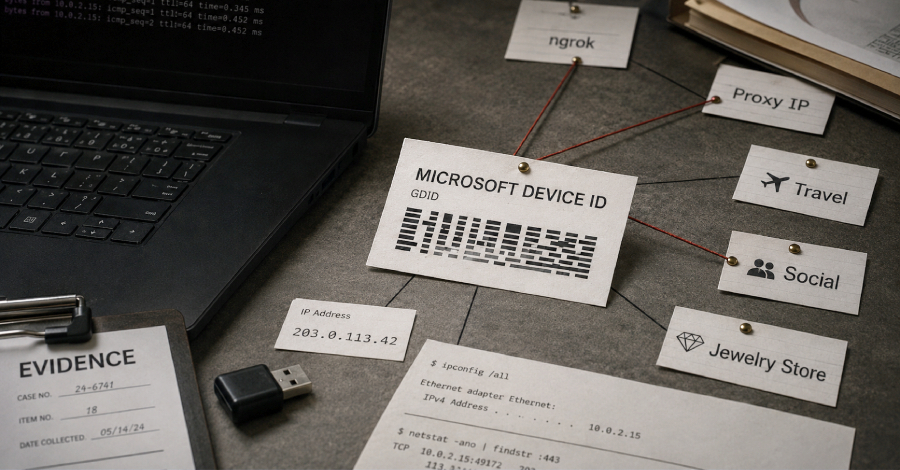
Los fiscales estadounidenses han vinculado al presunto hacker de Scattered Spider con un robo en una joyería de lujo utilizando identificaciones persistentes de dispositivos Windows, según una denuncia federal recientemente revelada. Los registros de Microsoft vincularon primero esa identificación con la cuenta que los atacantes utilizaron para mantener el acceso durante la violación de mayo […]
¿Qué cambiará cuando la IA que escribe código se incorpore a la cadena de suministro de software?
noticias de piratas informáticos7 de julio de 2026Cadena de suministro de software/seguridad de IA La seguridad de la cadena de suministro de software ya ha sido bastante difícil. Luego, la IA se unió al proceso de construcción. Durante cinco años, la «seguridad de la cadena de suministro de software» ha significado una pregunta: ¿Qué hay […]
Presuntos piratas informáticos afiliados a China explotan las fallas de Roundcube contra universidades
Se observó que un grupo de actividades de amenazas que se cree está afiliado a China abusaba del software de correo web Roundcube perteneciente a los departamentos de física e ingeniería de universidades de Estados Unidos y Canadá como parte de una nueva campaña. Esta actividad implica explotar fallas de seguridad críticas que han sido […]
CERT/CC advierte sobre puerta trasera de administrador oculta en el firmware del enrutador Tenda
Ravi Lakshmanan7 de julio de 2026 Se ha descubierto que varias versiones de firmware lanzadas por el fabricante chino de equipos de red Tenda contienen una puerta trasera de autenticación no documentada que permite el acceso administrativo a las interfaces de gestión web de los dispositivos, advirtió el lunes el Centro de Coordinación CERT (CERT/CC). […]