BeyondTrust corrige fallas críticas de omisión de autenticación en soporte remoto y PRA
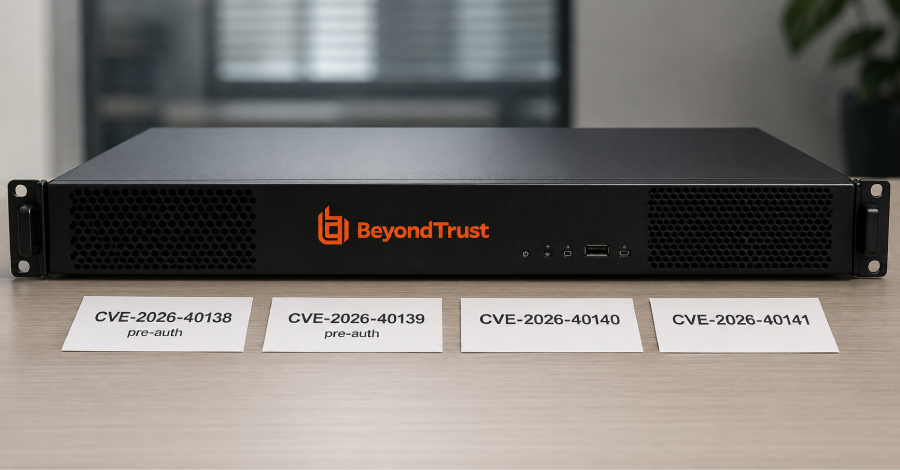
Ravi Lakshmanan7 de julio de 2026Vulnerabilidades/Seguridad Empresarial BeyondTrust ha lanzado actualizaciones que abordan dos fallas de seguridad críticas que afectan a sus productos Remote Support (RS) y Privileged Remote Access (PRA). Un exploit exitoso podría permitir que un atacante no autenticado obtenga el control de un dispositivo susceptible. Las vulnerabilidades se enumeran a continuación: CVE-2026-40138 […]
Los piratas informáticos vinculados a Irán utilizan el nuevo marco Cavern C2 para atacar a organizaciones israelíes
Un grupo de piratas informáticos iraní afiliado al Ministerio de Inteligencia y Seguridad de Irán (MOIS) está explotando un marco de comando y control modular (C2) previamente indocumentado llamado Cavern (también conocido como Cav3rn) para atacar a organizaciones israelíes. Esta actividad se dirige principalmente a proveedores de TI y departamentos gubernamentales y se cree que […]
Una falla en KVM de Linux de hace 16 años permite que las máquinas virtuales invitadas escapen a los hosts en sistemas Intel y AMD x86
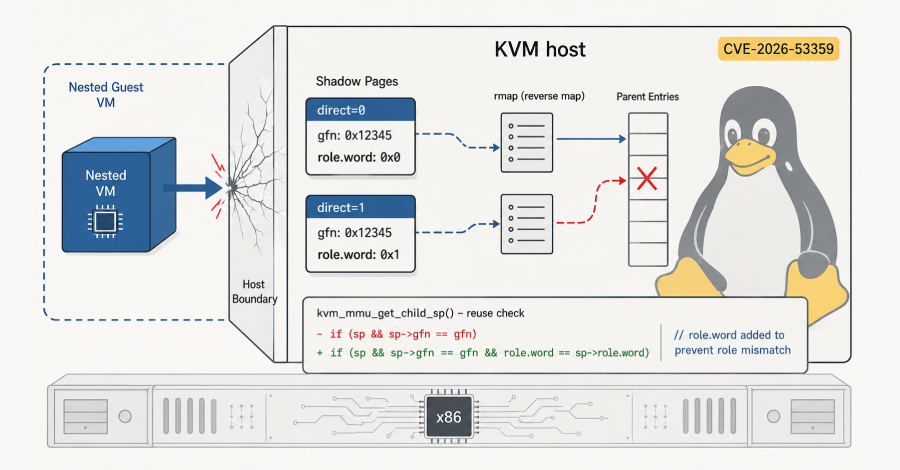
Un error de uso después de la liberación en el hipervisor KVM de Linux puede activarse desde una máquina virtual invitada y dañar el estado de la página oculta del kernel host que la ejecuta. La falla, denominada «Januscape» y rastreada como CVE-2026-53359, existe en el código MMU oculto que KVM comparte con Intel y […]
Los actores de amenazas investigan la falla CVE-2026-20896 de Gitea Docker 13 días después de su publicación
Ravi Lakshmanan6 de julio de 2026Vulnerabilidades/DevOps Según Sysdig, se ha observado a atacantes intentando explotar una falla de seguridad crítica que fue parcheada recientemente en las imágenes de Gitea Docker. La vulnerabilidad en cuestión es CVE-2026-20896 (puntuación CVSS: 9,8). Esta vulnerabilidad se debe a que las plataformas DevOps confían en el encabezado «X-WEBAUTH-USER» de direcciones […]
Proxy Botnets, Browser Ransomware, AI Agent Tricks, Fake PoC Malware and More
A streaming box should not need a threat model. Neither should a username field, a demo repo, a reset flow, or a browser permission prompt. That is the irritating part this week: the risky pieces were ordinary. Home devices became a routing cover. Clean code pulled dirt from a dependency. Identity shortcuts aged badly. AI […]
Seis características que diferencian a los líderes de las soluciones de IA integradas
Crear una lista corta para una evaluación del SOC de IA puede resultar complicado. Los proveedores de SIEM, SOAR y AI SOC exclusivos dicen lo mismo. Pero detrás de la misma etiqueta hay productos completamente diferentes, desde asistentes de chat integrados en SIEM tradicionales hasta plataformas de agentes que ejecutan descubrimiento, clasificación, investigación y respuesta […]
Presuntos piratas informáticos chinos y Nexus aprovechan una utilidad de declaración de impuestos india falsa para implementar DcRAT
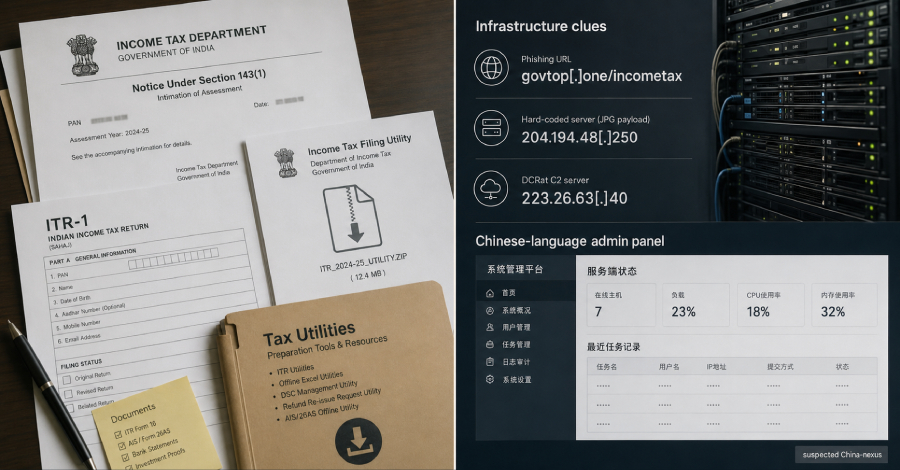
Se ha observado un grupo de actividad de amenazas presuntamente vinculado a China dirigido a contribuyentes, profesionales de impuestos y equipos de finanzas corporativas de la India, distribuyendo troyanos de acceso remoto diseñados para robar datos confidenciales de hosts comprometidos. Con el nombre en código ‘Operación DragonReturn’ de Seqrite Labs, esta campaña de varios pasos […]
El nuevo ataque TrojPix filtra datos de sistemas aislados a través de la radiación del cable de vídeo
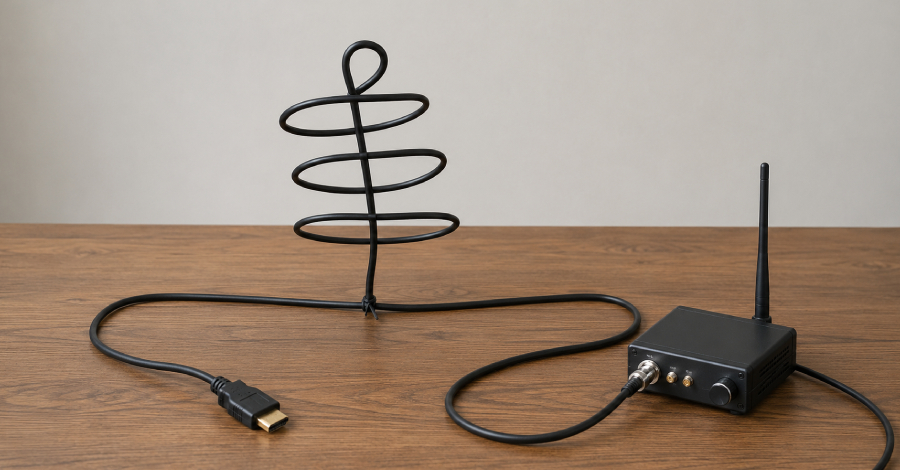
Swati Khandelwal6 de julio de 2026Ciberespionaje/seguridad de terminales Investigadores de la Universidad de Shandong han demostrado una nueva forma de extraer rápidamente datos de computadoras desconectadas de cualquier red. La tecnología, llamada TrojPix, modifica de forma invisible los píxeles de la pantalla, emitiendo una débil señal de radio desde el cable de vídeo que los […]
Nuevo QuimaRAT MaaS basado en Java diseñado para ejecutarse en Windows, Linux y macOS
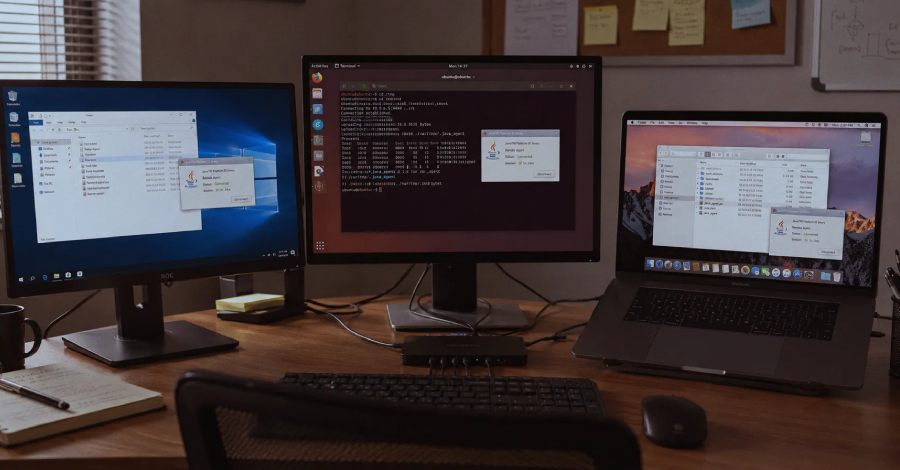
Investigadores de ciberseguridad han informado sobre un nuevo troyano de acceso remoto (RAT) basado en Java llamado QuimaRAT que puede apuntar a entornos Windows, Linux y macOS. Según LevelBlue, el malware multiplataforma se promociona bajo un modelo de malware como servicio (MaaS), con costos que van desde 150 dólares por un mes hasta 1200 dólares […]
La falla de Opera GX permite que los mods se instalen automáticamente en sitios maliciosos y roben datos de las páginas visitadas
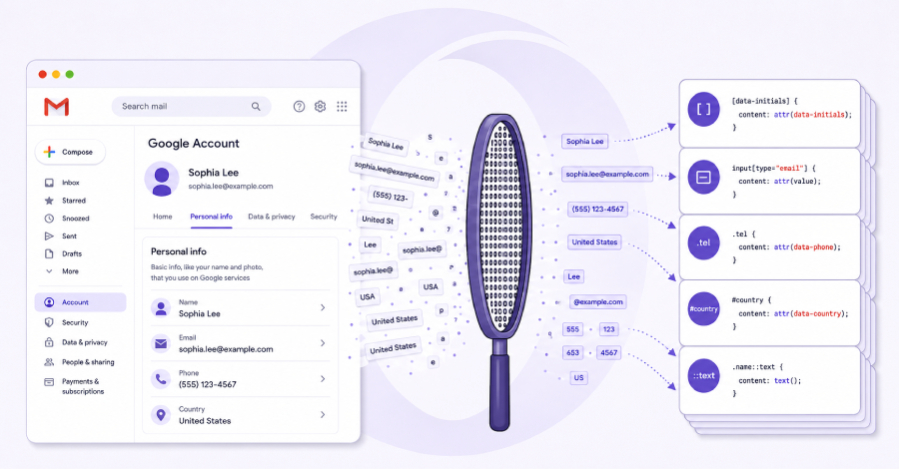
Los investigadores descubrieron una falla en Opera GX, la versión del navegador Opera centrada en los juegos. Esta falla permite que sitios web maliciosos instalen silenciosamente complementos del navegador y los utilicen para robar ciertos datos de las páginas visitadas por las víctimas. En una prueba de concepto, reconstruimos la dirección completa de Gmail de […]
La nueva tecnología SkillCloak permite que las habilidades de los agentes maliciosos de IA evadan los escáneres estáticos
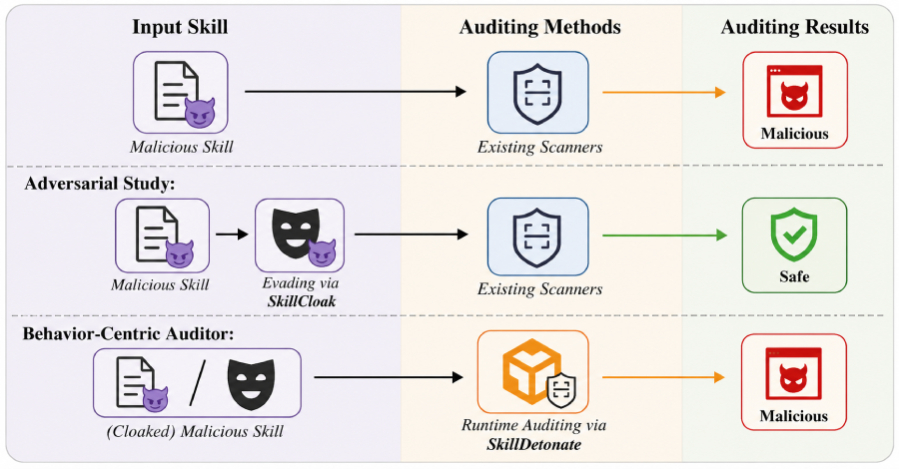
Los escáneres destinados a detectar «habilidades» complementarias maliciosas para agentes de codificación de IA pueden ser engañados con unos pocos cambios simples que permiten que el malware siga siendo funcional, según un nuevo estudio realizado por investigadores de la Universidad de Ciencia y Tecnología de Hong Kong. Su truco más fuerte pasó desapercibido para todos […]
Agencia del gobierno de EE.UU. paga a Kairos 1 millón de dólares por caso de robo de datos y extorsión
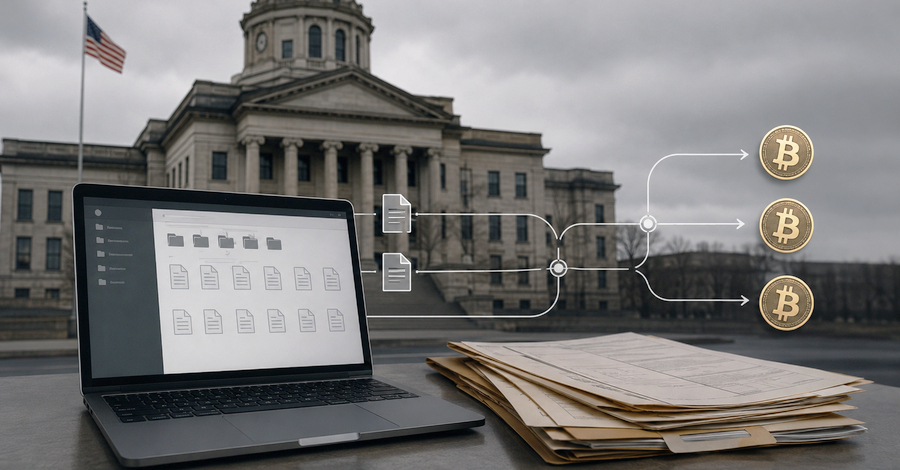
Según el nuevo estudio de caso de Rakesh Krishnan sobre el rescate ISAC, las agencias gubernamentales de Estados Unidos pagaron casi un millón de dólares para evitar que se filtraran archivos robados. Este estudio de caso se basó en los rastros de blockchain dejados por chats de negociación y pagos filtrados. Curiosamente, el grupo que […]