Vulnerabilidades ocultas en herramientas de gestión de proyectos y cómo las copias de seguridad de FluentPro las protegen

Todos los días, compañías, equipos y plataformas de gerentes de proyectos confían en Trello, Asana y más para colaborar y administrar tareas. Pero, ¿qué sucede cuando esa confianza está rota? Según un informe reciente de Statista, el costo promedio de las violaciones de datos en todo el mundo fue de alrededor de $ 4.88 millones. […]
Los paquetes NX maliciosos para el ataque de «S1ngularity» filtraron 2.349 credenciales de Github, Nube y AI
Los mantenedores de sistemas de compilación NX advierten a los usuarios de ataques de la cadena de suministro para permitir a los atacantes exponer versiones maliciosas de los paquetes NPM populares y otros complementos auxiliares con capacidades de recopilación de datos. «Las versiones maliciosas de los paquetes NX, junto con algunos paquetes de complementos de […]
Sanciones del Tesoro de EE. UU. El esquema de trabajador de TI de la DPRK revela $ 600,000 transferencias criptográficas y más de $ 1 millón de ganancias
28 de agosto de 2025Ravi LakshmananInteligencia artificial/malware La Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de los Estados Unidos ha anunciado nuevas sanciones a dos individuos y dos entidades para su papel en el esquema de trabajadores de tecnología de la información de la información (TI) de Corea del Norte para […]
Storm-0501 explota Entra ID para eliminar y eliminar los datos de Azure en ataques de nubes híbridas
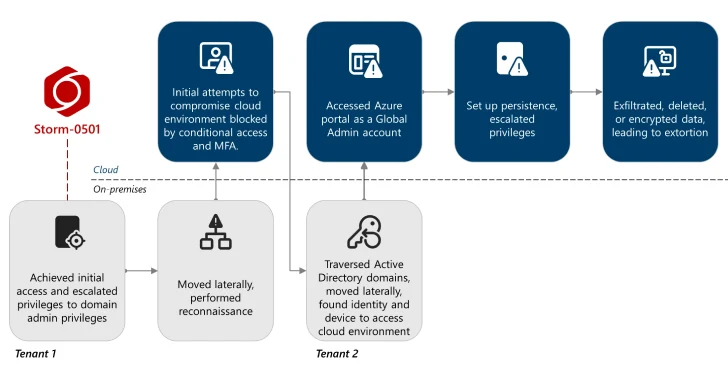
Se ha observado que un actor de amenaza de motivación financiera conocido como Storm-0501 mejora las tácticas para llevar a cabo la delaminación de datos y los ataques de TOR dirigidos a entornos en la nube. «A diferencia del ransomware local tradicional, los actores de amenaza generalmente implementan malware para cifrar archivos críticos en los […]
Alguien creó el primer ransomware alimentado por IA utilizando el modelo GPT-OSS: 20B de OpenAI.
La compañía de seguridad cibernética ESET ha revelado que ha descubierto PractLock, una variante de ransomware con nombre en código Trictlock, impulsado por inteligencia artificial (IA). La cepa recientemente identificada escrita en Golang genera scripts de Lua maliciosos en tiempo real utilizando el modelo GPT-OSS: 20B de OpenAI a través de la API Ollama. El […]
La humanidad interrumpe los ataques cibernéticos con IA que automatizan el robo y el TOR en los sectores críticos
27 de agosto de 2025Ravi LakshmananCibernéticos/inteligencia artificial La humanidad reveló el miércoles que en julio de 2025 interrumpió una operación sofisticada para armarse el chatbot Claude con IA en julio de 2025. «Los actores atacaron al menos a 17 organizaciones diferentes, incluidas la atención médica, los servicios de emergencia, las instituciones gubernamentales y religiosas», dijo […]
Shadowsilk llega a 35 organizaciones en Asia Central y APAC utilizando bots de telegrama

El grupo de actividad de amenazas, conocido como Shadowsilk, se atribuye a un nuevo conjunto de ataques dirigidos a agencias gubernamentales dentro de Asia Central y Asia-Pacífico (APAC). Según el grupo-IB, se han identificado casi 30 víctimas, y la intrusión se dirige principalmente a la eliminación de datos, según el grupo-IB. El grupo de piratería […]
Cinco reglas de oro para la adopción segura de IA
27 de agosto de 2025Noticias de hackerProtección de seguridad/seguridad empresarial Los empleados están experimentando con IA a velocidades récord. Redactan correos electrónicos, analizan datos y transforman los lugares de trabajo. El problema no es el ritmo de la adopción de AI, sino la falta de medidas de control y protección. Para CISO y líderes de […]
Violación de SalesLoftoAuth a través de Drift AI Chat Agent publica datos de clientes de Salesforce
27 de agosto de 2025Ravi LakshmananSeguridad en la nube/inteligencia de amenazas Una campaña generalizada de robo de datos permitió a los piratas informáticos comprometer la plataforma de automatización de ventas SalesLoft, robar OAuth y actualizar tokens asociados con agentes de chat de inteligencia artificial (IA) de deriva. Las actividades calificadas como inherentemente oportunistas son actores […]
Cinco grupos de Eagle ciegos Target Columbia usando ratas, damas de pescado e infraestructura dinámica de DNS
Los investigadores de ciberseguridad descubrieron cinco grupos de actividad diferentes vinculados a un actor de amenaza permanente conocido como ciego águila entre mayo de 2024 y julio de 2025. Estos ataques observados por futuros grupos insikt registrados se dirigieron a una variedad de víctimas, pero se dirigieron principalmente dentro del gobierno colombiano a nivel local, […]
Fallos en parches de Citrix de tres Netterlers confirman el mal uso agresivo de CVE-2025-7775

26 de agosto de 2025Ravi LakshmananEjecución de vulnerabilidad/código remoto Citrix ha lanzado correcciones para abordar tres defectos de seguridad: Netscaler ADC y NetScaler Gateway. Las vulnerabilidades en cuestión se enumeran a continuación – CVE-2025-7775 (Puntuación CVSS: 9.2)-Desbordamiento de memoria que conduce a la ejecución de código remoto y/o la denegación del servicio CVE-2025-7776 (puntuación CVSS: […]
El nuevo ataque de Sni5gect se estrella por teléfonos sin estaciones base deshonestas y rebajas de 5G a 4G
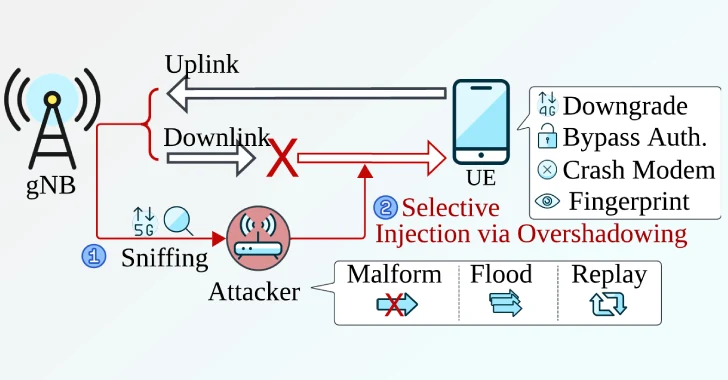
26 de agosto de 2025Ravi LakshmananVulnerabilidad/seguridad móvil Un equipo de académicos ha ideado un nuevo ataque que se puede utilizar para degradar las conexiones 5G a bajas generaciones sin depender de las estaciones base deshonestas (GNB). Según el Grupo de Investigación de Activos (Sistema Automático) en el Instituto de Diseño de Tecnología de Singapur (SUTD), […]