AI Is Transforming Cybersecurity Adversarial Testing

When Technology Resets the Playing Field In 2015 I founded a cybersecurity testing software company with the belief that automated penetration testing was not only possible, but necessary. At the time, the idea was often met with skepticism, but today, with 1200+ of enterprise customers and thousands of users, that vision has proven itself. But […]
CISA agrega tres fallas de enrutador D-Wind al catálogo de KEV después de un informe de explotación activa
6 de agosto de 2025Ravi LakshmananSeguridad de vulnerabilidad/firmware La Agencia de Seguridad de Ciberseguridad e Infraestructura de EE. UU. (CISA) agregó el martes tres viejos defectos de seguridad que afectan los enrutadores D-Link a sus conocidos catálogo de vulnerabilidades explotadas (KEV) basadas en evidencia de explotación silvestre agresiva. Las vulnerabilidades de alta resistencia de 2020 […]
Campaña de malware ClickFix Explota Captchas para difundir infecciones multiplataforma
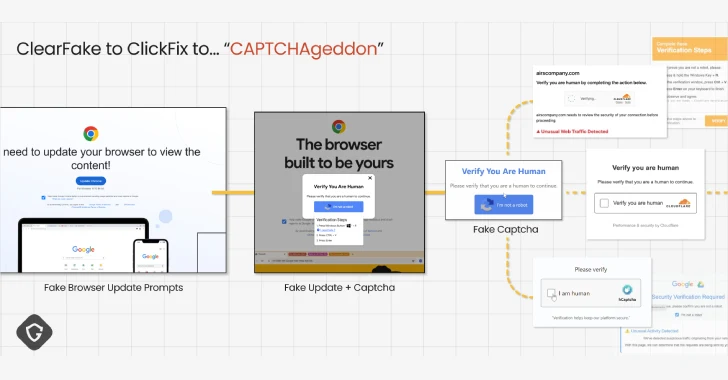
5 de agosto de 2025Ravi LakshmananIngeniería social/malware Un nuevo hallazgo de Garderio Labs muestra que una combinación de métodos de propagación, refinamiento narrativo y técnicas de evitación ha ayudado a eliminar la forma en que se ha llevado a cabo una táctica de ingeniería social llamada ClickFix durante el año pasado. «Al igual que una […]
El parche de August de Google arregla dos vulnerabilidades de Qualcomm explotadas en la naturaleza

5 de agosto de 2025Ravi LakshmananVulnerabilidad/seguridad móvil Google ha lanzado una actualización de seguridad para abordar múltiples defectos de seguridad en Android. Esto incluye correcciones para dos errores Qualcomm que fueron marcados como explotados activamente en la naturaleza. Las vulnerabilidades incluyen CVE-2025-21479 (puntaje CVSS: 8.6) y CVE-2025-27038 (puntaje CVSS: 7.5). Ambos fueron revelados en línea […]
La vulnerabilidad del editor de código AI Cursor habilita RCE a través de la aprobación de intercambio de archivos MCP malicioso
5 de agosto de 2025Ravi LakshmananProtocolo de seguridad de IA/MCP Los investigadores de seguridad cibernética han revelado fallas de seguridad de alta resistencia en los cursores del editor de códigos impulsados por la inteligencia artificial (IA) que podrían conducir a la ejecución de código remoto. La vulnerabilidad rastreada como CVE-2025-54136 (puntaje CVSS: 7.2) se ha […]
La costosa confusión detrás de los riesgos de seguridad
En las conversaciones de seguridad SaaS, la «configuración errónea» y la «vulnerabilidad» a menudo se usan indistintamente. Pero no son lo mismo. Y malentendiendo la distinción puede conducir a una exposición tranquila y real. Esta confusión es más que solo semántica. Esto refleja un concepto erróneo más profundo del modelo de responsabilidad compartida, especialmente en […]
Cómo guardar su SOC de la confusión de alerta para que los CISO superiores nunca se pierdan los incidentes reales

¿Por qué los equipos de SOC todavía son propietarios de alertas después de gastar tanto en herramientas de seguridad? Se amontonan falsos positivos, las amenazas sigilosas se deslizan y los incidentes graves están enterrados en ruido. Los CISO superiores no están agregando más y más herramientas a sus flujos de trabajo SOC, pero proporcionan la […]
Entregue 15,000 Dominios Tiktok de Tiktok Malware y robe criptografía a través de campañas de fraude impulsadas por AI
5 de agosto de 2025Ravi LakshmananSeguridad de malware/móvil Los investigadores de ciberseguridad lo han presentado con una amplia gama de campañas maliciosas que se dirigen a los usuarios de Tiktok Shop en todo el mundo con el objetivo de robar calificaciones y distribuir aplicaciones trailizadas. «Los actores de amenaza están aprovechando la plataforma oficial de […]
Sonicwall investiga el potencial SSL VPN cero día después de que se informan más de 20 ataques objetivo

5 de agosto de 2025Ravi LakshmananSeguridad de día cero/red Sonic Wall dijo que estaba investigando activamente el informe para determinar si hay nuevas vulnerabilidades de día cero, luego de un informe sobre el actor de ransomware de Akira Spike a fines de julio de 2025. «En las últimas 72 horas, ha habido un aumento notable […]
El error de Nvidia Triton hace que los atacantes no reconocidos ejecutaran el código y secuestren los servidores AI
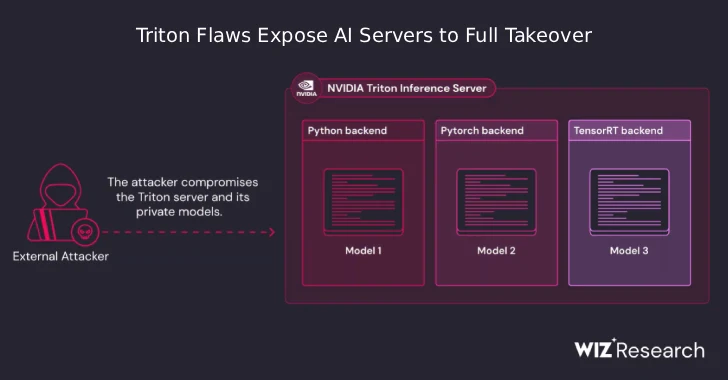
4 de agosto de 2025Ravi LakshmananSeguridad/vulnerabilidad de IA El conjunto recientemente revelado de fallas de seguridad en el servidor de inferencia Triton de Nvidia para Windows y Linux es una plataforma de código abierto para ejecutar modelos de inteligencia artificial (IA) a escala y podría utilizarse para hacerse cargo de servidores sensibles. «Si estos defectos […]
Los piratas informáticos vietnamitas usan PXA Steelers para alcanzar 4,000 IP y robar 200,000 contraseñas en todo el mundo
4 de agosto de 2025Ravi LakshmananSeguridad de malware/navegador Los investigadores de ciberseguridad están dirigiendo su atención a una nueva ola de campañas que distribuyen Information Steelers con sede en Python, conocido como Information Steelers con sede en Pyson. Según un informe conjunto publicado por Beazley Security y Sentinelone y compartido con Hacker News, es calificado […]
VPN 0-Day, Encryption Backdoor, AI Malware, macOS Flaw, ATM Hack & More

Aug 04, 2025Ravie LakshmananHacking News / Cybersecurity Malware isn’t just trying to hide anymore—it’s trying to belong. We’re seeing code that talks like us, logs like us, even documents itself like a helpful teammate. Some threats now look more like developer tools than exploits. Others borrow trust from open-source platforms, or quietly build themselves out […]