El paquete malicioso de Go, NPM proporciona malware multiplataforma y desencadena toallitas de datos remotos

7 de agosto de 2025Ravi LakshmananInteligencia de malware/amenazas Los investigadores de ciberseguridad han descubierto un conjunto de 11 paquetes GO maliciosos diseñados para descargar cargas útiles adicionales de servidores remotos y ejecutarlas en sistemas Windows y Linux. «En tiempo de ejecución, el código genera un shell en silencio, extrae cargas útiles de dos etapas del […]
Microsoft revela defectos en Exchange Server que permiten el acceso silencioso en la nube en las configuraciones híbridas
7 de agosto de 2025Ravi LakshmananDetección de vulnerabilidad/amenazas Microsoft ha publicado un aviso para los defectos de seguridad de alta resistencia que afectan las versiones locales de Exchange Server, lo que permite a los atacantes obtener mayores privilegios bajo ciertas condiciones. El puntaje CVSS para vulnerabilidades rastreado como CVE-2025-53786 es 8.0. Molema de Dirk-Jan con […]
El servidor de 6.500 eje expone el protocolo remoto. 4.000 personas en los Estados Unidos son vulnerables a la explotación
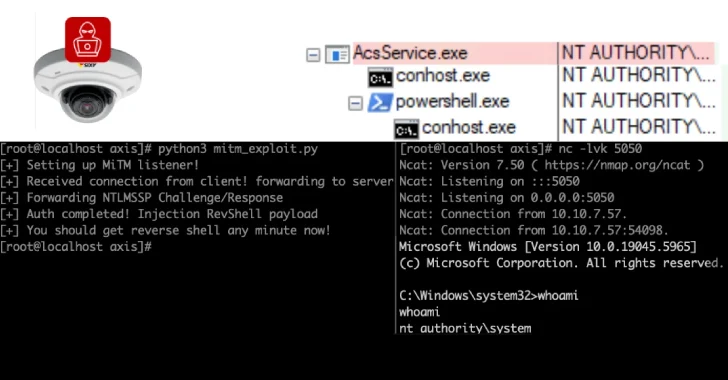
7 de agosto de 2025Ravi LakshmananVulnerabilidad/inteligencia de amenazas Los investigadores de ciberseguridad han revelado múltiples defectos de seguridad en los productos de videovigilancia de Axis Communications, que, si se explotan con éxito, ahora pueden hacerse cargo del ataque. «Este ataque tendrá la ejecución de código remoto prefertificado en Axis Device Manager, los servidores utilizados para […]
Te estoy enseñando sobre la defensa de la nube en 2025

Con 2025 en mente, los ataques de nubes han evolucionado más rápido que nunca, con la inteligencia artificial (IA) siendo las armas y los escudos. A medida que AI cambia rápidamente la forma en que las empresas innovan, los equipos de seguridad están sujetos a una carga triple. Asegre IA incrustado en cada parte de […]
Sonic Wall está verificando las vulnerabilidades de parche detrás de los recientes ataques de VPN en lugar del día cero

7 de agosto de 2025Ravi LakshmananSeguridad de red/vulnerabilidades Sonicwall ha revelado que el reciente aumento en la actividad dirigida a nuevos firewalls con el soporte de VPN Gen 7 y SSL está relacionado con los errores y la reutilización de contraseña y la reutilización de contraseñas Old, actualmente Pasteur. «Actualmente estamos seguros de que la […]
Cómo detener los ataques de la cadena de suministro de Python y las herramientas expertas que necesita

7 de agosto de 2025Noticias de hackerDevsecops/Supply Chain Security Python está en todas partes en el software moderno. Desde modelos de aprendizaje automático hasta microservicios de producción, su código y su negocio pueden depender de los paquetes de Python que no haya escrito. Sin embargo, en 2025, esa confianza planteará graves riesgos. Cada pocas semanas, […]
Los investigadores revelan los defectos de Ecscape en Amazon ECS que permiten el robo de calificación de la tarea cruzada
6 de agosto de 2025Ravi LakshmananDevops/Seguridad del contenedor Los investigadores de ciberseguridad han demostrado una «cadena de escalada de privilegios de extremo a extremo» con Amazon Elastic Container Services (ECS). Esto podría explotarse a los atacantes para acceder a movimientos horizontales, acceder a datos confidenciales y confiscar el control del entorno de la nube. La […]
Aplicaciones falsas de bloqueador de VPN y spam asociadas con Vextrio utilizadas en fraude publicitario, estafas de suscripción

Un técnico publicitario malicioso conocido como Vextrio Viper ha desarrollado varias aplicaciones maliciosas publicadas en Apple y la tienda de aplicaciones oficial de Google, y se está desarrollando bajo la apariencia de aplicaciones aparentemente útiles. Estas aplicaciones pretenden ser VPN, aplicaciones de dispositivos, limpiadores de RAM, servicios de citas y bloqueadores de spam. La firma […]
AI recorta las cargas de trabajo de VCISO en un 68% a medida que las SMB exigen más: revela un nuevo informe

6 de agosto de 2025Noticias de hackerOperaciones de cumplimiento/seguridad A medida que las amenazas y riesgos cibernéticos crecen en un mayor volumen y refinamiento, la ciberseguridad se ha convertido en la misión crítica para las empresas de todos los tamaños. Para abordar este cambio, SMB ha centrado urgentemente su atención en los servicios de VCISO […]
Microsoft lanza el proyecto IRE para clasificar de forma autónoma de malware utilizando herramientas de IA

6 de agosto de 2025Ravi LakshmananInteligencia artificial/detección de amenazas El martes, Microsoft anunció un agente autónomo de inteligencia artificial (IA) que puede analizar y clasificar el software sin ayuda para avanzar con los esfuerzos de detección de malware. Actualmente, un sistema de clasificación de malware autónomo con un prototipo, Modelo de lenguaje a gran escala […]
Trend Micro confirma el mal uso agresivo de los vértices clave en los sistemas locales
6 de agosto de 2025Ravi LakshmananSeguridad de vulnerabilidad/punto final Trend Micro ha publicado una mitigación para abordar una falla de seguridad crítica en la versión local de la consola de gestión Apex One, que se dice que fue explotada en la naturaleza. Ambas vulnerabilidades calificadas 9.4 en el sistema de puntuación CVSS (CVE-2025-54948 y CVE-2025-54987) […]
CERT-UA advierte contra los ataques de malware C# que impulsan HTA utilizando señuelos de citación en la corte
6 de agosto de 2025Ravi LakshmananCiber espía/malware El Equipo de Respuesta a Emergencias de la Computación Ucrania (CERT-UA) advirtió sobre los ataques cibernéticos llevados a cabo por actores de amenaza llamados UAC-0099, dirigidos a agencias gubernamentales nacionales, fuerzas de defensa y empresas en los parques industriales de defensa. Los ataques que usan el correo electrónico […]