Winrar Zero Day bajo explotación activa – Última actualización de la versión
11 de agosto de 2025Ravi LakshmananDía cero/vulnerabilidad El mantenedor de utilidad del archivo de archivos de Winrar ha publicado una actualización para abordar la vulnerabilidad de día cero explotada activamente. Rastreado como CVE-2025-8088 (puntaje CVSS: 8.8), este problema se describe como un caso de recorrido pasado que afecta la versión de Windows de las herramientas […]
Los nuevos fallas de Win-DDOS permiten a los atacantes convertir los controladores de dominio público en botnets DDOS a través de RPC, LDAP
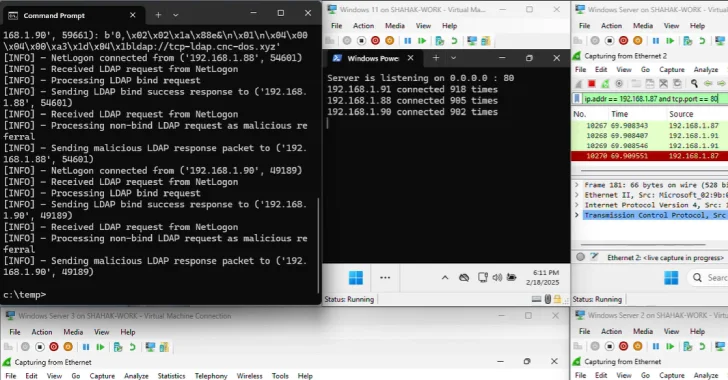
10 de agosto de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Armene las nuevas tecnologías de ataque para colocar miles de controladores de dominios públicos (DC) en todo el mundo para crear botnets maliciosos que los usen para llevar a cabo ataques de denegación de servicio distribuidos de poder (DDoS). Este enfoque tiene un nombre en código […]
Investigador Detalles de la ventana EPM Adicción Explotación de la cadena de dominio Privilegios
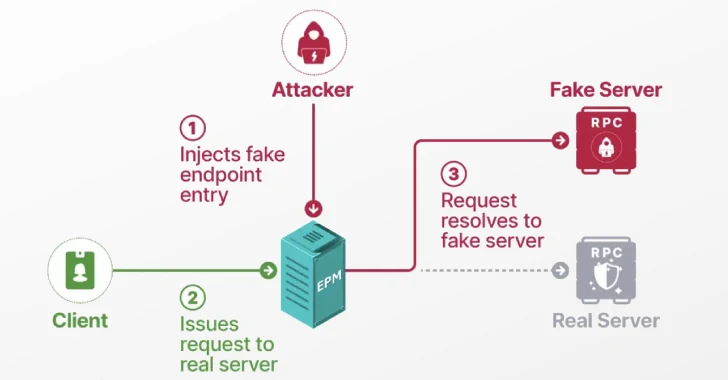
10 de agosto de 2025Ravi LakshmananSeguridad de vulnerabilidad/punto final Los investigadores de ciberseguridad han presentado nuevos hallazgos relacionados con problemas de seguridad relacionados con los protocolos de comunicación que los atacantes pueden abusar de los atacantes por los atacantes por servidores conocidos. La vulnerabilidad rastreada como CVE-2025-49760 (puntaje CVSS: 3.5) ha sido descrito por el […]
Las fallas en las cámaras web de Lenovo, con sede en Linux, se pueden explotar de forma remota debido a los ataques de BadUSB
9 de agosto de 2025Ravi LakshmananSeguridad de vulnerabilidad/hardware Los investigadores de ciberseguridad han revelado vulnerabilidades en las cámaras web modelo seleccionadas de Lenovo y pueden convertirlas en dispositivos de ataque BadusB. «Esto permite a los atacantes remotos inyectar secretos en secreto y lanzar ataques independientemente del sistema operativo host», dijeron los investigadores de eclipsio Paul […]
Los investigadores revelan un ataque de Revault dirigido al firmware de Dell ControlVault3 en más de 100 modelos de computadora portátil
9 de agosto de 2025Ravi LakshmananSeguridad de vulnerabilidad/hardware Los investigadores de seguridad cibernética han descubierto múltiples fallas de seguridad en el firmware ControlVault3 de Dell y las API de Windows relacionadas que pueden haber sido abusadas por los atacantes, mantener el acceso incluso después de instalar un nuevo sistema operativo sin pasar por los inicios […]
Los investigadores revelan agentes de AI de Jailbreak y Cero de clic en la exposición a los sistemas de nubes y IoT
Los investigadores de ciberseguridad han descubierto técnicas de jailbreak para evitar la barandilla ética construida por OpenAI en el último modelo de idioma líder (LLM) GPT-5, creando instrucciones ilegales. La plataforma de seguridad de inteligencia artificial genérica (AI) Neural Trust dijo que combinaba una técnica conocida llamada Cámara de Echo con dirección narrativa para engañar […]
Los defectos de Cybark y Hashicorp permiten la adquisición de bóveda remota sin credenciales
Los investigadores de ciberseguridad han descubierto más de 12 vulnerabilidades en bóvedas empresariales de Cybark y Hashicorp. Según un informe de la compañía de seguridad de identidad Cyata, 14 vulnerabilidades, nombradas fallas de bóveda colectivamente, afectan el administrador de los secretos de Cybark, el código abierto y la bóveda de Hashicorp. Después de la divulgación […]
Herramientas de IA Combustible estafa de phishing brasileño, Efimer Troya roba códigos de 5,000 víctimas
Los investigadores de ciberseguridad están dirigiendo su atención a nuevas campañas utilizando herramientas de construcción de sitios web utilizando inteligencia artificial (IA) legítimamente generada para crear páginas de phishing de réplica que imitan a las agencias gubernamentales brasileñas como parte de una campaña motivada financieramente. Esta actividad incluye la creación de sitios que se parecen […]
¿Qué están haciendo los atacantes con ellos?
Si se filtran las credenciales de su organización, los resultados inmediatos son raros, pero el impacto a largo plazo es de gran alcance. Lejos de las tácticas de la capa y la daga que se ven en la ficción, muchas violaciones cibernéticas del mundo real comienzan con lo aparentemente simple: los nombres de usuario y […]
Rubygems, cripto forzados, cambios de seguridad alcanzados en paquetes maliciosos que roban credenciales
Se ha revelado un nuevo conjunto de 60 paquetes maliciosos, dirigidos al ecosistema Rubygems, equipándolos con herramientas de automatización inofensivas para robar credenciales de usuarios desprevenidos, como herramientas de automatización inofensivas para las redes sociales, blogs o servicios de mensajería. La actividad ha sido calificada activa desde al menos marzo de 2023, según Software Supply […]
GreedyBear utiliza más de 150 extensiones de billetera de Firefox Maliciosa para robar $ 1 millón en criptografía.
Una campaña recientemente descubierta llamada GreedyBear Apalancas más de 150 extensiones maliciosas en el mercado de Firefox, diseñada para robar más de $ 1 millón en activos digitales al hacerse pasar por una billetera de criptomonedas popular. Según Tuval Admoni, un investigador de seguridad de KOI, publicó más de mascaradas de navegador como Metamask, Tronlink, […]
El malware del socio se extiende a través de herramientas publicitarias. Proporciona acceso a Lockbit, Evil Corp y más
7 de agosto de 2025Ravi LakshmananInteligencia de malware/amenazas Se ha observado que los actores de amenaza detrás de los sistemas de entrega de tráfico (TDSS) de malware de Socgholish, como TDS Parrot y Keitaro TDS para filtrar y redirigir a los usuarios desprevenidos a contenido aproximado. «El núcleo de sus operaciones es el modelo de […]