⚡ Weekly Recap — SharePoint Breach, Spyware, IoT Hijacks, DPRK Fraud, Crypto Drains and More

Some risks don’t breach the perimeter—they arrive through signed software, clean resumes, or sanctioned vendors still hiding in plain sight. This week, the clearest threats weren’t the loudest—they were the most legitimate-looking. In an environment where identity, trust, and tooling are all interlinked, the strongest attack path is often the one that looks like it […]
¿Por qué se necesita un enfoque moderno?
Imagine esto: ha endurecido cada computadora portátil en su flota con telemetría en tiempo real, separación rápida y reversión automática. Sin embargo, los buzones corporativos (las puertas de la mayoría de los atacantes) todavía están protegidos por los filtros prácticamente de los años 1990. Este no es un enfoque equilibrado. El correo electrónico sigue siendo […]
Secuestro de araña disperso VMware ESXi implementa ransomware en la infraestructura crítica de los Estados Unidos
28 de julio de 2025Ravi LakshmananAtaques cibernéticos/ransomware El infame grupo cibercriminal conocido como arañas dispersas está dirigida a los hipervisores de VMware ESXi en ataques dirigidos a los sectores de venta minorista, aerolíneas y transporte de América del Norte. «Las tácticas centrales del grupo son consistentes y no dependen de las hazañas de software. En […]
Los defectos críticos en el marco de Niagara amenazan los edificios inteligentes y los sistemas industriales en todo el mundo
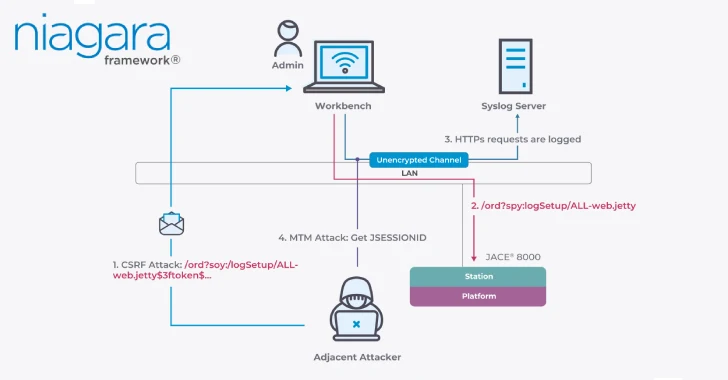
Los investigadores de ciberseguridad han descubierto más de 12 vulnerabilidades de seguridad que afectan el marco de Niagara de Tridium, que permite a los atacantes de la misma red comprometer sus sistemas bajo ciertas circunstancias. «Si el sistema Niágara está mal configurado, estas vulnerabilidades son completamente explotables, lo que deshabilita el cifrado para ciertos dispositivos […]
N. La Compañía de Sanciones de los Estados Unidos detrás del esquema de TI coreano. La mujer de Arizona fue encarcelada para dirigir una granja de computadoras portátiles

25 de julio de 2025Ravi LakshmananCibercrimen/amenaza interna La Oficina de Control de Activos Extranjeros (OFAC) del Departamento del Tesoro de los Estados Unidos ha aprobado la compañía delantera norcoreana y tres personas relacionadas por su participación en un esquema de trabajadores de tecnología de la información remota (TI) fraudulenta diseñado para generar ingresos ilegales en […]
Patchwork se dirige a compañías de defensa turca con phishing de lanza utilizando archivos LNK maliciosos
25 de julio de 2025Ravi LakshmananInteligencia de malware/amenazas El actor de amenaza, conocido como Patchwork, se atribuye a una nueva campaña de phishing de Spear dirigida a los contratistas de defensa turca con el objetivo de recopilar información estratégica. «La campaña emplea una cadena de ejecución de cinco etapas entregada a través de archivos LNK […]
Cyberspy Campaign llega al sector aeroespacial ruso utilizando la puerta trasera de la águila
25 de julio de 2025Ravi LakshmananCiber espía/malware La industria rusa aeroespacial y de defensa ha sido atacada por una campaña cibernética que ofrece una puerta trasera llamada Eaglet para promover la delaminación de datos. Una actividad llamada Operación Cargotalon se asigna a un clúster de amenazas rastreado como UNG0901 (abreviatura del grupo desconocido 901). «La […]
SOCO404 y Koske Malware Target Services en la nube con ataques de cifrado multiplataforma
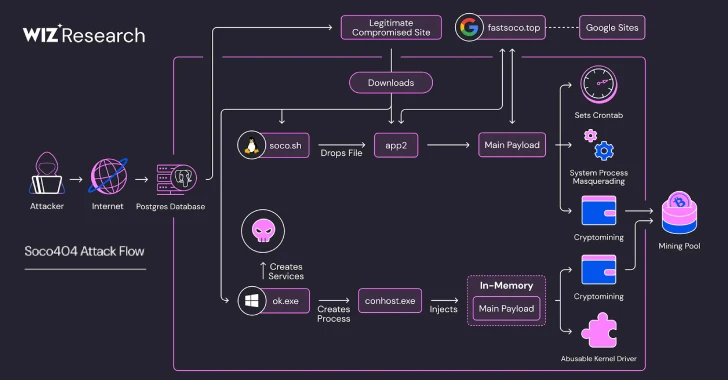
25 de julio de 2025Ravi LakshmananMalware/seguridad en la nube Amenazing Hunter ofrece mineros de criptomonedas al revelar dos campañas de malware diferentes dirigidas a vulnerabilidades y conceptos erróneos en entornos en la nube. El clúster de actividad de amenazas se llama Codo404 y Koske por las compañías de seguridad en la nube Wiz y Aqua, […]
Superar los riesgos del uso de herramientas de Genai chinas

25 de julio de 2025Noticias de hackerInteligencia artificial/privacidad de datos El análisis reciente de los datos empresariales sugiere que las herramientas de IA de generación desarrolladas en China a menudo son ampliamente utilizadas por los empleados de los Estados Unidos y el Reino Unido sin monitoreo o aprobación del equipo de seguridad. El estudio, realizado […]
Los fallas críticas de Mitel permiten los piratas informáticos que omiten los inicios de sesión y acceden completamente al sistema Mivoice MX-ONE

24 de julio de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Mitel ha publicado una actualización de seguridad para abordar fallas críticas de seguridad en el Mivoice MX-ONE, que permite a los atacantes evitar la protección de la autenticación. «Se ha identificado la vulnerabilidad de omisión de Auth en el componente del gerente de aprovisionamiento de Mitel […]
Fire Ant Exploit Vmware Hosts ESXi defectuidos y compromiso de vCenter entorno

24 de julio de 2025Ravi LakshmananVirtualización/Seguridad de la red La virtualización y la infraestructura de redes son atacadas por los actores de amenaza llamados hormigas de fuego como parte de una campaña cibernética a largo plazo. La actividad observada este año se está diseñando principalmente para infiltrarse en los entornos VMware ESXi y vCenter de […]
Dispositivo 469 infectado con malware Castleloader utilizando reposadores de github falsos y phishing de clickfix
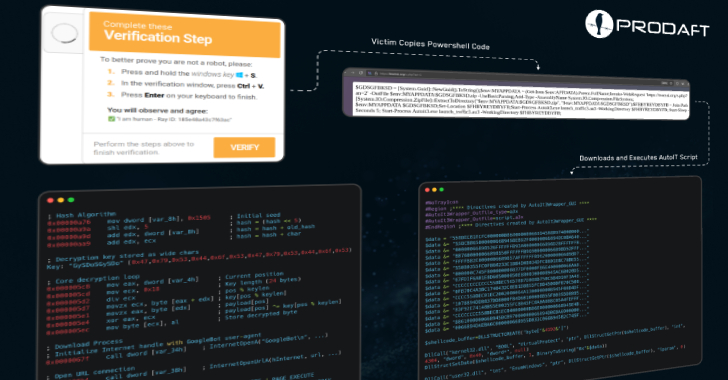
24 de julio de 2025Ravi LakshmananMalware/delito cibernético Los investigadores de ciberseguridad están arrojando luz sobre un nuevo y versátil cargador de malware llamado cargadores de castillos, utilizados en campañas que distribuyen una variedad de acero de información y troyanos de acceso remoto (ratas). La actividad emplea un ataque de phishing ClickFix con temática de CloudFlare […]