Las credenciales codificadas que se encuentran en HPE Instant en el dispositivo permiten el acceso al administrador
21 de julio de 2025Ravi LakshmananSeguridad de red/vulnerabilidades Hewlett-Packard Enterprise (HPE) ha publicado una actualización de seguridad para abordar fallas de seguridad críticas que afectan el punto de acceso instantáneo donde los atacantes pueden evitar la autenticación y obtener acceso administrativo al sistema sensible. La vulnerabilidad rastreada como CVE-2025-37103 tiene una puntuación CVSS de 9.8 […]
3,500 sitios web que han sido secuestrados en secreto para extraer la criptografía utilizando sigiloso JavaScript y WebSocket Tactics
21 de julio de 2025Ravi LakshmananSeguridad web/criptomoneda La nueva campaña de ataque, junto con los mineros de criptomonedas de JavaScript, viola más de 3.500 sitios web en todo el mundo, marcando el regreso de un ataque criptojacking basado en el navegador que alguna vez fue popularizado por cosas como Coinhive. El servicio se cerró después […]
CiCryPTHUB se dirige a los desarrolladores de Web3 que usan plataformas de IA falsas para implementar malware de robo
20 de julio de 2025Ravi LakshmananAI SEGURIDAD / Infente de Infentes El actor de amenaza de motivación financiera conocido como CiCryPThub (también conocido como Larva-208 y Water Gamayun) se atribuye a una nueva campaña dirigida a que los desarrolladores de Web3 se infecten con malware del robador de información. «Larva-208 utiliza plataformas de IA falsas […]
El día cero importante no remunerado se utilizará activamente y violará organizaciones globales mayores de 75 años.
20 de julio de 2025Ravi LakshmananDía cero/vulnerabilidad Las vulnerabilidades de seguridad críticas en los servidores de Microsoft SharePoint se han armado como parte de una campaña de explotación «activa y masiva». La falla de día cero rastreada como CVE-2025-53770 (puntaje CVSS: 9.8) se describe como una variante de CVE-2025-49706 (puntaje CVSS: 6.3). «El descenso de […]
Malware inyectado en un paquete de 6 npm después de que el token de mantenedor fue robado en un ataque de phishing
20 de julio de 2025Ravi LakshmananDevops/inteligencia de amenazas Los investigadores de ciberseguridad han advertido contra ataques de la cadena de suministro dirigido a paquetes comunes de NPM a través de campañas de phishing diseñadas para robar tokens NPM de los mantenedores de proyectos. Usando tokens capturados, publiqué los paquetes de versiones myary directamente en el […]
Los piratas informáticos explotan fallas críticas critsftp para obtener acceso de administrador en servidores no ganados

20 de julio de 2025Ravi LakshmananVulnerabilidad/inteligencia de amenazas Los fallas de seguridad críticas recientemente reveladas de CrushFTP están sujetas a una explotación agresiva en la naturaleza. Identificador CVE CVE-2025-54309 está asignado, y la vulnerabilidad tiene una puntuación CVSS de 9.0. «Si no se usa la función de proxy DMZ, 10.8.5 y 11.3.4_23 y 10.8.5 y […]
Las vastas herramientas de China extraen secretamente de SMS, datos GPS y teléfonos móviles confiscados.

18 de julio de 2025Ravi LakshmananSeguridad de monitoreo/móvil Los investigadores de ciberseguridad arrojan luz sobre una herramienta forense móvil utilizada por la aplicación de la ley china, llamada Massistant y recopilan información de dispositivos móviles incautados. La herramienta de piratería que se considera el sucesor de MFSocket es SDIC Intelligence Xiamen Information Co., Ltd, anteriormente […]
El grupo UNG0002 golpea a Hong Kong China en Pakistán usando archivos LNK y ratas en campaña gemela
18 de julio de 2025Ravi LakshmananCiber espía/malware Varios sectores en China, Hong Kong y Pakistán son atacados por grupos de actividad de amenazas rastreados como UNG0002 (también conocido como grupo desconocido 0002) como parte de una actividad de ciber espionaje más amplia. «Esta entidad de amenaza muestra una fuerte preferencia por el uso de archivos […]
Ivanti Zero-Days fue explotado para soltar MdifyLoader y lanzar un ataque de ataque de cobalto en la memoria
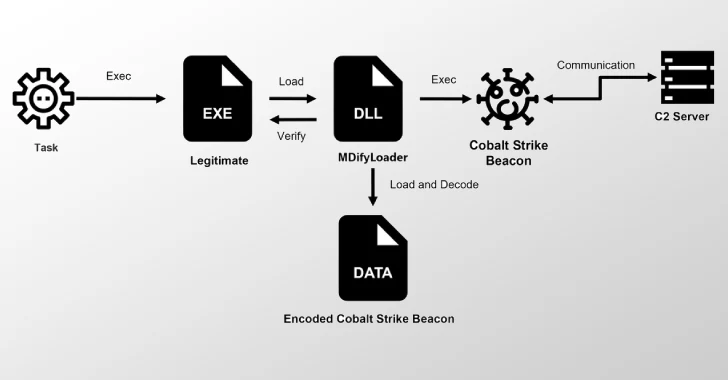
18 de julio de 2025Ravi LakshmananMalware/vulnerabilidades Los investigadores de ciberseguridad han revelado detalles de un nuevo malware llamado MdifyLoader, que se observó junto con ataques cibernéticos que aprovechan las fallas de seguridad de los electrodomésticos de Ivanti Connect Secure (ICS). Según un informe publicado hoy por JPCERT/CC, los actores de amenaza detrás de la explotación […]
Una falla crítica del kit de herramientas de contenedores nvidia permite la escalada de privilegios en los servicios de Cloud de IA
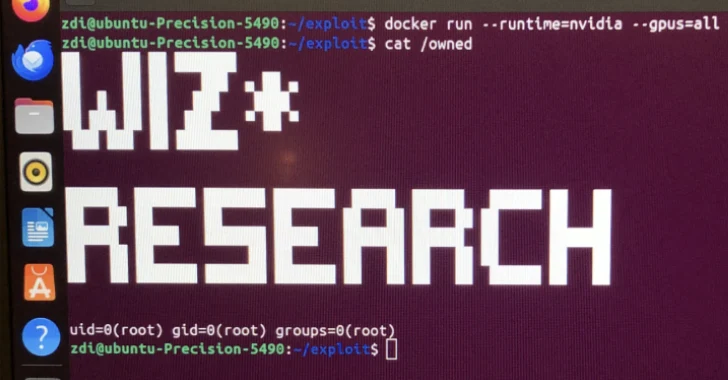
18 de julio de 2025Ravi LakshmananSeguridad en la nube / seguridad de IA Los investigadores de ciberseguridad han revelado una vulnerabilidad crítica de escape de contenedores en el kit de herramientas de contenedores NVIDIA. La vulnerabilidad rastreada como CVE-2025-23266 tiene una puntuación CVSS de 9.0 de 10.0. Tiene un nombre en código NVIDIAsAscape por la […]
CERT-UA utiliza LLM para campañas de phishing para descubrir malware Lamehug vinculado a Apt28
18 de julio de 2025Ravi LakshmananAtaques cibernéticos/malware El Equipo de Respuesta a Emergencias de la Computadora de Ucrania (CERT-UA) ha revelado detalles de una campaña de phishing diseñada para proporcionar pez glitter glitter, el nombre en código de malware. «Una característica clara de LameHug es el uso de LLM (modelo de lenguaje grande), que se […]
Google demanda 25 compañías chinas a través de Badbox 2.0 Botnet que afecta a 10 m dispositivos Android

18 de julio de 2025Ravi LakshmananSeguridad de botnet/red Google anunció el jueves que está siguiendo acciones legales en el Tribunal Federal de Nueva York contra 25 individuos o entidades no identificadas en China que supuestamente operan la infraestructura de poder de BotBox 2.0 Botnet y Housing. «El Badbox 2.0 Botnet ha comprometido más de 10 […]