Por qué los líderes de TI deberían repensar las copias de seguridad en la era del ransomware
A medida que se detiene y se intensifica la confusión, los equipos de TI están cambiando su enfoque más allá de simplemente respaldar los datos y mantener las operaciones durante el incidente. Uno de los impulsores clave detrás de este cambio es la creciente amenaza de ransomware, que continúa evolucionando tanto en frecuencia como en […]
Los piratas informáticos usan el repositorio de GitHub para alojar el malware amadey y los robadores de datos y los filtros de derivación
17 de julio de 2025Ravi LakshmananMalware/Ingeniería Social Como parte de una campaña observada en abril de 2025, los actores de amenaza aprovechan los repositorios públicos de GitHub para organizar cargas útiles maliciosas y distribuirlas a través de Amadey. «Los operadores de Maas (malware como servicio) han alojado cargas útiles, herramientas y complementos amadey utilizando cuentas […]
Los piratas informáticos explotan fallas en el servidor Apache HTTP para implementar el minero de criptomonedas de Linuxsys
17 de julio de 2025Ravi LakshmananCriptomonedas/vulnerabilidad Los investigadores de ciberseguridad han descubierto una nueva campaña que ofrece mineros de criptomonedas llamados Linuxsys, aprovechando fallas de seguridad conocidas que afectan a los servidores Apache HTTP. La vulnerabilidad en cuestión es CVE-2021-41773 (puntaje CVSS: 7.5). Esta es una vulnerabilidad transversal pasada de alta fuerza en Apache HTTP […]
Europol destruye el grupo hacktivista vinculado a los ataques DDoS contra Ucrania

Las operaciones internacionales coordinadas por Europol interrumpen la infraestructura de un grupo hacktivista ruso conocido como Non -Mame057 (16), que se asocia con una serie de ataques de denegación de servicio distribuido (DDoS) contra Ucrania y sus aliados. Esta acción ha desmantelado la mayoría de la infraestructura del servidor central del grupo y más de […]
Lo que los líderes de seguridad necesitan saber en 2025
El panorama de las amenazas modernas requiere que los equipos de seguridad empresarial piensen y actúen más allá de las medidas tradicionales de ciberseguridad que son puramente pasivas y reactivas, y con mayor frecuencia ineficaz contra las nuevas amenazas y los sofisticados actores de amenazas. La priorización de ciberseguridad significa implementar medidas más proactivas, adaptativas […]
Los piratas informáticos chinos apuntan a huelgas de cobalto y puertas traseras personalizadas en el sector de semiconductores de Taiwán
La industria de semiconductores de Taiwán ha sido el objetivo de una campaña de phishing de lanza llevada a cabo por tres actores amenazantes patrocinados por China. “Los objetivos de estas campañas variaron desde organizaciones involucradas en la fabricación, diseño y pruebas de semiconductores y circuitos integrados, una amplia gama de entidades de cadena de […]
Cisco advierte sobre fallas críticas de ISE, permitiendo a los atacantes no certificados ejecutar el código de ruta
17 de julio de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Cisco ha revelado una nueva vulnerabilidad de máxima seguridad que afecta al motor de servicios de identidad (ISE) y al conector de identidad pasivo de Cisco ISE (ISE-PIC). Este inconveniente, rastreado como CVE-2025-20337, es similar a CVE-2025-20281, que tiene una puntuación CVSS de 10.0 y fue […]
Los hackers aprovechan a los equipos de Microsoft para difundir el malware Mathambuchas 3.0 a las empresas específicas
16 de julio de 2025Ravi LakshmananInteligencia/vulnerabilidad de amenazas Los investigadores de ciberseguridad están marcando una nueva variante de un cargador de malware conocido llamado Matanbuchus, que empaca características clave para mejorar el sigilo y evitar la detección. Matanbuchus es el nombre dado para proporcionar malware como un servicio (MAAS) que podría servir como un conducto […]
Dispositivo de serie SMA 100 de pared sónico totalmente parcheado con Backdoor de UNC6148 de Step RootKit
Se ha observado un clúster de actividad de amenazas y está dirigido a un dispositivo de serie móvil SonicWall Secure de vida (SMA) totalmente parcheado como parte de una campaña diseñada para abandonar las puertas traseras llamada Overstep. La actividad maliciosa que data al menos hasta octubre de 2024 se atribuye a un grupo que […]
Los ataques de DMSA dorados críticos en Windows Server 2025 permiten ataques de dominio cruzado y acceso permanente
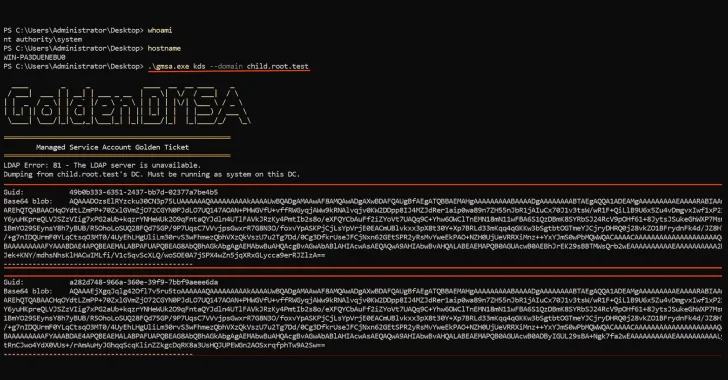
16 de julio de 2025Ravi LakshmananSeguridad de Windows Server / Enterprise Los investigadores de ciberseguridad han revelado lo que dicen que es un «defecto de diseño significativo» en la cuenta delegada de servicio administrado (DMSA) introducido en Windows Server 2025. «Este defecto puede causar ataques impactantes, permitiendo el movimiento lateral de dominio cruzado, lo que […]
Los agentes de IA actúan como empleados con acceso a la raíz: aquí le mostramos cómo recuperar el control

16 de julio de 2025Noticias de hackerSeguridad de gestión de identidad / AI La fiebre del oro AI está encendida. Pero sin seguridad de identidad, todas las implementaciones son puertas abiertas. La mayoría de las organizaciones protegen la IA nativa como aplicaciones web, pero actúan como empleados junior con acceso raíz y sin gerente. De […]
Profundo falso. Reclutador falso. CFO Clone – Aprenda a detener los ataques impulsados por la IA en tiempo real

16 de julio de 2025Noticias de hackerDetección de seguridad/fraude de IA El ataque a la ingeniería social ha entrado en una nueva era. Y son rápidos, inteligentes y profundamente personalizados. No son solo correos electrónicos sospechosos en su carpeta de spam. Los atacantes de hoy imitan a los ejecutivos, secuestran canales sociales, crean sitios web, […]