La nueva variante de variante de malware Konfety evita la detección manipulando los APK y el código dinámico
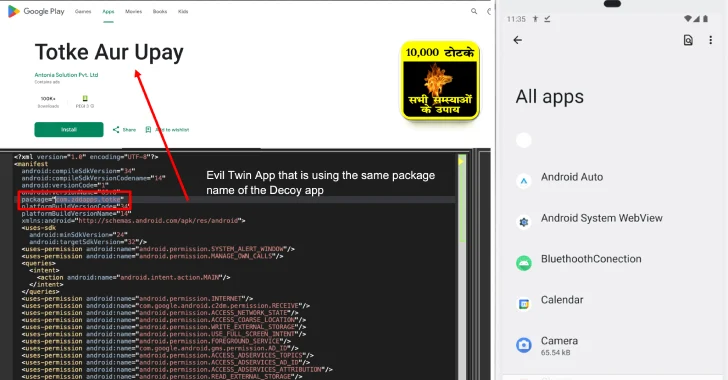
Los investigadores de ciberseguridad han descubierto una nueva variante sofisticada de malware Android conocido llamado Konfety, que utiliza técnicas gemelas malvadas para permitir el fraude publicitario. El enfoque sórdido esencialmente involucra un escenario en el que dos variantes de una aplicación comparten el mismo nombre del paquete. La aplicación benigna «señuelo» alojada por Google Play […]
Google emite CVE-2025-6558 actualización de Chrome crucial para exploits salvajes y activos
16 de julio de 2025Ravi LakshmananSeguridad del navegador / día cero El martes, Google lanzó soluciones para seis problemas de seguridad en el navegador web Chrome. La vulnerabilidad de alta resistencia en cuestión es CVE-2025-6558 (puntaje CVSS: 8.8). Esto se describe como una verificación incorrecta de los ángulos del navegador y la entrada no confiable […]
Google AI «Big Sleep» detiene la explotación de vulnerabilidades críticas de SQLite antes de la ley de hackers

16 de julio de 2025Ravi LakshmananSeguridad/vulnerabilidad de IA Google reveló el martes que su marco de descubrimiento de vulnerabilidad asistido por el modelo de lenguaje grande (LLM) descubrió fallas de seguridad en el motor de la base de datos de código abierto de SQLite antes de ser explotado en la naturaleza. La vulnerabilidad rastreada como […]
El ataque DDoS de medición ultra volumen ha alcanzado récord de 7.3 TBP y se dirige a los principales sectores globales

15 de julio de 2025Ravi LakshmananSeguridad de botnet/red Cloudflare dijo el martes que mitigó un ataque de denegación de servicio (DDoS) distribuido de 7.3 millones en el segundo trimestre de 2025, reduciendo significativamente su ataque de 20 millones de DDoS, que perdió en el último trimestre. «En general, el segundo trimestre de 2025 vio un […]
El recién lanzado Global Group RAAS ampliará las operaciones con herramientas de negociación impulsadas por IA

Los investigadores de ciberseguridad han arrojado luz sobre una nueva operación de ransomware (RAAS), llamado un grupo global que se dirige a una amplia gama de sectores en Australia, Brasil, Europa y Estados Unidos desde su aparición a principios de junio de 2025. Global Group ha sido promovido en el Foro RAMP4U por un actor […]
El malware hagybeacon respaldado por el estado utiliza AWS Lambda para robar datos del gobierno asiático SE
15 de julio de 2025Ravi LakshmananInteligencia cibernética de espía/amenaza Las organizaciones gubernamentales en el sudeste asiático están apuntando a nuevas campañas destinadas a recopilar información confidencial utilizando puertas de ventanas previamente indocumentadas. Esta actividad es rastreada por Palo Alto Networks Unit 42, donde «Cl» representa «clúster» y «sta», «cl» representa «motivación para la responsabilidad estatal», […]
Cómo proteger el acceso de identidad invisible
15 de julio de 2025Noticias de hackerGestión de automatización/riesgos Los agentes de IA están comprometidos a automatizar todo, desde ajustes financieros hasta respuesta a incidentes. Sin embargo, cada vez que un agente de IA gira un flujo de trabajo, debe autenticarse en algún lugar. A menudo, utiliza una clave API de alto privilegio, token OAuth […]
El código de código abierto de Asyncrat causa un aumento en las variantes de malware peligrosas en todo el mundo
Los investigadores de ciberseguridad muestran la evolución del acceso remoto ampliamente utilizado llamado Asyncrat, que se lanzó por primera vez en GitHub en enero de 2019 y desde entonces ha servido como base para varias otras variaciones. «Asyncrat ha solidificado su posición como piedra angular del malware moderno y como una amplia amenaza que se […]
El hacker norcoreano inunda el registro de NPM con el malware XorIndex en la campaña de ataque en curso

15 de julio de 2025Ravi LakshmananMalware/seguridad web Los actores de amenaza de Corea del Norte vinculados a la campaña de entrevistas infecciosas han publicado otro conjunto de 67 paquetes maliciosos en el registro de NPM, destacando sus intentos continuos de envenenar el ecosistema de código abierto a través de ataques de cadena de suministro de […]
Sospechoso inusual: Git Repos
14 de julio de 2025Noticias de hackerGestión secreta / seguridad SaaS El phishing y el ransomware dominan los titulares, pero otro riesgo grave sigue en silencio para la mayoría de las empresas. El riesgo de crear silenciosamente el acceso a la sombra en el sistema central GIT es la columna vertebral del desarrollo moderno de […]
La nueva variante de rata de bloqueo basada en PHP se dirige a múltiples industrias utilizando mecanismos de entrega de archivo de archivos
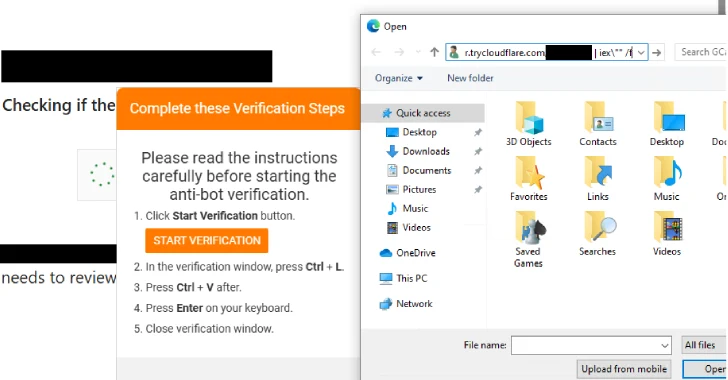
14 de julio de 2025Ravi LakshmananMalware/seguridad web Los actores de amenaza detrás del grupo de ransomware de enclavamiento desbloquearon una nueva variante PHP de Trojan de acceso remoto a medida (RAT) como parte de una amplia gama de campañas utilizando una variante ClickFix llamada FileFix. «Desde mayo de 2025, se han observado actividades relacionadas con […]
Scattered Spider Arrests, Car Exploits, macOS Malware, Fortinet RCE and More

In cybersecurity, precision matters—and there’s little room for error. A small mistake, missed setting, or quiet misconfiguration can quickly lead to much bigger problems. The signs we’re seeing this week highlight deeper issues behind what might look like routine incidents: outdated tools, slow response to risks, and the ongoing gap between compliance and real security. […]