CBI suspende £ 390k de asistencia técnica del Reino Unido fraude y arresta a agentes clave en Noida Call Center

14 de julio de 2025Ravi LakshmananCibercrimen/aplicación de la ley La Oficina Central de Investigación de la India (CBI) ha anunciado que ha tomado medidas para desmantelar lo que dijo que era un sindicato de delito cibernético transfronterizo que llevó a cabo estafas de asistencia técnica «sofisticadas» dirigidas a ciudadanos en Australia y el Reino Unido. […]
La vulnerabilidad de ESIM en la tarjeta EUICC de Kigen expone miles de millones de dispositivos IoT a ataques maliciosos

14 de julio de 2025Ravi LakshmananSeguridad móvil/vulnerabilidad Los investigadores de ciberseguridad han descubierto nuevas técnicas de piratería que aprovechan las debilidades de la tecnología ESIM utilizada en los teléfonos inteligentes modernos y ponen a los usuarios con un riesgo grave. Este problema afecta las tarjetas Kigen EUICC. Según el sitio web de la compañía irlandesa, […]
La nueva variante de ataque de Rowhammer degrada los modelos IA en las GPU de NVIDIA
12 de julio de 2025Ravi LakshmananSeguridad/vulnerabilidad de IA NVIDIA insta a los clientes a habilitar los códigos de corrección de errores a nivel de sistema (ECCS) como una defensa contra las variantes probadas de ataque de Rowhammer contra las unidades de procesamiento de gráficos (GPU). «El riesgo de explotación exitosa de un ataque de Rowhammer […]
Más de 600 aplicaciones de Laravel expuestas a la ejecución del código remoto debido a la aplicación de la aplicación en Github
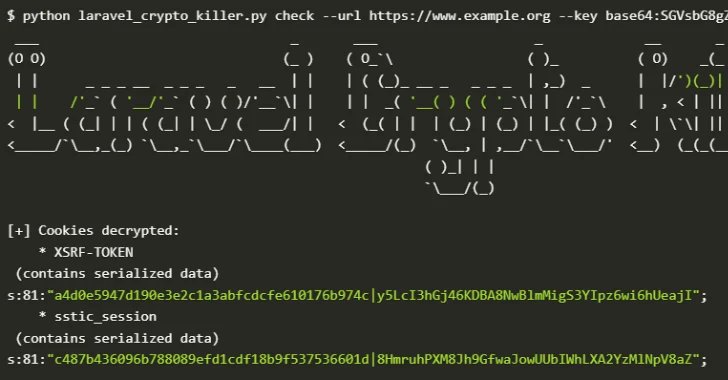
Los investigadores de ciberseguridad armaron Layave App_Keys, que están filtrando Laravel App_Keys, para descubrir serios problemas de seguridad que permiten que cientos de aplicaciones obtengan capacidades de ejecución de código remoto. «La App_Key de Laravel, esencial para encriptar datos confidenciales, a menudo se publica (en Github, por ejemplo)», dice Gitguardian. «Si un atacante accede a […]
Fortinet libera parches para defectos de inyección SQL importantes en Fortiweb (CVE-2025-25257)

11 de julio de 2025Ravi LakshmananA NOSOTROS Fortinet ha lanzado soluciones para fallas de seguridad críticas que afectan a Fortiweb. Esto permite que un atacante no autorizado ejecute comandos de base de datos arbitrarios en la instancia confidencial. Seguimiento como CVE-2025-25257, la vulnerabilidad tiene una puntuación CVSS de 9.6 de 10.0. La neutralización inapropiada de […]
La vulnerabilidad de Bluetooth de PerfektBlue expone millones de vehículos a la ejecución de código remoto

Los investigadores de ciberseguridad han descubierto un conjunto de cuatro fallas de seguridad en la pila Bluetooth de Bluesdk de OpenSynergy. Una vulnerabilidad llamada PEFEKTBLUE se crea juntas como una cadena de exploit para ejecutar cualquier código en automóviles de al menos tres fabricantes de automóviles principales, Mercedes-Benz, Volkswagen y Scoder, según PCA Cyberseguity (anteriormente […]
Protección de datos en la era de la IA

11 de julio de 2025Noticias de hackerSeguridad de datos/Seguridad empresarial Informe de riesgo de datos 2025: las empresas enfrentan un riesgo de pérdida de datos potencialmente grave de las herramientas de combustible de inteligencia artificial. Ayuda a adoptar un enfoque unificado y impulsado por la IA para la seguridad de los datos. A medida que […]
Vulnerabilidad del servidor FTP de ala crítica (CVE-2025-47812)

11 de julio de 2025Ravi LakshmananAtaques cibernéticos/vulnerabilidad Según Huntress, el defecto de seguridad revelado más reciente que afecta a los servidores FTP de ala está sujeto a una explotación agresiva en la naturaleza. La vulnerabilidad rastreada como CVE-2025-47812 (puntaje CVSS: 10.0) es un caso de manejo inadecuado de bytes nulos (‘\ 0’) en la interfaz […]
Resurgies de ransomware Pay2Key respaldado por Irán

El ransomware respaldado por Irán (RAAS) llamado Pay2Key Reurfaces a raíz del conflicto Israel-Irán-Estados Unidos el mes pasado, ofreciendo mayores pagos a los ciberdelincuentes lanzando ataques contra Israel y los Estados Unidos El esquema de motivación financiera que actualmente opera bajo el apodo Pay2Key.i2p está calificado como vinculado a un grupo de piratería rastreado como […]
CISA agrega Citrix NetScaler CVE-2025-5777 al catálogo de KEV como una empresa de destino activo de exploit
La Agencia de Seguridad de Ciberseguridad e Infraestructura de los Estados Unidos (CISA) agregó el jueves un defecto crítico de seguridad que afectaba al Citrix Netscaler ADC, y su puerta de entrada a su conocido catálogo de vulnerabilidad explotada (KEV) confirmó oficialmente que la vulnerabilidad ha sido armada en la naturaleza. El inconveniente del problema […]
Una vulnerabilidad crítica de MCP-Remote permite la ejecución de código remoto, que afecta a más de 437,000 descargas
10 de julio de 2025Ravi LakshmananSeguridad de vulnerabilidad / IA Los investigadores de ciberseguridad han descubierto una vulnerabilidad crítica en los proyectos remotos de MCP de código abierto que podrían dar lugar a la ejecución de cualquier comandos del sistema operativo (OS). La vulnerabilidad rastreada como CVE-2025-6514 tiene una puntuación CVSS de 9.6 de 10.0. […]
Los juegos falsos y las compañías de IA empujan el malware a los usuarios de criptomonedas a través de Telegram y Discord

10 de julio de 2025Ravi LakshmananCriptomoneda/cibercrimen Los usuarios de criptomonedas son el objetivo de campañas de ingeniería social en curso que emplean nuevas empresas falsas para descargar malware que pueden consumir activos digitales de los sistemas Windows y MacOS. «Estas operaciones maliciosas se han realizado utilizando empresas de IA, juegos y Web3 con cuentas de […]