Los defectos de registro VSX de Abierto Critical exponen a millones de desarrolladores a ataques de la cadena de suministro

26 de junio de 2025Ravi LakshmananCódigo abierto/vulnerabilidad Los investigadores de ciberseguridad han revelado una vulnerabilidad crítica en el registro Open VSX («Open-VSX (.) Org»). «La vulnerabilidad permite a los atacantes tomar el control total de todo el mercado de expansión, lo que les permite tener un control total sobre millones de máquinas de desarrolladores», dijo […]
Los defectos críticos de RCE en Cisco ISE e ISE-PIC permiten a los atacantes no certificados obtener acceso a la raíz
26 de junio de 2025Ravi LakshmananVulnerabilidades, seguridad de red Cisco ha publicado una actualización para abordar dos defectos de seguridad máximos: el motor de servicios de identidad (ISE) y el ISE Passive Identity Connector (ISE-PIC). Vulnerabilidades asignadas a los identificadores CVE CVE-2025-20281 y CVE-2025-20282 tienen una puntuación CVSS de 10.0. La explicación del defecto está […]
El nuevo método FileFix aparece como una amenaza después de un aumento del 517% en los ataques de ClickFix

26 de junio de 2025Ravi LakshmananAnálisis de ataques cibernéticos/malware Según los datos de ESET, las tácticas de ingeniería social de ClickFix como vectores de acceso iniciales que utilizan la validación de captura falsa aumentaron en un 517% entre la segunda mitad de 2024 y la primera mitad de este año. «La lista de amenazas lideradas […]
¿Por qué la protección incorporada en la resiliencia de datos moderna no es suficiente?

La adopción de SaaS está aumentando rápidamente y la resiliencia no continúa caminando La plataforma SaaS ha revolucionado la forma en que operan las empresas. Simplifique la colaboración, acelere la implementación y reduzca la sobrecarga de la gestión de su infraestructura. Pero a medida que se elevan, hay suposiciones sutiles y peligrosas. La conveniencia de […]
Hacker iraní APT35 dirigido a expertos técnicos israelíes en ataques de phishing con IA

26 de junio de 2025Ravi LakshmananCiber espía/malware El grupo de piratería patrocinado por el estado iraní asociado con la Fuerza de Seguridad Revolucionaria Islámica (IRGC) está vinculado a una campaña de phishing de lanza dirigida a periodistas, expertos en ciberseguridad conocidos y profesores de informática israelíes. «En algunas de estas campañas, los atacantes que fingieron […]
Los ciberdelincuentes están aprovechando las herramientas de código abierto para comprometer las instituciones financieras en África
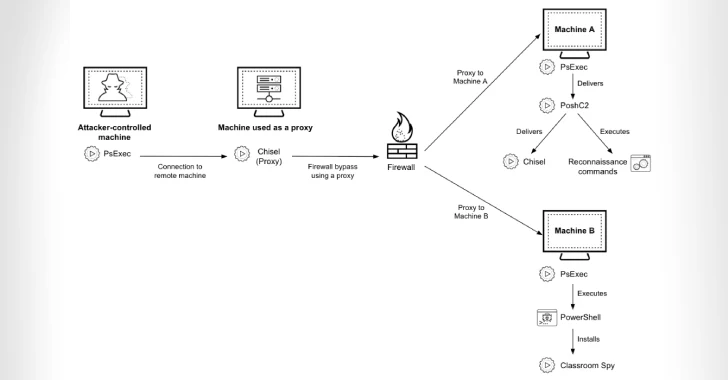
26 de junio de 2025Ravi LakshmananInteligencia de amenazas/ransomware Los investigadores de ciberseguridad han estado llamando la atención sobre una serie de ataques cibernéticos dirigidos a organizaciones financieras africanas desde al menos julio de 2023, utilizando una combinación de herramientas públicas y de código abierto para mantener el acceso. Palo Alto Networks Unit 42 se refiere […]
CISA agrega 3 defectos al catálogo de KEV, afectando a Ami Megarac, D-Link y Fortinet

26 de junio de 2025Ravi LakshmananSeguridad de vulnerabilidad/firmware La Agencia de Seguridad de Ciberseguridad e Infraestructura de los Estados Unidos (CISA) agregó tres fallas de seguridad el miércoles. Cada uno influyó en el enrutador DIR-859 de AMI DIR-859 y Fortinet Fortios, y se agregó al catálogo de vulnerabilidades explotadas (KEV) conocidos basado en evidencia de […]
WhatsApp agrega resúmenes de mensajes con AI para avances previos de chat más rápidos

26 de junio de 2025Ravi LakshmananInteligencia artificial/protección de datos La popular plataforma de mensajería WhatsApp ha agregado una nueva función basada en IA que aprovecha la meta AI de solución interna para resumir mensajes no leídos en el chat. Llamado un resumen de mensajes, esta característica actualmente se está implementando en inglés para los usuarios […]
La vulnerabilidad de Noauth todavía afecta al 9% de las aplicaciones de Microsoft Entra Saas dos años después del descubrimiento
25 de junio de 2025Ravi LakshmananSeguridad/vulnerabilidades de SaaS Una nueva investigación revela los riesgos continuos de las debilidades de seguridad conocidas en la identificación de Entra de Microsoft, lo que permite a los actores maliciosos lograr adquisiciones de cuentas con aplicaciones de software confidencial (SaaS). La compañía de seguridad de identidad Semperis ha encontrado en […]
Citrix publica un parche de emergencia para CVE-2025-6543 utilizada activamente en NetScaler ADC

25 de junio de 2025Ravi LakshmananVulnerabilidad/Seguridad de la red Citrix ha lanzado una actualización de seguridad para abordar los defectos críticos que afectan los ADC Netscaler que se dice que Wild ha explotado. El puntaje CVSS para vulnerabilidades rastreado como CVE-2025-6543 es 9.2 de un máximo de 10.0. Se describe como un caso de desbordamiento […]
Un defecto en Citrix Bleed 2 permite el robo de tokens. SAP GUI tiene fallas en el riesgo de exposición a datos confidenciales
25 de junio de 2025Ravi LakshmananPrivacidad de datos/vulnerabilidad Los investigadores de seguridad cibernética han detallado dos fallas de seguridad actualmente parcheados en la interfaz de usuario gráfico de SAP (GUI) para Windows y Java. Las vulnerabilidades rastreadas como CVE-2025-0055 y CVE-2025-0056 (puntaje CVSS: 6.0) fueron parcheados por SAP como parte de la actualización mensual de […]
El grupo hacktivista pro-iraní filtra récords personales del juego de Arabia Saudita 2024
Los registros personales de miles de personas supuestamente vinculados a atletas y visitantes del juego de Arabia Saudita son publicados en línea por un grupo de hacktivistas en Pruilla llamado Cyberfatta. El regreso de la compañía de seguridad cibernética dijo que la violación se anunció en Telegram en forma de un vertedero de base de […]