Identity Lifecycle Management Wasn’t Built for AI Agents
Identity lifecycle management was architected around a person with an employment record, a manager, and a departure date. AI agents have none of those. As autonomous principals proliferate across enterprise environments, the governance model built for humans develops structural blind spots that traditional IGA tools weren’t designed to detect. This guide covers where that model […]
El agente de IA explota Langflow RCE para automatizar los ataques de ransomware a bases de datos
La empresa de seguridad Sysdig ha anunciado el descubrimiento de lo que parece ser el primer ataque de ransomware ejecutado de principio a fin por un agente de IA. El equipo de investigación de amenazas de la compañía apodó al operador «JADEPUFFER» y dijo que su extenso modelo de lenguaje manejaba toda la tarea de […]
Robo de credenciales de FortiBleed asociado con operaciones de INC y Lynx Ransomware
Ravi Lakshmanan2 de julio de 2026Seguridad de red/ransomware Se cree que la campaña FortiBleed con motivación financiera recientemente descubierta es el resultado de una operación de ransomware INC y Lynx, lo que indica que las credenciales verificadas y robadas estaban destinadas a intrusiones posteriores. «Descubrimos que los operadores involucrados en la infraestructura de FortiBleed estaban […]
El nuevo ChocoPoC RAT apunta a investigadores de vulnerabilidades a través de repositorios de exploits PoC falsos
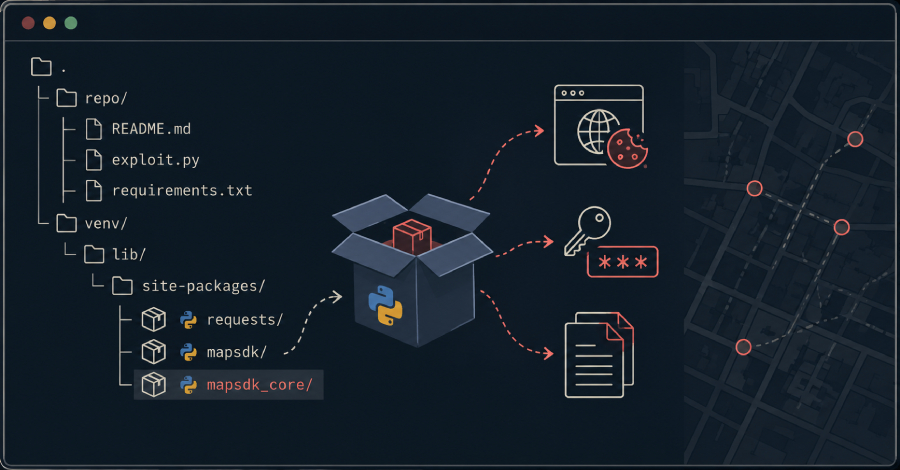
Los atacantes ocultan troyanos que roban datos en códigos de explotación falsos dirigidos a personas que se ganan la vida cazando errores. El malware, llamado ChocoPoC, se mueve dentro de un repositorio de prueba de concepto (PoC) de Python en GitHub que pretende explotar un nuevo CVE. La ejecución de uno elimina silenciosamente las contraseñas […]
SharePoint RCE CVE-2026-45659 agregado a CISA KEV después de ser explotado activamente
Rabi Lakshmanan2 de julio de 2026Inteligencia sobre vulnerabilidades/amenazas La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) agregó el miércoles una falla de alta gravedad que afecta a Microsoft SharePoint Server a su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa. Esta vulnerabilidad, registrada como CVE-2026-45659 (puntuación CVSS: 8,8), […]
Una falla sin parchear en el servidor de repositorio de Argo CD podría permitir a los atacantes apoderarse de los clústeres de Kubernetes
Swati Khandelwal1 de julio de 2026Kubernetes/Seguridad del servidor Argo CD, una herramienta ampliamente utilizada para implementar software en Kubernetes, tiene una falla sin parchear en su componente de servidor de repositorio que permite a atacantes no autenticados ejecutar código siempre que puedan llegar a los puertos de red internos del componente. Synacktiv, que descubrió el […]
El sospechoso de Scattered Spider, de 19 años, es extraditado a Estados Unidos por cargos de piratería informática
Swati Khandelwal1 de julio de 2026Cibercrimen/ransomware El Departamento de Justicia de Estados Unidos anunció el 1 de julio que un adolescente acusado de ser parte del grupo de hackers Scattered Spider ha sido extraditado de Finlandia para enfrentar cargos estadounidenses de conspiración, invasión de propiedad intelectual y fraude. Peter Stokes, de 19 años, con doble […]
El sitio de software contaminado con SEO explota ScreenConnect para implementar AsyncRAT
Ravi Lakshmanan1 de julio de 2026Intoxicación por malware/SEO Atacantes desconocidos están aprovechando la herramienta de acceso remoto ScreenConnect como método para implementar y ejecutar AsyncRAT. Kaspersky Lab dijo que la actividad era parte de una campaña «a gran escala, multidominio y multilenguaje» para distribuir archivos de instalación maliciosos alojados en sitios web falsificados. Estos instaladores […]
La cadena de malware VEIL#DROP utiliza la plataforma Blogger para distribuir PureLogs Stealer
Los investigadores de ciberseguridad han señalado una nueva cadena de ataques de entrega de malware en varias etapas que utiliza ingeniería social y páginas de Blogger para entregar una herramienta de robo de información llamada PureLogs. En Securonix, esta actividad tiene el nombre en código VEIL#DROP. Se sospecha que la carga útil inicial se distribuyó […]
El troyano bancario Ousaban ataca a los usuarios del banco Iberia con un señuelo de PDF falso
Un troyano bancario brasileño llamado Ousaban está dirigido a usuarios de Windows que realizan operaciones bancarias en España y Portugal. FortiGuard Labs de Fortinet identificó esta campaña en mayo de 2026. Abre un PDF de phishing disfrazado de archivo corrupto, comprueba si el visitante se encuentra realmente en España o Portugal y oculta la carga […]
Adobe parchea 7 fallas CVSS 10.0 en ColdFusion y Campaign Classic
Ravi Lakshmanan1 de julio de 2026Inteligencia artificial/vulnerabilidades Adobe ha lanzado parches para múltiples fallas de seguridad de máxima gravedad que afectan a Adobe ColdFusion y Adobe Campaign Classic. La actualización de ColdFusion «resuelve vulnerabilidades críticas que podrían conducir a la ejecución de código arbitrario, escalada de privilegios, lectura de sistemas de archivos arbitrarios o eludir […]
Una falla crítica en los cursores podría permitir que la inyección rápida escape de la zona de pruebas y ejecute comandos
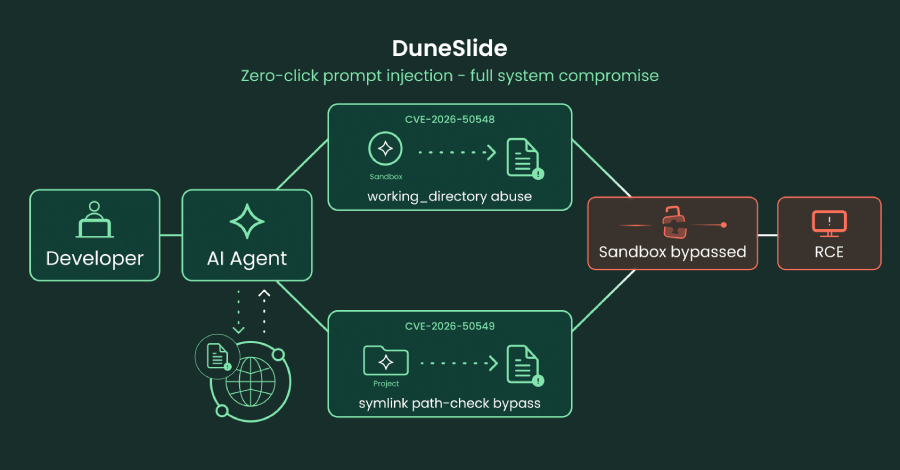
Swati Khandelwal1 de julio de 2026Codificación/vulnerabilidades de IA Dos fallas en Cursor, un editor de código de IA, podrían permitir que un único mensaje simple evite el entorno seguro del editor y ejecute comandos arbitrarios en la computadora de un desarrollador. No hay que hacer clics ni casillas de aprobación que ignorar. Cato AI Labs […]