La falla Progress Kemp LoadMaster Pre-Auth RCE enfrenta intentos de explotación activa
Rabi Lakshmanan1 de julio de 2026Vulnerabilidad/Seguridad de la red Según un aviso de la Unidad de Respuesta a Amenazas (TRU) de eSentire, recientemente se reveló una falla de seguridad crítica que afecta a Progress Kemp LoadMaster y actualmente se está explotando activamente. Una empresa canadiense de ciberseguridad anunció que ha identificado un intento de explotación […]
El ransomware de navegador generado por IA explota la API de Chromium en Windows y Android
Los investigadores de ciberseguridad han detectado un nuevo artefacto de malware generado con DeepSeek. El artefacto construyó una ruta de ataque novedosa que combinaba «conceptos de malware de navegador poco realistas con funcionalidades de navegador del mundo real», convirtiéndolo en una técnica de ransomware funcional que se ejecuta completamente dentro del navegador en dispositivos Windows […]
La brecha entre conciencia y resiliencia
Las organizaciones son más conscientes que nunca de los riesgos cibernéticos. Pero traducir esa conciencia en resiliencia operativa es más difícil que nunca. La Evaluación de Ciberseguridad de Bitdefender de 2026 confirma que este es el caso y revela una serie de sorprendentes inconsistencias en los hallazgos de este año. A continuación se muestran algunos […]
Microsoft acelera la transición de la criptografía poscuántica hasta 2029
Ravi Lakshmanan1 de julio de 2026Computación cuántica/cifrado Microsoft anunció el martes que está acelerando su hoja de ruta de seguridad cuántica, diciendo que los avances tecnológicos en la computación cuántica han hecho imperativo reemplazar los estándares de cifrado existentes antes de lo esperado. «Los avances en la investigación y el desarrollo cuánticos han cambiado el […]
La okupación fantasma utiliza dominios de alucinación de IA para phishing y malware
Un gran modelo de lenguaje sigue inventando direcciones web que no existen. Los atacantes comenzaron a comprar estos dominios ficticios antes que otros y a alojar allí páginas de phishing para captar el tráfico dirigido por sus herramientas de inteligencia artificial. La Unidad 42 de Palo Alto Networks llama a este truco “ocupación fantasma”, y […]
Anthropic restaura Claude Fable 5 después de que Estados Unidos levantara las restricciones a la exportación relacionadas con el jailbreak
Anthropic vuelve a traer Claude Fable 5 online en todo el mundo. El 30 de junio, el Departamento de Comercio de Estados Unidos levantó las restricciones a las exportaciones que había impuesto a Fabre y su hermano más controlado, Mythos 5, aproximadamente dos semanas y media antes. Fable 5 regresa a los usuarios el miércoles […]
La aplicación de contraseña de Azure CLI llega al menos a 78 cuentas de Microsoft en más de 81 millones de intentos
Ravi Lakshmanan1 de julio de 2026Seguridad de contraseña/seguridad en la nube Los investigadores de ciberseguridad han advertido sobre un «ataque de pulverización de contraseñas automatizado, continuo y a gran escala» dirigido a la interfaz de línea de comandos (CLI) de Azure de Microsoft, con docenas de cuentas comprometidas en el proceso. Según Huntress, esta actividad […]
Los investigadores analizan 3000 cargas útiles de ClickFix en vivo y exponen la entrega de malware impulsada por API
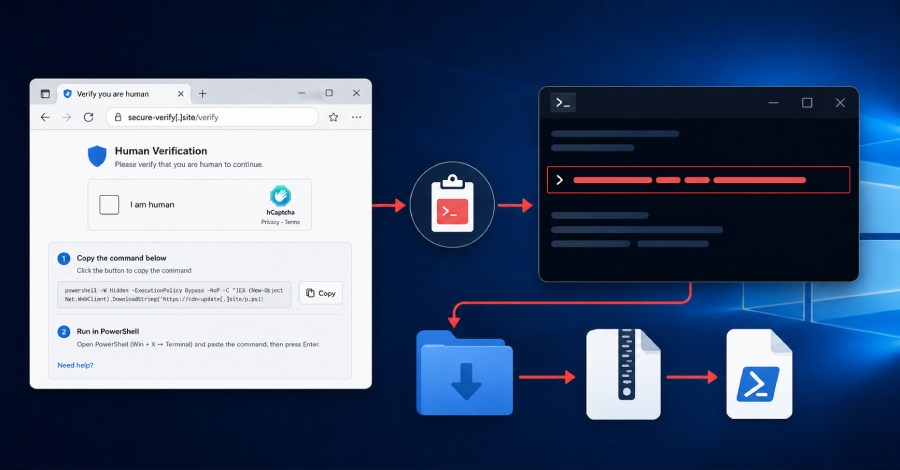
ClickFix está haciendo crecer secretamente las oficinas administrativas con trucos que engañan a las personas para que ejecuten malware manualmente. Según un nuevo estudio, los comandos maliciosos detrás de las páginas falsas de «demuestra que eres humano» fueron distribuidos por un servidor basado en API que entregaba a cada visitante el mismo malware con un […]
Citrix parchea seis fallas de NetScaler que provocan lecturas de archivos y denegación de servicio
Ravi Lakshmanan1 de julio de 2026Vulnerabilidades/Seguridad Empresarial Citrix lanzó el martes actualizaciones de seguridad para abordar múltiples fallas en NetScaler ADC (anteriormente Citrix ADC) y NetScaler Gateway (anteriormente Citrix Gateway). Un atacante podría aprovechar estas fallas para leer fácilmente archivos arbitrarios o provocar una condición de denegación de servicio (DoS). Las vulnerabilidades se enumeran a […]
Microsoft advierte que un agente de IA podría filtrar datos debido a una descripción maliciosa de una herramienta MCP
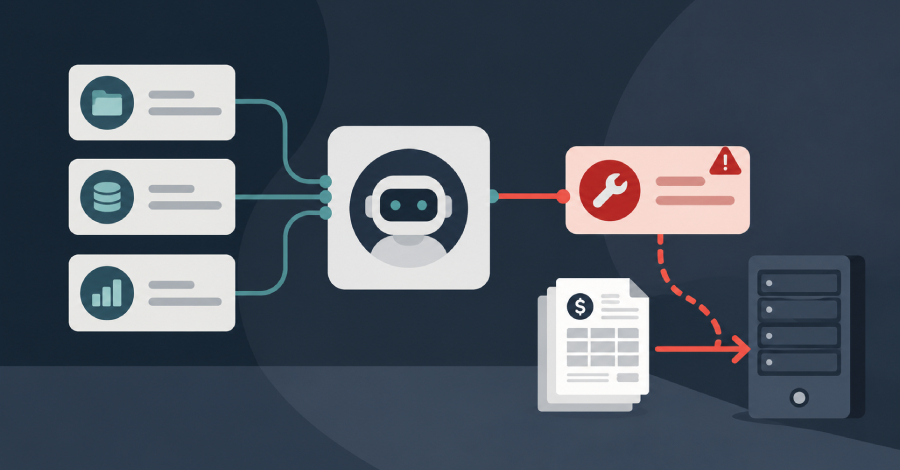
Una nueva investigación de Microsoft muestra cómo los atacantes pueden usar solo la descripción de una herramienta envenenada para secuestrar a un agente de IA que trabaja en su nombre y obligarlo a entregar silenciosamente datos corporativos a un extraño. Lo importante es que los agentes nunca infrinjan las reglas. Todos los pasos parecen rutinarios, […]
Botnet RustDuck reconstruida con Rust para secuestrar enrutadores y servidores para DDoS
Una nueva familia de malware de dos etapas llamada RustDuck secuestra enrutadores domésticos, cámaras IP, dispositivos Android y servidores mal protegidos, incorporándolos a redes creadas para desconectar sitios web y servicios en línea. Los investigadores del XLab de QiAnXin lo han estado siguiendo desde febrero de 2026 y dicen que la verdadera historia no es […]
Explotación de Langflow RCE para implementar Monero Miner en puntos finales de aplicaciones de IA publicadas
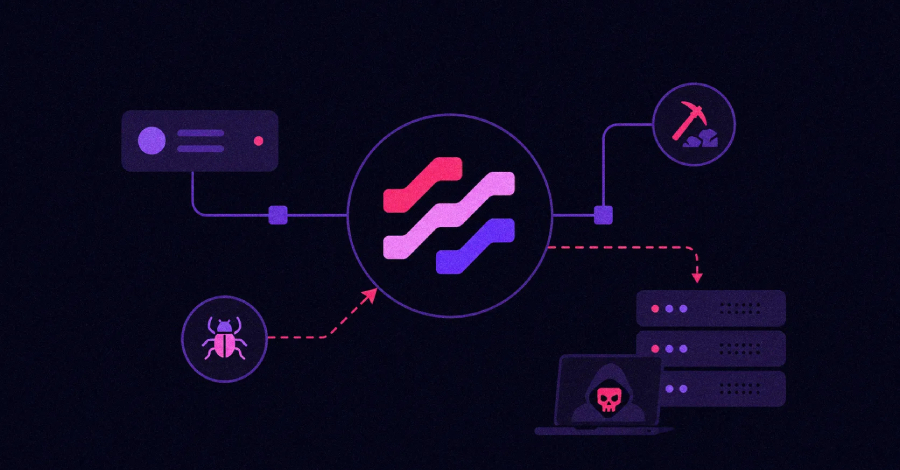
Los actores de amenazas continúan explotando vulnerabilidades críticas en Langflow como parte de nuevos ataques destinados a entregar a los mineros de criptomonedas Monero. Se descubrió que esta actividad convierte en arma la vulnerabilidad de ejecución remota de código (RCE) no autenticado de Langflow, CVE-2026-33017 (puntaje CVSS: 9.3), e indica que los actores de amenazas […]